هشدارها و CERT
تحول در استانداردهای FedRAMP: گذار از اسکنهای دورهای به اعتبارسنجی مستمر
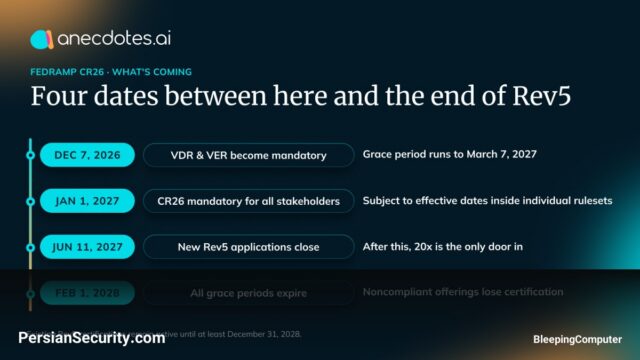
استاندارد FedRAMP با معرفی قوانین VDR و VER، مدلهای گزارشدهی دستی را حذف کرده و اعتبارسنجی مستمر و اتوماتیک آسیبپذیریها…
استاندارد FedRAMP با معرفی قوانین VDR و VER، مدلهای گزارشدهی دستی را حذف کرده و اعتبارسنجی مستمر و اتوماتیک آسیبپذیریها…
پلتفرم Symphony Risk Intelligence با استفاده از عاملهای هوشمند AI، مدیریت ریسک و تطبیقپذیری در مؤسسات مالی را از حالت…
این تحلیل به بررسی خطرات ایجاد موانع بوروکراتیک در قالب اصلاحات اداری میپردازد و هشدار میدهد که الزامات رویهای نادرست…
شرکت OpenAI چارچوبی برای ارزیابی مدلهایش توسط شخص ثالث ارائه کرده است، اما تحلیلگران به دلیل نبود مکانیسمهای اجرایی و…
مدیر سابق امنیت لوئی ویتون متهم شده است که همزمان با مدیریت امنیت شرکت، از پیمانکاران امنیتی این برند به…
اتحادیه اروپا اجرای قانون CRA را آغاز کرده که شرکتها را ملزم به گزارش سریع آسیبپذیریهای اکسپلویت شده در پلتفرم…
این مقاله به بررسی چالشهای انطباق با استاندارد NIS2 و نقش ابزارهای مدیریت رمز عبور در کاهش فشار کاری تیمهای…
بررسی دستورالعمل جدید NARA نشان میدهد که تعریف محدود از «سوابق AI» میتواند منجر به حذف شواهد تصمیمگیریهای دولتی شود.…
این تحلیل به بررسی نقش دادستانهای کل ایالتی در اجرای قوانین فدرال در شرایطی میپردازد که قوه مجریه از پیگرد…
نسخه 6.1 سیاستهای CJIS با افزایش استانداردهای رمزنگاری به 256-bit و تغییر بازه اسکن آسیبپذیری به ماهانه، سختگیرانهتر شده است.…