اینترنت اشیاء (IoT)
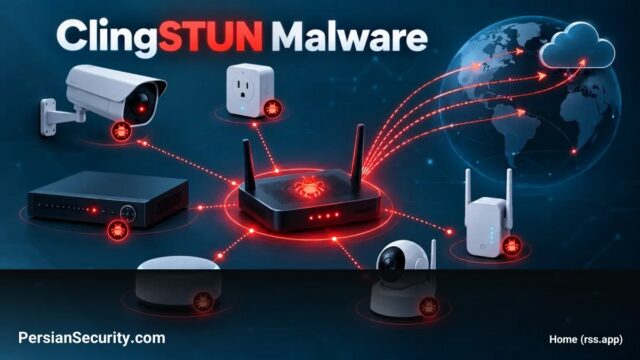
بدافزار ClingSTUN: تبدیل دستگاههای IoT آسیبپذیر به گرههای پروکسی کنترلپذیر
بدافزار ClingSTUN با بهرهبرداری از آسیبپذیریهای متعدد در دستگاههای IoT، آنها را به پروکسیهای کنترلپذیر تبدیل کرده و برای پنهانسازی…
بدافزار ClingSTUN با بهرهبرداری از آسیبپذیریهای متعدد در دستگاههای IoT، آنها را به پروکسیهای کنترلپذیر تبدیل کرده و برای پنهانسازی…
آسیبپذیری بحرانی تزریق دستور (Command Injection) در روترهای TOTOLINK X6000R شناسایی شد که امکان اجرای دستورات از راه دور را…
آسیبپذیری بحرانی CVE-2026-105134 در AhsayCBS امکان اجرای دستورات سیستمعامل (OS Command Injection) را بهصورت از راه دور فراهم میکند. با…
شرکت Fortra هشت آسیبپذیری در محصول BoKS، از جمله سه مورد بحرانی با امتیاز CVSS تا 9.9 را رفع کرد.…
آسیبپذیریهای جدید در پلتفرم Loom و SageMaker شرکت AWS امکان دور زدن احراز هویت، اجرای کد دلخواه و سرقت توکنهای…
آسیبپذیری Command Injection در ابزار Nx شناسایی شده است که به مهاجمان اجازه میدهد از طریق دستکاری تنظیمات Docker، دستورات…
کشف یک آسیبپذیری Command Injection در گیتویهای Ziroom ZHOME A0101 که به کاربران دارای دسترسی بالا اجازه میدهد دستورات سیستمعامل…
شرکت WatchGuard برای نقاط دسترسی خود هشدار امنیتی صادر کرد که شامل سه آسیبپذیری بحرانی از جمله تزریق دستور و…
سه آسیبپذیری امنیتی در نقاط دسترسی WatchGuard شناسایی شده است که دو مورد از آنها با امتیاز CVSS 9.3 اجازه…
آسیبپذیری CVE-2026-102422 در کتابخانه shell-quote به دلیل مدیریت نادرست توکنهای کامنت و کاراکترهای پایان خط، امکان تزریق دستورات (Command Injection)…