
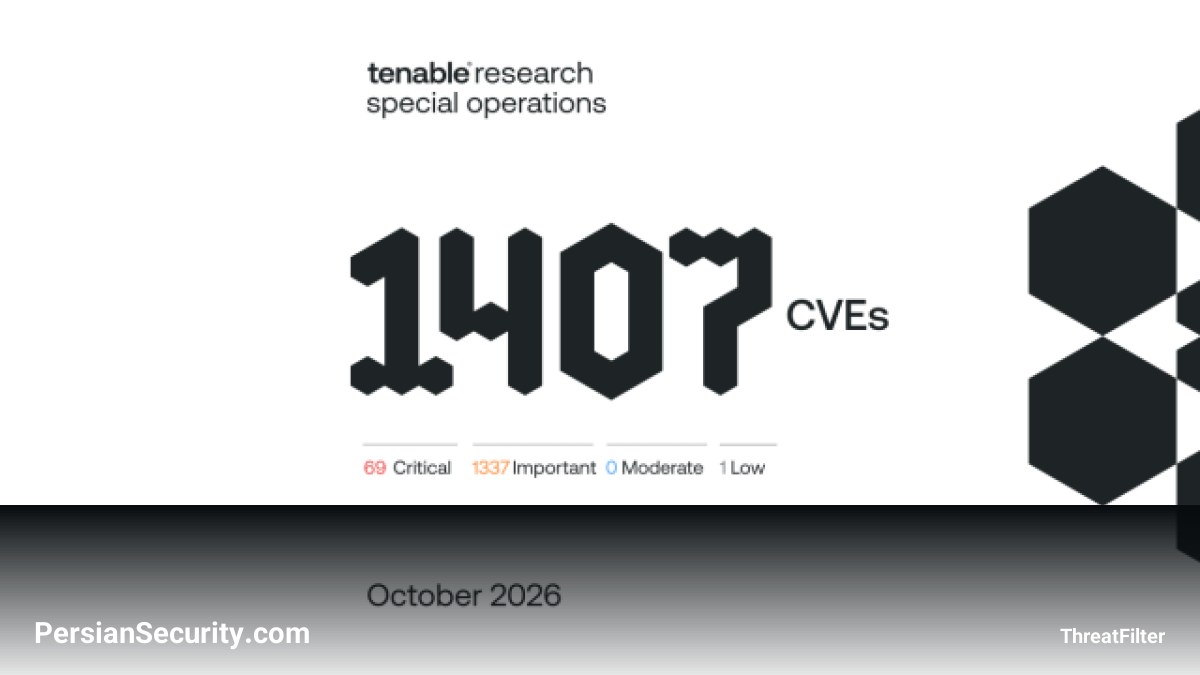
مایکروسافت در دهمین Patch Tuesday سال ۲۰۲۶، مجموعاً ۱۴۰۷ آسیبپذیری (CVE) را برطرف کرد که این حجم از بهروزرسانی، رکورد بزرگترین انتشار ماهانه را برای دومین ماه متوالی جابهجا کرد. این بهروزرسانیها شامل رفع دو مورد زیرو دِی (Zero-Day) است که یکی از آنها پیش از انتشار وصله، در حملات واقعی مورد استفاده قرار گرفته بود.
تحلیل آماری آسیبپذیریهای شناسایی شده
از میان ۱۴۰۷ مورد اصلاح شده، ۶۹ مورد در سطح Critical، ۱۳۳۷ مورد در سطح Important و یک مورد در سطح Low طبقهبندی شدهاند. این آپدیتها ۳۰۱ محصول و جزء مختلف اکوسیستم مایکروسافت را پوشش میدهند.
- افزایش سطح دسترسی (EoP): ۴۷.۹٪ از کل آسیبپذیریها
- اجرای کد از راه دور (RCE): ۲۲.۳٪ از کل آسیبپذیریها
بررسی آسیبپذیریهای کلیدی
CVE-2026-96951 | دور زدن ویژگیهای امنیتی Windows Shell
این آسیبپذیری با امتیاز CVSSv3 برابر با ۸.۸، یک نقص از نوع Security Feature Bypass است که در دنیای واقعی به عنوان یک زیرو دِی مورد بهرهبرداری قرار گرفته است. مهاجمان میتوانند با استفاده از تکنیکهای مهندسی اجتماعی (مانند ارسال ایمیل یا پیام)، کاربر را متقاعد به باز کردن یک فایل مخرب کنند تا ویژگی امنیتی Mark of the Web (MOTW) دور زده شود.
CVE-2026-108398 | دور زدن ویژگیهای امنیتی .NET Framework
این نقص با امتیاز ۸.۸، امکان دور زدن کنترل برنامههای ویندوز (WDAC) را فراهم میکند. عامل تهدید میتواند با ثبت یک اسمبلی مخرب .NET در سیستم هدف، باعث بارگذاری آن توسط یک پردازش محافظت شده شود.
CVE-2026-70229 | اجرای کد از راه دور در Active Directory Domain Services
یک آسیبپذیری RCE بحرانی با امتیاز ۸.۱ که سرویس AD DS را هدف قرار میدهد. مایکروسافت احتمال بهرهبرداری از این نقص را بسیار زیاد ارزیابی کرده است. مهاجم میتواند با ارسال یک بسته (Packet) دستکاری شده به سرویس آسیبپذیر، کد خود را روی سیستم اجرا کند.
آسیبپذیریهای Microsoft Exchange Server
در این بهروزرسانی، دو نقص مهم در Exchange Server رفع شده است: CVE-2026-70279 (جعل هویت/Spoofing با امتیاز ۹.۳) و CVE-2026-70571 (یک نقص RCE بحرانی با امتیاز ۸.۱). در مورد دوم، مهاجم میتواند با ارسال یک ایمیل مخرب که باعث پردازش محتوای داخلی در سرور شود، کد خود را اجرا کند.
پایان پشتیبانی محصولات (End of Support)
در تاریخ ۱۳ اکتبر، پشتیبانی از چندین محصول کلیدی به پایان رسید:
- پایان آخرین سال بهروزرسانیهای امنیتی گسترده (ESU) برای Windows Server 2012 و Windows Server 2012 R2.
- پایان پشتیبانی گسترده برای Windows 10 Enterprise 2016 LTSB و Windows 10 IoT Enterprise LTSB 2016.
- Windows Server 2022 از مرحله پشتیبانی اصلی (Mainstream Support) خارج شده و وارد مرحله پشتیبانی گسترده (Extended Support) شد که تا اکتبر ۲۰۳۱ ادامه خواهد داشت.
بهروزرسانی (اکتبر 14, 2026 — Malware News)
بهروزرسانی: بر اساس آخرین تحلیلها، تعداد کل آسیبپذیریهای (CVE) برطرف شده در آپدیت اکتبر ۲۰۲۶ مایکروسافت به ۱,۴۱۳ مورد افزایش یافته است. این تغییرات نشاندهنده شناسایی نقصهای بیشتری نسبت به گزارشهای اولیه است.
در این بهروزرسانی، تعداد موارد زیرو دِی (Zero-Day) به ۳ مورد افزایش یافته و همچنین ۷۵ آسیبپذیری در سطح بحرانی (Critical) شناسایی شدهاند که نیازمند توجه فوری تیمهای امنیت و مدیریت آسیبپذیری (Vulnerability Management) هستند.
بهروزرسانی (اکتبر 14, 2026 — KrebsOnSecurity)
بهروزرسانی: جزئیات جدید منتشر شده نشان میدهد که از میان بیش از ۱۴۰۰ نقص امنیتی برطرف شده، ۷۸ مورد در سطح “بحرانی” (Critical) طبقهبندی شدهاند. اکثر این آسیبپذیریها به مهاجم اجازه میدهند تا کد دلخواه خود را روی سیستم هدف اجرا کنند (Remote Code Execution)، که ریسکی بسیار بالا برای زیرساختهای سازمانی محسوب میشود.
یکی از موارد قابل توجه، آسیبپذیری CVE-2026-108398 در .NET Framework است که منجر به دور زدن ویژگیهای امنیتی (Security Feature Bypass) میشود. این نقص پیش از انتشار وصله بهصورت عمومی افشا شده بود که احتمال تلاش عامل تهدید برای اکسپلویت کردن آن را افزایش میدهد.
در رابطه با چرخه حیات سیستمعاملها، مایکروسافت پشتیبانی از ویندوز ۱۰ را تمدید کرده و تاریخ پایان آن را به اکتبر ۲۰۲۷ تغییر داد. همچنین مایکروسافت تایید کرده است که مدلهای زبانی بزرگ (LLM) در شناسایی حجم بالای این باگها نقش داشتهاند. به مدیران SOC توصیه میشود برای مدیریت فشار کاری ناشی از تعداد زیاد این آپدیتها، اولویتبندی خود را بر اساس کاتالوگ آسیبپذیریهای اکسپلویت شده (KEV) تنظیم کنند.
بهروزرسانی (اکتبر 14, 2026 — The Hacker News)
بهروزرسانی: مایکروسافت در تازهترین بهروزرسانی امنیتی خود، رکورد قبلی را جابهجا کرده و ۱۴۱۳ آسیبپذیری را برطرف نموده است. این حجم گسترده شامل ۱۱۰۲ مورد در Windows، ۱۳۴ مورد در Office، ۶۱ مورد در ابزارهای توسعه (Developer Tools)، ۳۶ مورد در SharePoint Server و ۲۲ مورد در SQL Server است. از این میان، بیش از ۶۷۰ نقص مربوط به ارتقای سطح دسترسی (Privilege Escalation)، ۳۰۰ مورد اجرای کد از راه دور (RCE) و ۲۵۰ مورد افشای اطلاعات (Information Disclosure) شناسایی شدهاند که ۷۰ مورد از آنها در سطح Critical قرار دارند.
یکی از مهمترین موارد، آسیبپذیری CVE-2026-96951 است که در دنیای واقعی مورد بهرهبرداری (Exploited in the wild) قرار گرفته است. این نقص با دور زدن مکانیزم Mark of the Web (MOTW)، به مهاجم اجازه میدهد تا از طریق ارسال فایلهای دستکاری شده در ایمیل یا پیامها، دفاعهای سیستم را دور بزند. سازمان CISA این مورد را به فهرست KEV اضافه کرده و مهلت رفع آن را برای سازمانهای فدرال تا ۱۶ اکتبر ۲۰۲۶ تعیین نموده است.
علاوه بر این، آسیبپذیری CVE-2026-108398 شناسایی شده است که امکان دور زدن کنترل برنامههای ویندوز (WDAC) را فراهم میکند. در این مورد، مهاجم احراز هویت شده میتواند بدون نیاز به تعامل کاربر (User Interaction)، کدهای مخرب را در پردازشهای محافظتشده اجرا کند. همچنین نقص CVE-2026-21413 با امتیاز CVSS 9.8، یک Heap-based Buffer Overflow در Raw Image Extension است که میتواند منجر به RCE شود و تنها با ایجاد پیشنمایش (Thumbnail) فایل تصویر تحریک میگردد.
مایکروسافت همچنین متد جدیدی به نام “Risk Cohorts” را معرفی کرده است تا سازمانها بتوانند با گروهبندی آسیبپذیریهای مشابه، اولویتبندی بهروزرسانیها را بهینه کنند و به جای تمرکز صرف بر تعداد CVEها، بر اساس سطح ریسک عملیاتی اقدام نمایند.
بهروزرسانی (اکتبر 14, 2026 — hackread.com)
بهروزرسانی: مایکروسافت در آخرین گزارش خود، تعداد کل آسیبپذیریهای برطرف شده در آپدیت اکتبر را به ۱۴۱۳ مورد رساند که این رقم را به بزرگترین انتشار ماهانه امنیت این شرکت تبدیل میکند. نکته قابل توجه در این دوره، بهرهگیری از سیستمهای اسکن خودکار مبتنی بر هوش مصنوعی (AI-based scanning) برای شناسایی حجم گستردهای از این نقصها است.
در تحلیل تکمیلی زیرو دِی CVE-2026-96951، مشخص شد که این آسیبپذیری با هدف قرار دادن منطق اجرای دستورات در Windows Shell، امکان دور زدن مکانیزم Mark of the Web (MOTW) را فراهم میکند. در حالت عادی، ویندوز برای فایلهای دانلود شده از اینترنت یک نشانگر MOTW قرار میدهد تا ابزارهایی مانند SmartScreen و Office Protected View بتوانند اجرای فایلهای مشکوک را محدود کنند؛ اما این Exploit باعث میشود فایلهای مخرب بدون هشدار یا محدودیتهای امنیتی اجرا شوند.
سایر آسیبپذیریهای بحرانی شناسایی شده:
- CVE-2026-70242 (CVSS 9.8): نقص Heap-based buffer overflow در MS Outlook که امکان اجرای کد (RCE) را فراهم میکند. این مورد بهشدت خطرناک است زیرا مهاجم میتواند بدون نیاز به کلیک کاربر روی لینک یا باز کردن پیام، کد مخرب را اجرا کند.
- CVE-2026-105016 (CVSS 9.8): آسیبپذیری در Microsoft QUIC که به یک مهاجم بدون احراز هویت (Unauthenticated) اجازه میدهد با ارسال بستههای شبکه دستکاری شده، کد را از راه دور اجرا کند.
- CVE-2026-102866: نقص در تایید توکنهای رمزنگاری SharePoint Server که میتواند منجر به جعل هویت (Impersonation) کاربران هدف شود.
- CVE-2026-65674: آسیبپذیری در SQL Server که به یک مهاجم احراز هویت شده اجازه میدهد از طریق ارسال درخواستهای دستکاری شده، کد را روی سرور اجرا کند.
بهروزرسانی (اکتبر 14, 2026 — infosecurity-magazine.com)
بهروزرسانی: مایکروسافت در آپدیت اکتبر ۲۰۲۶ با برطرف کردن ۱۴۱۱ مورد CVE، رکورد جدیدی را ثبت کرد که حتی از مجموع کل وصلههای سال ۲۰۲۵ نیز بیشتر است. این جهش در تعداد آسیبپذیریهای شناسایی شده به دلیل بهرهگیری مایکروسافت از تکنولوژی MDASH (multi-model agentic scanning harness) است که از هوش مصنوعی (AI) برای یافتن و رفع نقصهای امنیتی در محصولاتش استفاده میکند.
در میان این موارد، آسیبپذیری CVE-2026-96951 در Windows Shell با امتیاز CVSS 8.8 بهطور فعال مورد سوءاستفاده (Exploit) قرار گرفته است. همچنین دو زیرو دِی دیگر شناسایی شدهاند: CVE-2026-108398 در .NET framework که امکان دور زدن Windows Defender Application Control (WDAC) را فراهم میکند، و CVE-2026-92707 که منجر به ایجاد Denial-of-Service (DoS) در MessagePack-CSharp میشود.
بحرانیترین نقص امنیتی این ماه، CVE-2026-70242 در Outlook است که یک آسیبپذیری RCE در Reading Pane با امتیاز CVSS 9.8 محسوب میشود. این نقص بسیار خطرناک است زیرا مهاجم میتواند تنها با ارسال یک ایمیل specially crafted، بدون نیاز به باز کردن پیام یا هرگونه تعامل کاربر (No User Interaction)، کد دلخواه خود را اجرا کند.


