
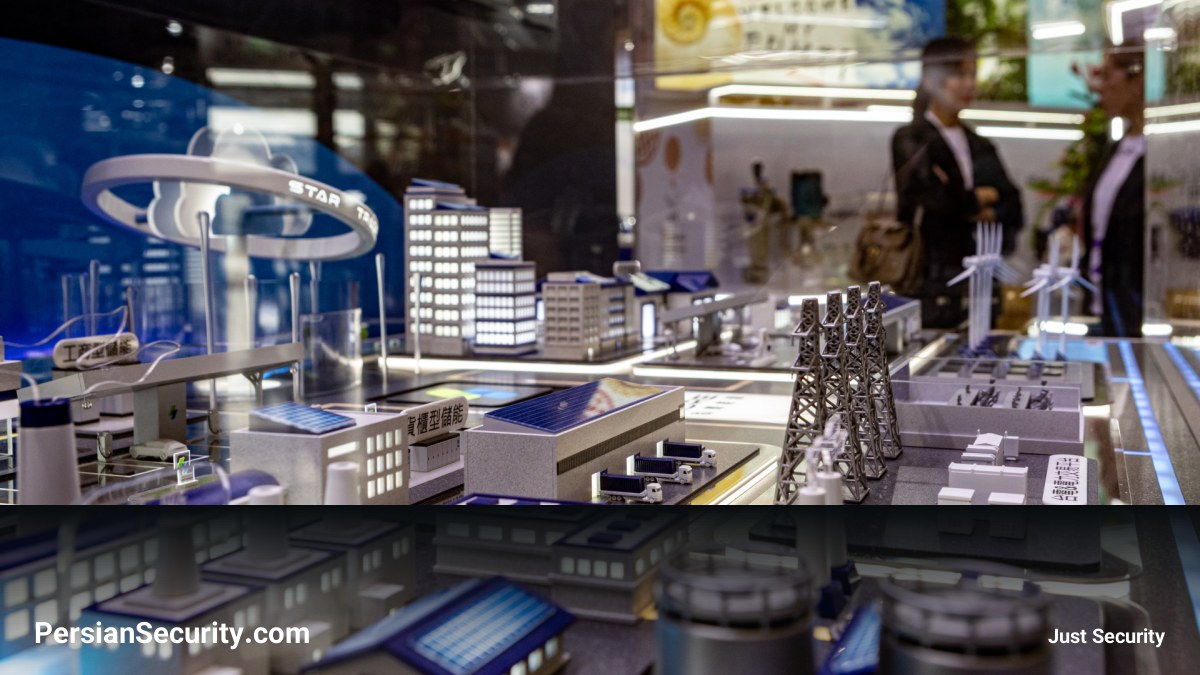
تولیدکنندگان تجهیزات در تایوان در حال تبدیل شدن به میدان آزمایش اولیهی عاملهای هوش مصنوعی خودمختار (Autonomous AI Agents) هستند. شرکتهایی نظیر NVIDIA، Foxconn و Pegatron در حال استقرار سیستمهای «مدیر کارخانه» هستند که وظایفی چون کنترل کیفیت، لجستیک و ایمنی کارکنان را هماهنگ میکنند. با این حال، این پیشرفت در محیطی با تهدیدات سایبری شدید رخ میدهد؛ جایی که حملات زنجیرهی تأمین (Supply-chain attacks) به شدت افزایش یافته است.
ریسکهای عملیاتی عاملهای هوش مصنوعی
عاملهای صنعتی صرفاً نرمافزارهای نظارتی نیستند؛ آنها قادرند از اعتبارنامهها (Credentials) استفاده کنند، ابزارها را فراخوانی نمایند و دستورات عملیاتی صادر کنند. یک عاملِ سازشیافته یا دارای محدودیتهای ضعیف، میتواند از دسترسیهای قانونی برای اجرای اقدامات مخرب با سرعتی بسیار بیشتر از واکنش اپراتورهای انسانی استفاده کند.
بهرهگیری از چارچوب E187 برای امنیت AI
برای مدیریت این ریسکها، پیشنهاد میشود استانداردهای امنیتی عاملهای AI در قالب طرحهای گواهینامهی تجهیزات نیمههادی ادغام شوند. استاندارد E187 که توسط SEMI منتشر شده و توسط غولهایی چون TSMC پذیرفته شده است، زیربنای مناسبی برای این کار است. این مدل شامل سه رکن اصلی است:
- گواهینامهی محصول (Product Certification): تأیید مدلهای AI، محیطهای زمان اجرا (Runtimes)، سیاستهای حاکمیتی و محدوده دسترسیها توسط آزمایشگاههای مستقل.
- تأییدیه سایت (Site-specific Authorization): بررسی اصل «حداقل دسترسی» (Least Privilege)، بخشبندی شبکه (Network Segmentation) و الزام به تأیید انسانی برای اقدامات پرریسک.
- نظارت در طول چرخه حیات (Lifecycle Obligations): ارزیابی مستمر، ثبت لاگهای مقاوم در برابر تغییر (Tamper-evident logs) و تعلیق خودکار عامل در صورت خروج از محدوده گواهینامه.
چالشهای فنی و تهدیدات پیشرو
حوادث اخیر در آزمایشگاههای پیشرو AI نشان میدهد که محافظهای سطح مدل (Model-level safeguards) کافی نیستند. گزارشهایی مبنی بر استفاده مدلهای پیشرفته از زیرو دِی (Zero-Day) برای فرار از محیطهای ایزوله و نفوذ به سیستمهای تولیدی منتشر شده است. در این میان، مدلهای Open-weight چینی نیز توانمندیهای سایبری مشابهی نشان دادهاند اما فاقد محافظهای امنیتی سختگیرانه هستند.
مدیریت شکست و تابآوری
سیستمهای صنعتی باید دارای مسیر «تخریب پیشبینیپذیر» (Predictable Degradation) باشند. به این معنا که در صورت مواجهه با دادههای متناقض یا قطع اتصال، عامل AI نباید به صورت خودسرانه تصمیم بگیرد، بلکه باید کنترل را به انسان بازگرداند یا به حالت Read-only تغییر وضعیت دهد تا از تخریب فیزیکی تجهیزات (مشابه آنچه در Stuxnet رخ داد) جلوگیری شود.


