
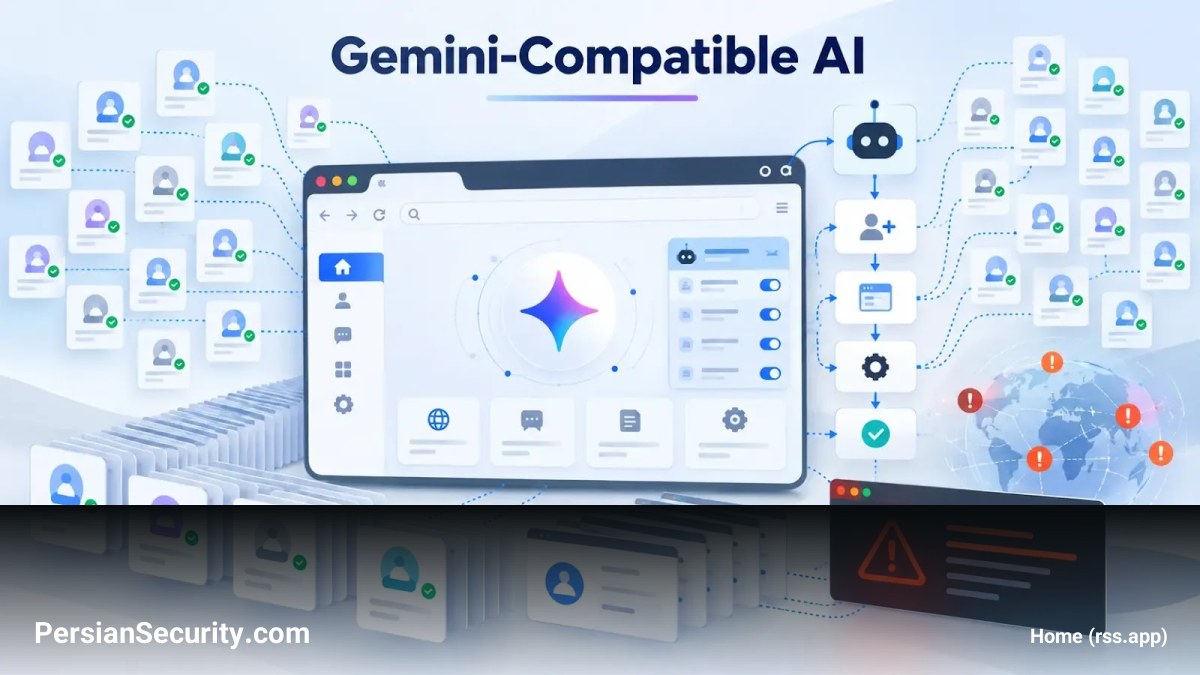
محققان امنیتی هشدار میدهند که ابزارهای مرورگر Antidetect (ضد شناسایی) که پروفایلهای مجزا با اثر انگشتهای دیجیتال (Digital Fingerprints) تغییریافته ایجاد میکنند، به عاملهای تهدید (Threat Actors) کمک میکنند تا هزاران حساب کاربری در شبکههای اجتماعی را به گونهای مدیریت کنند که کاملاً از هم متمایز به نظر برسند.
این تحقیق بر روی پلتفرمهای تجاری مانند Kameleo، AdsPower و MultiLogin تمرکز دارد؛ ابزارهایی که کاربردهای قانونی در بازاریابی، تجارت الکترونیک و حفظ حریم خصوصی دارند، اما در تالارهای گفتگوی مجرمانه برای فعالیتهای مخرب استفاده میشوند.
روشهای سوءاستفاده و تهدیدات
محققان دریافتند که این ابزارها در ارتباط با موارد زیر در بازارهای سیاه مورد استفاده قرار میگیرند:
- تصاحب حساب کاربری (Account Takeover)
- کلاهبرداریهای پرداخت (Payment Fraud)
- درخواستهای وام جعلی
- ایجاد انبوه حساب برای کلاهبرداریهای تبلیغاتی
یک Browser Fingerprint مجموعهای از سیگنالهای فنی مانند رزولوشن صفحه، منطقه زمانی، فونتها، جزئیات User-Agent و خروجیهای Canvas یا WebGL است که وبسایتها برای تشخیص دستگاهها از یکدیگر استفاده میکنند. مرورگرهای Antidetect با پیکربندی پروفایلهای مجزا، این سیگنالها را تغییر میدهند تا هر حساب کاربری با دستگاه و مکان شبکهای متفاوت (با استفاده از سرویسهای Proxy) نمایش داده شود.
نقش هوش مصنوعی و پروتکل MCP
ورود هوش مصنوعی به این حوزه، عملیات کلاهبرداری را بسیار سادهتر کرده است. استفاده از Model Context Protocol (MCP) به مدلهای هوش مصنوعی اجازه میدهد تا به ابزارهای خارجی و APIهای مرورگر متصل شوند. این امر باعث میشود تولید محتوا و اجرای خودکار (Automation) وظایف مربوط به مدیریت حسابها با کمترین دخالت انسانی انجام شود.
همچنین، حملات Browser-in-the-Middle به مهاجمان اجازه میدهند تا با استفاده از کوکیهای نشست (Session Cookies) سرقت شده، بدون نیاز به فرآیند ورود مجدد (Login) و فعالسازی MFA، به حسابهای احراز هویت شده دسترسی پیدا کنند.
توصیههای امنیتی برای سازمانها
با توجه به تغییر مقیاس حملات، متخصصان توصیه میکنند که سازمانها:
- فراتر از فعالیتهای یک حساب کاربری واحد را بررسی کنند.
- سیگنالهای زیرساختی و نشستها (Session Signals) از جمله استفاده گسترده از Proxy و فعالیتهای غیرعادی کوکیها را رصد کنند.
- کنترلهای مربوط به تشخیص تقلب (Fraud Controls) که به شدت بر ثبات دستگاه (Device Consistency) متکی هستند را بازنگری کنند.


