
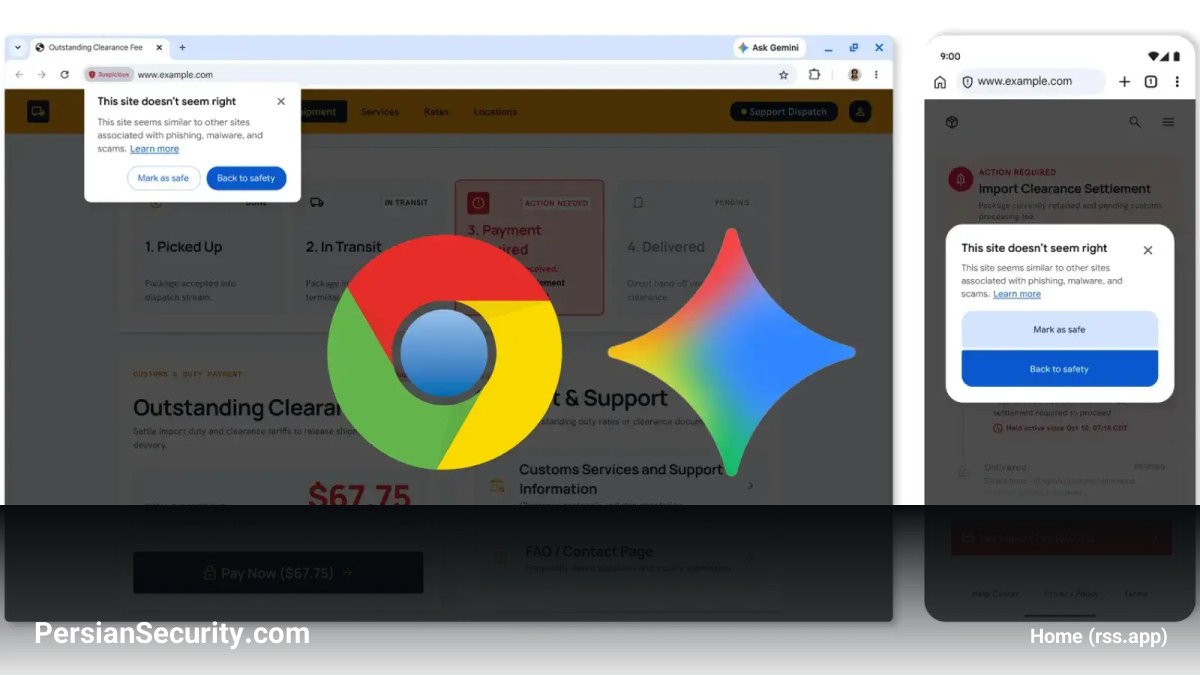
گوگل با استفاده از مدل جدید Gemini در سمت سرور (server-side)، دفاع مرورگر کروم در برابر کلاهبرداریها را تقویت کرده است. این مدل قادر است هشدارهای جعلی آنتیویروس، بهروزرسانیهای فریبنده مرورگر و سایر وبسایتهای فریبنده را شناسایی کند.
نحوه عملکرد و حریم خصوصی
این تغییرات برای تمامی کاربرانی که حالت “Enhanced Protection” را در Safe Browsing فعال کردهاند، در دسترس خواهد بود. برخلاف نسخه قبلی که در دستگاه (on-device) اجرا میشد، مدل سمت سرور با تحلیل محتوای صفحه، برند، قصد صفحه (intent) و امتیاز احتمال کلاهبرداری را محاسبه میکند. گوگل تأکید کرده است که تحلیل محتوا به صورت موقت (ephemeral) انجام شده و برای آموزش مدلها یا ذخیرهسازی استفاده نمیشود. این رویکرد باعث میشود ضمن بررسی عمیق محتوای مشکوک، میزان دادههای به اشتراک گذاشته شده به حداقل برسد.
مقابله با حملات ClickFix
یکی دیگر از دفاعهای جدید، هدف قرار دادن حملات ClickFix است. در این نوع حملات، کاربران فریب میخورند تا دستوراتی را کپی و در ترمینال (مانند PowerShell یا cmd.exe) اجرا کنند که ادعا میشود مشکلی را حل میکند، اما در واقع باعث دانلود یا نصب بدافزار میشود. کروم اکنون دستورات مشکوک کپی شده در کلیپبورد (clipboard) را شناسایی کرده و پیش از ارسال به Safe Browsing، اطلاعات هویتی (PII) را از آنها حذف میکند.
دستهبندی جدید هشدارها
کروم اکنون بین وبسایتهای “مشکوک” (Suspicious) و “خطرناک” (Dangerous) تمایز قائل میشود. هشدارهای مشکوک برای الگوهای فریبنده با اطمینان پایینتر نمایش داده میشوند، در حالی که برای سایتهای مخرب شناخته شده، همچنان از صفحه قرمز رنگ (full-page red warning) همیشگی استفاده میشود تا تفاوت بین فریب احتمالی و تهدیدات تأیید شده کاملاً مشخص باشد.


