امنیت هوش مصنوعی
پدیده Self-Jailbreaking؛ چگونه مدلهای استدلالی AI محدودیتهای امنیتی خود را دور میزنند
پژوهشی جدید نشان میدهد مدلهای زبانی استدلالی پس از آموزش در حوزههای ریاضی و کد، با ایجاد توجیهات ذهنی در…
پژوهشی جدید نشان میدهد مدلهای زبانی استدلالی پس از آموزش در حوزههای ریاضی و کد، با ایجاد توجیهات ذهنی در…
مدیران OpenAI و Anthropic در شورای امنیت سازمان ملل درباره خطرات خروج هوش مصنوعی از کنترل انسان و تهدیدات آن…
پلتفرم EvilTokens با استفاده از هوش مصنوعی و تکنیک Device Code Phishing، توانست MFA را دور زده و هزاران حساب…
بهروزرسانیهای امنیتی سپتامبر ویندوز باعث اختلال در اتصالات Always On VPN شده است که منجر به گیر کردن وضعیت اتصال…
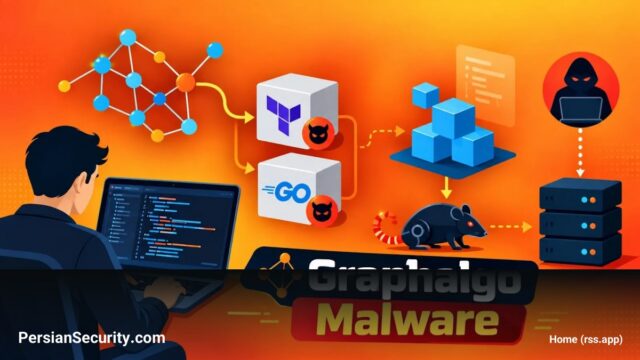
کمپین Graphalgo با استفاده از تکنیک Typosquatting در Terraform Providers و ماژولهای Go، یک RAT هدفمند را توزیع میکند که…
پلتفرم EvilTokens با سوءاستفاده از مکانیزم Device Code مایکروسافت و کمک هوش مصنوعی، توانسته است هزاران حساب سازمانی را با…
این تحلیل تبیین میکند که چرا اعداد ذکر شده در قراردادهای AI برای تضمین حریم خصوصی کافی نیستند و بر…
شرکت OpenAI مدلهای GPT-6 Sol و Luna را با هدف افزایش کارایی در تسکهای پیچیده و کاهش چشمگیر هزینههای API…
گزارش جدید ANY.RUN نشان میدهد حملات فیشینگ در صنایع مالی و تولیدی به شدت افزایش یافته و از ارسال بدافزار…
گروه Lapsus$ با تکیه بر مهندسی اجتماعی و دور زدن MFA، سازمانهای بزرگی را هدف قرار داد و سپس در…
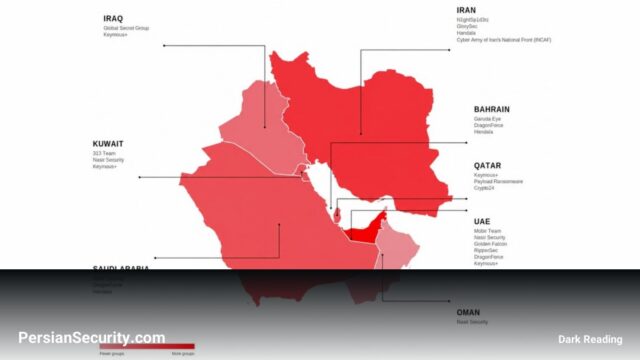
امارات و عربستان سعودی با افزایش چشمگیر حملات پیچیده و هدفمند روبرو هستند که جایگزین حملات ساده DDoS شده و…
شرکت Outerlimit با جذب ۱۶ میلیون دلار سرمایه، لایهای غیرمتمرکز برای کنترل و نظارت بر Agentic AI معرفی کرده است…
این گزارش به بررسی سناریوهای خطرناک هوش مصنوعی از جمله ایجاد سلاحهای بیولوژیک، مداخله در سیستمهای هستهای و ایجاد باتنتهای…
گوگل در نسخه ۱۵۴ کروم ۱۰۸ آسیبپذیری، از جمله ۱۱ مورد بحرانی، را برطرف کرد. اگرچه شواهدی از سوءاستفاده فعال…
گوگل در حال آزمایش قابلیت جدیدی در اندروید ۱۷ است که به کاربران اجازه میدهد در صورت فراموش کردن PIN،…
نفوذ به یک اپلیکیشن Third-party در پلتفرم BigCommerce منجر به سرقت اطلاعات شخصی مشتریان فروشگاه Master of Malt شد. این…
آسیبپذیری CVE-2026-15027 در نرمافزار CGServiSign امکان اجرای دستورات سیستمعامل را برای مهاجمان فراهم میکند. این حمله از طریق ترغیب کاربر…
آسیبپذیری CVE-2026-31377 در Apache Doris امکان دور زدن احراز هویت و دسترسی غیرمجاز به سرویسهای متادیتای داخلی را فراهم میکند.…