تهدیدات پیشرفته (APT)
استفاده از تبلیغات هدفمند برای توزیع بدافزارهای جاسوسی Zero-Click
پژوهشگران کشف کردند که یک شرکت واسط تبلیغاتی از اکسپلویتهای Zero-Click برای نصب جاسوسافزارهای شرکت Candiru روی دستگاههای هدف استفاده…
تهدیدهای پیشرفتهی پایدار (APT) و بازیگران دولتمحور.
پژوهشگران کشف کردند که یک شرکت واسط تبلیغاتی از اکسپلویتهای Zero-Click برای نصب جاسوسافزارهای شرکت Candiru روی دستگاههای هدف استفاده…
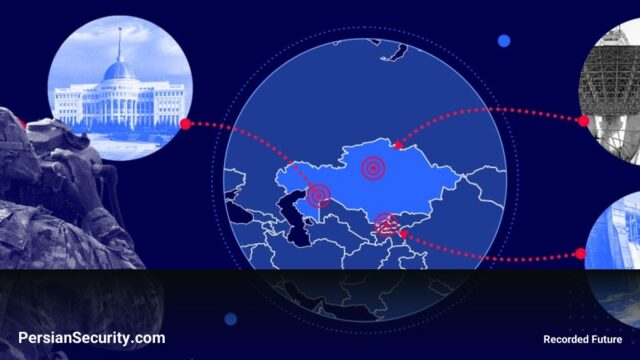
عامل تهدید TAG-193 با استفاده از فیشینگ هدفمند و اکسپلویت CVE-2025-8088، نهادهای دولتی آسیای مرکزی را برای جاسوسی در حوزههای…
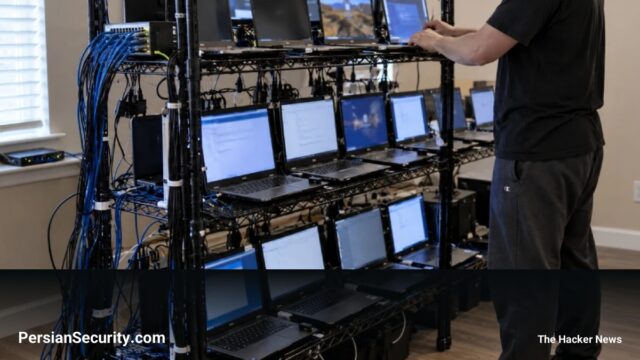
وزارت دادگستری آمریکا با توقف بیش از ۴۰ فارم لپتاپ، شبکه گستردهای از کارکنان IT کره شمالی را که با…
گروه UAT-6275 با تمرکز بر کشورهای آسیای مرکزی و CIS، از طریق اکسپلویتهای WinRAR و اسکریپتهای PowerShell به دنبال نفوذ…
افبیآی و وزارت دادگستری آمریکا شبکهای از «مزرعههای لپتاپ» را متلاشی کردند که توسط کارکنان IT کره شمالی برای دور…
عامل تهدید Kimsuky وابسته به کره شمالی با استفاده از تکنیک Reply-Baiting و فایلهای LNK استتار شده، سازمانهای اوکراینی را…
افبیآی در عملیاتی موسوم به Lonestar Roundup، شبکهای از «مزارع لپتاپ» را که توسط عوامل کره شمالی برای نفوذ به…
گزارش IC3 نشان میدهد کارکنان IT کره شمالی با کمک تسهیلگران و جعل هویت، در حال گسترش نفوذ خود در…
گروه Kimsuky با استفاده از تکنیکهای مهندسی اجتماعی و عملیات Operation GitPower، متخصصان اوکراینی را هدف قرار داده است تا…
گروه Kimsuky در عملیاتی به نام GitPower از GitHub و GitLab برای توزیع بدافزار و سرقت دادهها از طریق مهندسی…