
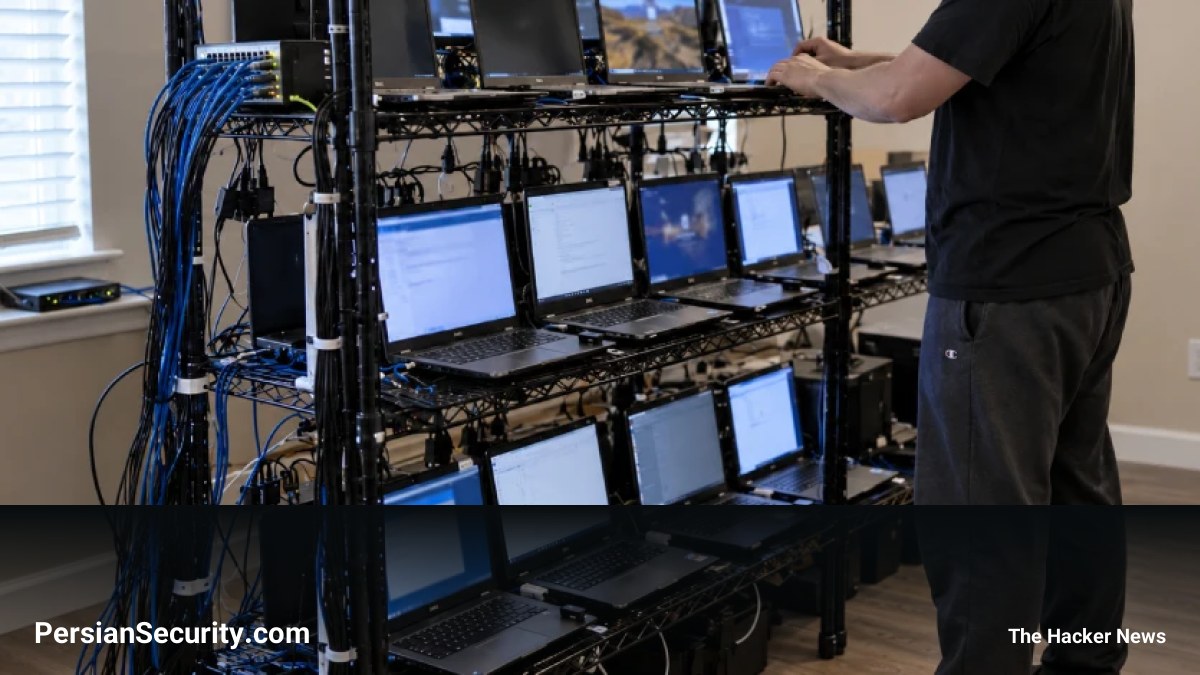
وزارت دادگستری ایالات متحده (DoJ) در اقدامی برای مختل کردن طرحهای کلاهبرداری کارکنان IT دورکار (Remote IT Workers) وابسته به کره شمالی، ۱۴ نفر را متهم و حدود ۱۸۷ دستگاه کامپیوتر را توقیف کرد. این پرونده شامل متهمانی از اتباع آمریکا و چین است که در توطئهای برای نفوذ به بیش از ۷۰ شرکت آمریکایی نقش داشتهاند.
ساختار عملیاتی و «فارمهای لپتاپ»
بر اساس اسناد دادگاه، این شبکه که با نامهایی چون Famous Chollima، purpledelta و Wagemole شناخته میشود، از روشی پیچیده برای دور زدن کنترلهای امنیتی استفاده میکرد. عاملان تهدید (Threat Actors) با ایجاد هویتهای جعلی، در شرکتهای آمریکایی استخدام شده و حقوق دریافتی خود را به دولت کره شمالی (DPRK) برای تامین بودجه برنامههای نظامی و هستهای منتقل میکردند.
یکی از کلیدیترین بخشهای این عملیات، ایجاد فارمهای لپتاپ (Laptop Farms) بود. در این روش، تسهیلگرانی در داخل آمریکا، لپتاپهای ارسالی از سوی شرکتها را در منازل خود دریافت و میزبانی میکردند. سپس کارکنان کره شمالی از طریق فناوریهای دسترسی از راه دور (Remote Access)، به این دستگاهها متصل میشدند تا به گونهای به نظر برسد که آنها کارمندانی مقیم آمریکا هستند.
تکنیکهای پیشرفته برای دور زدن شناسایی
شرکت امنیتی CrowdStrike در تحلیلهای خود اشاره کرده است که این گروه از متدهای متنوعی برای مدیریت سختافزارها استفاده میکنند، از جمله:
- گزارشهای جعلی سرقت: ثبت گزارشهای دروغین سرقت لپتاپ در پلیس برای ترغیب شرکت به ارسال دستگاه جایگزین به آدرس فارمهای لپتاپ.
- تغییر آدرس در لحظه: ادعای جابجایی سریع محل سکونت برای تغییر مسیر ارسال دستگاهها در حین حمل و نقل.
- جعل هش دستگاه (Device Hash Spoofing): از می ۲۰۲۶، این گروه شروع به جعل هشهای سختافزاری کردند (مثلاً شبیهسازی کارت کپچر ویدیو برای نمایش به عنوان وبکم) تا استفاده از ابزارهای دسترسی از راه دور را پنهان کنند.
گسترش تهدید و هدف قرار دادن زیرساختهای حساس
گزارش FBI نشان میدهد که این عملیات در حال تکامل است و اکنون شامل برونسپاری (Subcontracting) وظایف شغلی به فریلنسرهایی در جنوب آسیا و غرب آفریقا است. همچنین، این عاملان تهدید سعی میکنند با استفاده از هویتهای سرقتی، به موقعیتهای شغلی حساس دست یابند که نیازمند حریم امنیتی (Security Clearance) دولت آمریکا یا مهارتهای فنی خاص هستند.
بخشهای آسیبدیده شامل طیف گستردهای از صنایع از جمله مراقبتهای بهداشتی، ارتباطات، پشتیبانی سایبری، خردهفروشی و تولید است. همچنین تلاشهایی برای هدف قرار دادن اعضای فعال ارتش آمریکا جهت میزبانی از لپتاپها گزارش شده است.
هشدار امنیتی برای مدیران SOC و CISOها
این حادثه نشان میدهد که احراز هویت مشتری (KYC) و بررسیهای معمول استخدامی برای شناسایی عاملان تهدید پیشرفته (APT) کافی نیست. استفاده از Laptop Farms و تکنیکهای Spoofing سختافزاری، لایههای امنیتی مبتنی بر مکان (Location-based) و سختافزار را به چالش میکشد. توصیه میشود سازمانها فرآیندهای نظارت بر دسترسیهای دورکار را تقویت کرده و از ابزارهای شناسایی رفتاری برای تشخیص دسترسیهای غیرعادی به دستگاههای شرکتی استفاده کنند.


