امنیت وب و نرمافزار
آسیبپذیری منجر به توقف سرویس در پلاگین @fastify/cors (CVE-2026-120215)
یک نقص امنیتی در پلاگین @fastify/cors باعث میشود درخواستهای CORS preflight در صورت پیکربندی خاص، منجر به خطای ERR_HTTP_HEADERS_SENT و…
امنیت اپلیکیشن، آسیبپذیریهای وب و کدنویسی امن.
یک نقص امنیتی در پلاگین @fastify/cors باعث میشود درخواستهای CORS preflight در صورت پیکربندی خاص، منجر به خطای ERR_HTTP_HEADERS_SENT و…
یک آسیبپذیری در نسخههای 5.8.0 تا 5.12.7 فریمورک Fastify باعث میشود در صورت فعال بودن handlerTimeout و استفاده از Streaming،…
افزونه PayHere Payment Gateway در نسخههای 2.4.0 تا 2.4.5 به دلیل عدم تأیید اصالت اعلانهای پرداخت در حالت پیشفرض، آسیبپذیر…
حملات مسمومسازی پیکربندی (Configuration Poisoning) در دستیارهای هوش مصنوعی، راه جدیدی برای اجرای کدهای مخرب در محیط توسعهدهندگان باز کرده…
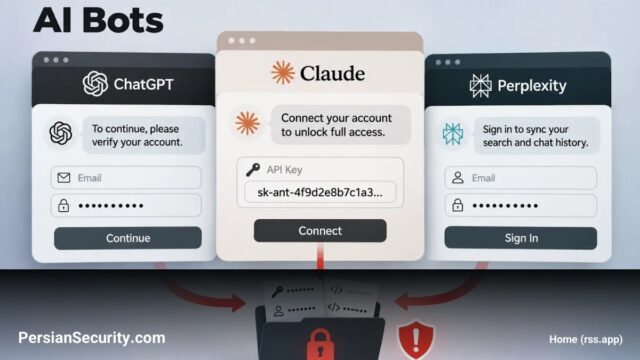
مهاجمان با جعل هویت رباتهای هوش مصنوعی مانند ChatGPT و Claude، در حال اسکن وبسایتهای سازمانی برای یافتن اطلاعات حساس…
آسیبپذیری بحرانی CVE-2025-11969 در WSO2 API Manager به دلیل نقص در مکانیزمهای کنترل دسترسی در REST APIهای سیستمی، امکان اجرای…
شناسایی یک آسیبپذیری تزریق کد (Code Injection) در نسخههای قدیمی XunRuiCMS که امکان اجرای دستورات از راه دور را فراهم…
یک آسیبپذیری SQL Injection در ماژول Member سیستم XunRuiCMS کشف شده است که به مهاجمان اجازه میدهد بدون احراز هویت،…
آسیبپذیری CVE-2026-84177 در Apache Wicket به دلیل نقص در ترتیب اعتبارسنجی مسیر فایل رخ میدهد. این نقص اجازه میدهد ویژگیهای…
یک آسیبپذیری از نوع XSS در فریمورک Apache Wicket شناسایی شده است که به دلیل عدم خنثیسازی صحیح ورودی در…