
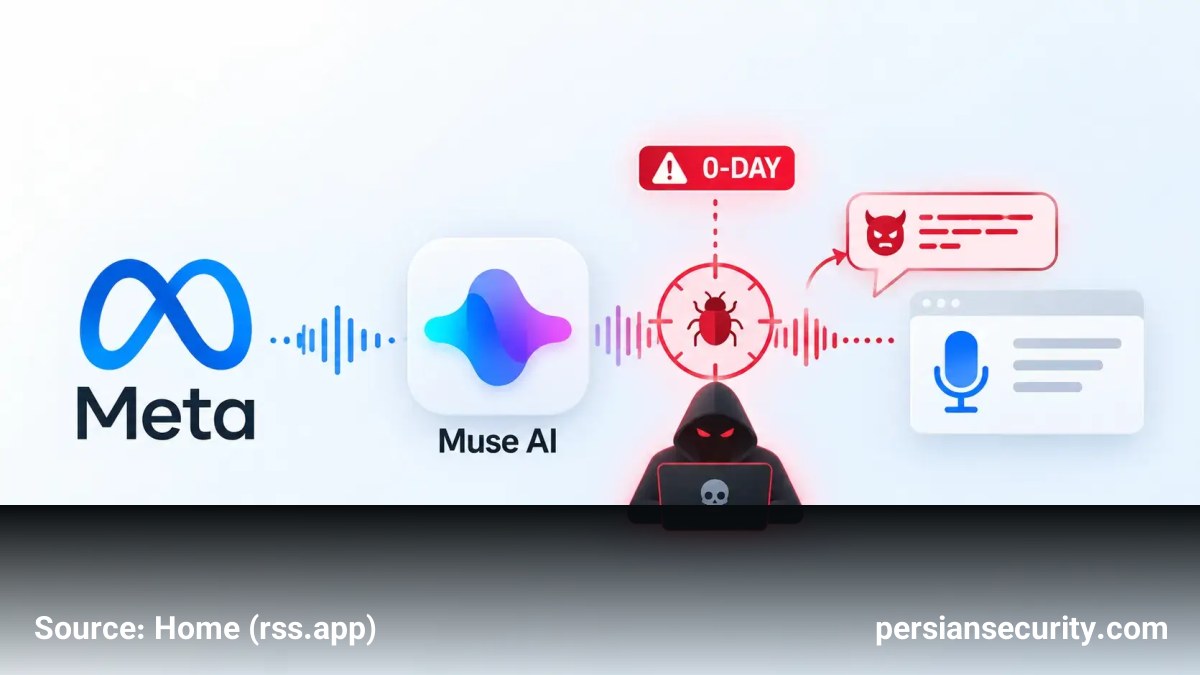
یک پژوهش امنیتی جدید توسط Patrick Wardle، وجود یک آسیبپذیری Zero-Day محلی در اپلیکیشن Muse را فاش کرد. این نقص امنیتی به بدافزارهای فعال در سطح دسترسی کاربر (User Account)، اجازه میدهد تا ترافیک مربوط به قابلیت دیکته (Dictation) را به سروری تحت کنترل مهاجم تغییر مسیر دهند.
جزئیات فنی آسیبپذیری
این مشکل از طریق یک مقدار پیکربندی مستند نشده به نام endo_voyager_dictation_endpoint ایجاد شده است. این پارامتر تعیین میکند که اپلیکیشن Muse درخواستهای مربوط به تبدیل صوت به متن را به کجا ارسال کند. طبق یافتههای پژوهشی، یک پروسه محلی بدون نیاز به دسترسیهای مدیریتی (Administrative Privileges)، قادر است این تنظیمات را تغییر دهد.
با تغییر این Endpoint، بدافزار میتواند موارد زیر را اجرا کند:
- شنود دادهها: رهگیری صداهای ضبط شده توسط کاربر هنگام فعالسازی میکروفون Muse.
- تزریق دستورات (Prompt Injection): ارسال پاسخهای دستکاری شده که توسط Muse به عنوان بخشی از جریان کاری دیکته پردازش میشوند.
- سرقت اعتبارنامهها: ترافیک رهگیری شده ممکن است شامل توکنهای احراز هویت (Authentication Tokens) باشد که به مهاجم اجازه میدهد با دسترسیهای کاربر، به دادههای ابری و سرویسهای متصل به Muse دسترسی پیدا کند.
تحلیل سطح دسترسی و ریسک
لازم به ذکر است که این یک آسیبپذیری Remote Code Execution (RCE) نیست؛ یعنی مهاجم ابتدا باید بتواند کدی را در محیط کاربر اجرا کند (مثلاً از طریق Phishing یا اپلیکیشنهای Trojanized). با این حال، خطر اصلی در اینجا توسعه دسترسی (Privilege Amplification) است. بدافزاری که دسترسی محدودی دارد، میتواند با سوءاستفاده از اعتماد سیستم به یک دستیار AI، به ایمیلها، اسناد داخلی و منابع حساس سازمان دسترسی یابد.
راهکارهای دفاعی و مقابله
برای مقابله با این تهدید، تیمهای امنیت پیشنهادهای زیر را دنبال کنند:
- مانیتورینگ پیکربندی: شناسایی سیستمهای دارای Muse و نظارت بر تغییرات غیرمنتظره در تنظیمات Endpointهای سرویس AI.
- تحلیل ترافیک شبکه: بررسی ترافیک خروجی Muse برای شناسایی هرگونه ارسال داده به مقاصد غیرمجاز.
- مدیریت دسترسیها: محدود کردن دسترسیهای Muse به حداقل منابع مورد نیاز (Principle of Least Privilege).
- چرخش اعتبارنامهها: در صورت مشکوک شدن به نفوذ، توکنها و اعتبارنامههای مربوط به اپلیکیشن را بازنشانی (Rotate) کنید.

