
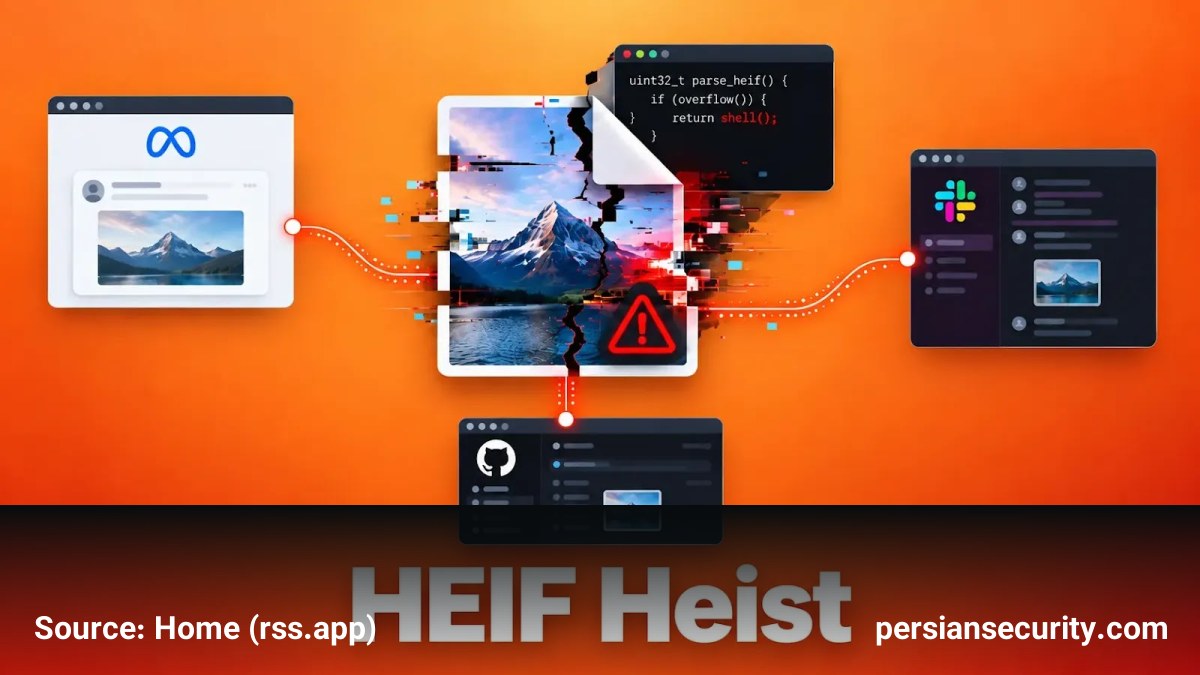
گروه تحقیقاتی Hacktron مجموعهای از مسیرهای حمله در پردازش تصاویر را تحت عنوان HEIF Heist شناسایی کردهاند. این آسیبپذیریها به مهاجمان اجازه میدهد تا با آپلود فایلهای مخرب در قالبهای HEIF، HEIC و AVIF، به اجرای کد از راه دور (RCE)، افشای دادههای حساس و تصاحب حسابهای کاربری در پلتفرمهای بزرگی نظیر Meta، Slack و GitHub Enterprise دست یابند.
ریشه فنی آسیبپذیری
این تهدید ناشی از ضعف در زنجیره تأمین (Supply Chain) است؛ جایی که اپلیکیشنها به مؤلفههای رمزگشایی (Decoding) داخلی اعتماد میکنند. هسته اصلی این مشکل در پارسرهای ناامن حافظه (Memory-unsafe) نوشته شده با C/C++، بهویژه کتابخانههای libheif و libde265 نهفته است. این کتابخانهها معمولاً از طریق ابزارهایی مانند ImageMagick، libvips و Sharp یا در قالب ایمیجهای کانتینری در دسترس هستند.
تاثیرات و دامنه حمله
HEIF Heist یک باگ واحد نیست، بلکه مجموعهای از نقصهای وابسته به نسخه در اکوسیستم رمزگشایی HEIF/AVIF است. بسته به محیط هدف، نتایج این حملات میتواند شامل موارد زیر باشد:
- Arbitrary Heap Disclosure: سرقت دادههای موجود در حافظه مانند متغیرهای محیطی (Environment Variables)، توکنهای دسترسی و اعتبارنامههای ابری.
- Remote Code Execution (RCE): اجرای کامل کد روی سرور، که در پلتفرمهایی مانند GitHub Enterprise (CVE-2026-19118)، Next.js و Discourse مشاهده شده است.
- Account Compromise: دسترسی به حسابهای متصل از طریق SSO.
نقش هوش مصنوعی در تسریع حملات
یکی از نکات تکاندهنده این گزارش، استفاده از مدلهای زبانی بزرگ (LLM) برای توسعه اکسپلویت است. محققان اعلام کردند که با کمک AI، زمان تبدیل یک شناسایی اولیه به یک RCE عملیاتی از هفتهها به تنها یک تا سه روز کاهش یافته است. این موضوع ریسک «سهشنبه وصله، چهارشنبه اکسپلویت» را افزایش داده و سرعت توسعه حملات را بسیار فراتر از سرعت بهروزرسانی سازمانها قرار داده است.
توصیههای امنیتی برای مدیران SOC و مهندسان
برای مقابله با این تهدید، اقدامات زیر توصیه میشود:
- بررسی موجودی: شناسایی تمامی اپلیکیشنها و کانتینرهایی که فایلهای HEIF، HEIC یا AVIF را پردازش یا تبدیل میکنند.
- بهروزرسانی فوری: ارتقای کتابخانههای libheif و libde265 به آخرین نسخههای امن (مانند نسخه 1.23.4 برای libheif).
- محدودسازی فرمتها: غیرفعال کردن پردازش فرمتهای غیرضروری و اعمال سیاستهای سختگیرانه در ImageMagick.
- ایزولهسازی: اجرای عملیات تبدیل تصاویر در محیطهای ایزوله و موقت (Hardened Sandboxes) برای جلوگیری از نفوذ به زیرساختهای بکاند.


