
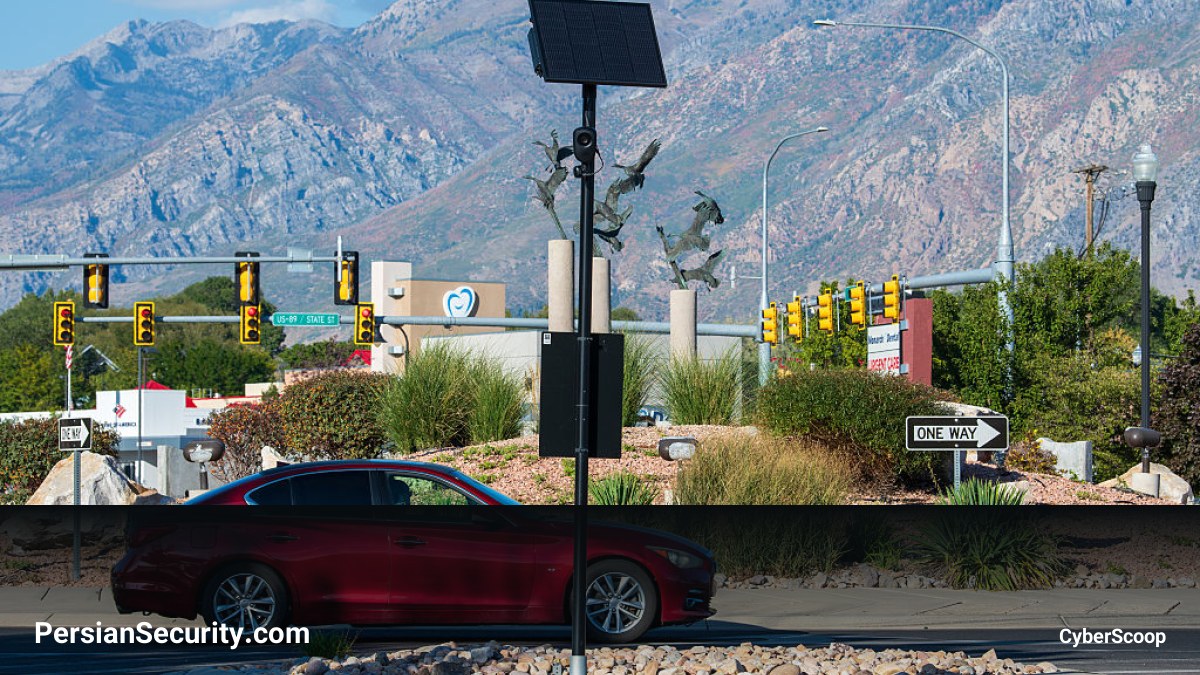
شرکت Flock، فعال در حوزه سیستمهای نظارتی و شناسایی خودکار پلاک خودرو (ALPR)، اکنون به عنوان یک CVE Numbering Authority (CNA) شناخته میشود. این به معنای آن است که این شرکت اکنون صلاحیت قانونی برای تخصیص شناسههای CVE به آسیبپذیریهای محصولات خود و تعیین درجه شدت (Severity) آنها را دارد.
هدف از دریافت مقام CNA
کریس کاستالدو (Chris Castaldo)، مدیر امنیت اطلاعات (CISO) شرکت Flock، در بیانیهای اعلام کرد که پیوستن به جمع بیش از ۵۵۰ سازمان CNA، به آنها اجازه میدهد تا در مواجهه با گزارشهای پژوهشگران امنیتی سریعتر عمل کنند، از ایجاد شناسههای تکراری یا متناقض جلوگیری نمایند و یک منبع واحد و مورد اعتماد برای اطلاعات امنیتی محصولاتشان در اختیار مشتریان قرار دهند.
نگرانیهای کارشناسان امنیتی
با وجود پذیرش این موضوع که بسیاری از تولیدکنندگان به دلایل عملیاتی مقام CNA را دریافت میکنند، اما در مورد Flock بحثهای جدیتری وجود دارد. متخصصان امنیتی معتقدند این وضعیت نوعی “تصحیح تکالیف توسط خود دانشآموز” است که میتواند منجر به تضاد منافع شود.
- کمارزش جلوه دادن ریسکها: برخی کارشناسان نگراناند که شرکتهای کمتجربه یا با انگیزههای تجاری، شدت آسیبپذیریها را به طور عمدی یا سهوی پایینتر از حد واقعی گزارش کنند.
- محدودیتهای افشای آسیبپذیری: سیاست افشای آسیبپذیری (Vulnerability Disclosure Policy) شرکت Flock، مواردی مانند حملات فیزیکی، تستهای Denial-of-Service (DoS) و مهندسی اجتماعی را ممنوع کرده است.
- فقدان برنامه Bug Bounty: این شرکت در حال حاضر هیچ برنامه پرداخت پاداش در ازای کشف باگ (Bug Bounty) ندارد.
کتی موسوریس (Katie Moussouris)، مدیرعامل Luta Security، اشاره کرد که محصولات Flock به دلیل ردیابی تردد رانندگان و استفاده توسط پلیس، حساسیت بالایی دارند. او هشدار داد که حق شرکت برای عدم انتشار برخی CVEها به دلیل “ریسکهای امنیتی برای نیروی انتظامی یا عموم مردم”، میتواند به سوءاستفاده از قدرت در کنترل شناسههای CVE منجر شود، مگر اینکه شرکت رویکردی شفافتر در افشای به موقع آسیبپذیریها اتخاذ کند.
در نهایت، بسیاری از پژوهشگران امنیتی احتمال میدهند که به دلیل عدم اعتماد به شفافیت این شرکت، همچنان آسیبپذیریهای کشف شده در محصولات Flock را بدون هماهنگی با تولیدکننده و به صورت مستقل منتشر کنند.
