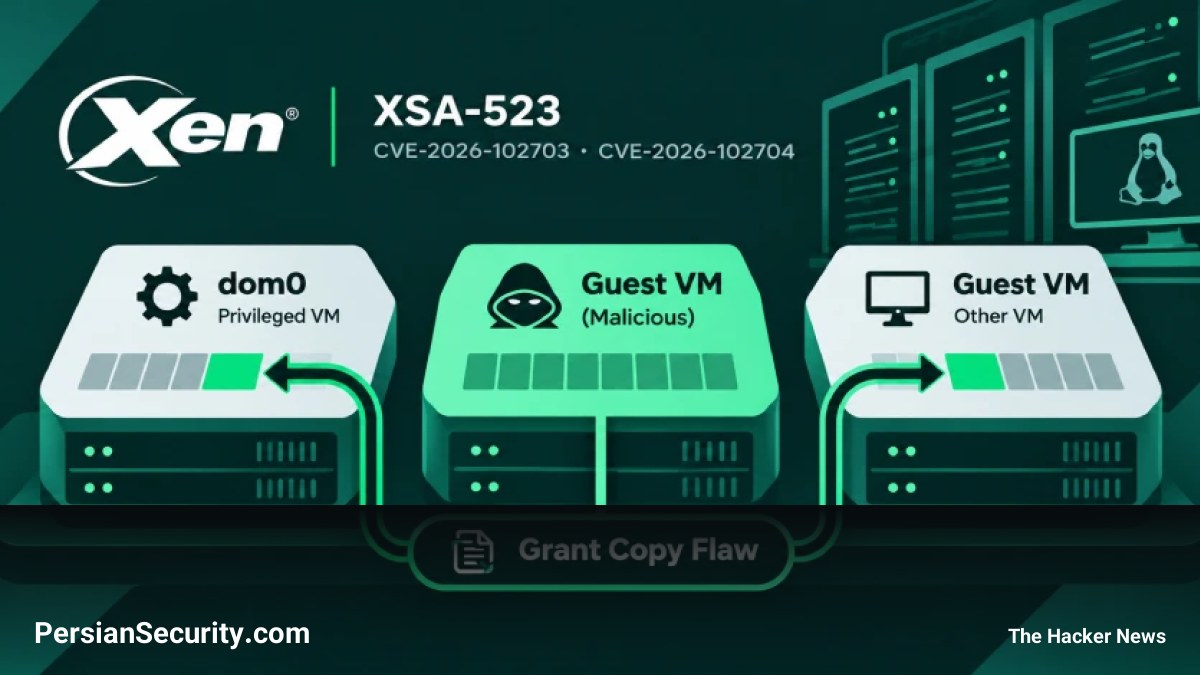
دو آسیبپذیری جدید در هایپروایزر (Hypervisor) Xen به یک ماشین مجازی (VM) مخرب اجازه میدهد تا حافظه سایر ماشینهای مجازی موجود در همان میزبان (Host)، از جمله dom0 را بخواند و در آن بنویسد.
dom0 در واقع ماشین مجازی است که به طور پیشفرض دارای مجوزهای کامل بوده و سایر ماشینها را مدیریت میکند. طبق بیانیه پروژه Xen در تاریخ ۳ نوامبر، وصلههای امنیتی (Patches) برای این مشکل منتشر شده است، اما هیچ راهکار مقابلهای (Mitigation) دیگری وجود ندارد.
تمامی نسخههای Xen از نسخه ۴.۶ به بعد آسیبپذیر هستند، در حالی که نسخههای ۴.۵ و قدیمیتر ایمن میباشند. این نقصهای امنیتی با شناسههای CVE-2026-102703 و CVE-2026-102704 تحت عنوان هشدار امنیتی XSA-523 ردیابی میشوند.
جزئیات فنی و نحوه کشف
پروژه Xen، کشف این آسیبپذیریها را مدیون شرکت هوش مصنوعی Anthropic دانست که با استفاده از مدل Claude موفق به شناسایی آنها شده است. متعاقباً Stephan Lipp از شرکت Ada Logics یافتهها را تأیید کرد و تیم تحقیقات امنیتی CodeAnt AI نیز به طور مستقل این موضوع را گزارش نمود.
این نقصها در فرآیند grant copy رخ میدهند؛ عملیاتی که Xen برای کپی کردن دادهها بین ماشینهای مجازی استفاده میکند. هر ماشین مجازی به Xen اعلام میکند که کدام صفحات حافظه (Memory Pages) خود را در اختیار سایر ماشینها قرار میدهد و Xen نیز این مجوزها را بررسی میکند.
برای افزایش سرعت در کپیهای دستهای (Batch copies) در یک صفحه حافظه، Xen از بررسیهای قبلی مجدداً استفاده میکند. در برخی موارد، سیستم در زمانهایی که باید بررسی مجدد انجام میداد، این کار را انجام نداده است. همین خطا به مهاجم اجازه میدهد تا به حافظهای که مالک آن نیست، دسترسی داشته باشد.
تأثیر بر محصولات و زیرساختها
- XCP-ng: این پلتفرم مجازیسازی متنباز که بر پایه Xen است، هشدار داده که یک ماشین مجازی آلوده میتواند از محدودیتهای خود خارج شده و کل میزبان را تحت کنترل بگیرد.
- Qubes OS: این سیستمعامل که امنیت را در اولویت قرار میدهد، اعلام کرد که تمامی نسخههای تحت پشتیبانی و پیکربندیهای آن تحت تأثیر قرار دارند.
- Debian: ردیاب امنیتی دبیان، بستههای xen را در نسخههای bookworm، trixie و forky آسیبپذیر اعلام کرده است.
از آنجایی که تمامی نسخههای ۴.۶ به بعد Xen آسیبپذیر هستند، سایر محصولات مبتنی بر این هایپروایزر نیز تا زمان اعمال وصلههای XSA-523 توسط سازندگانشان، در معرض خطر خواهند بود.