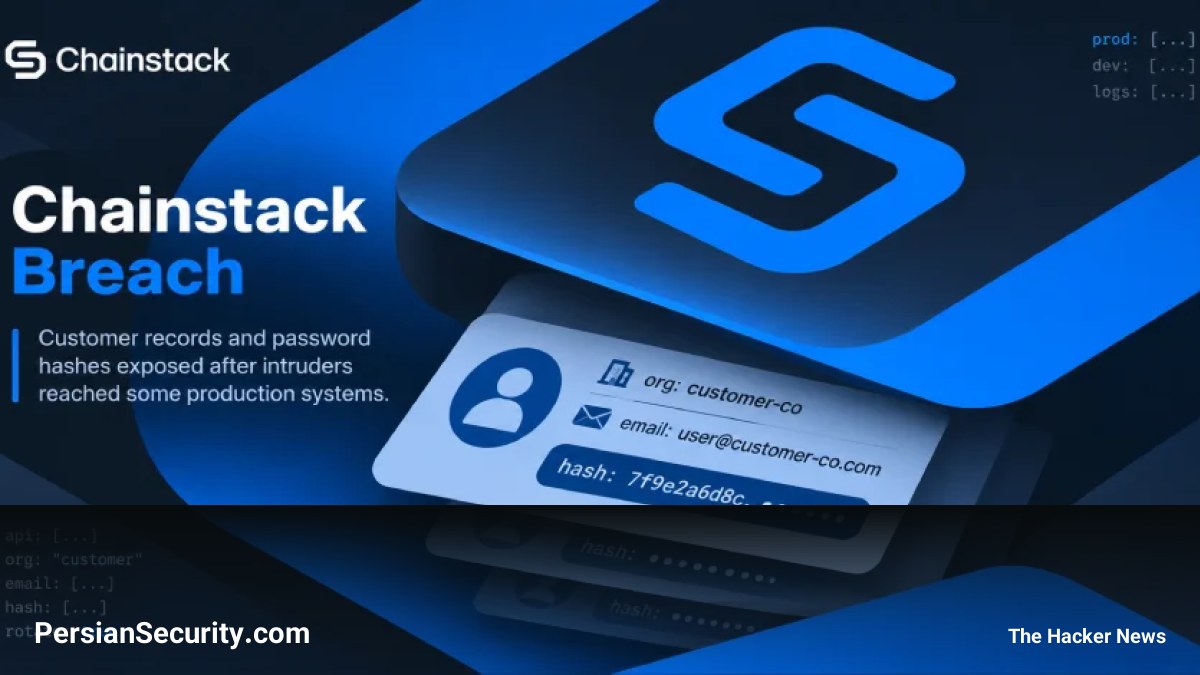
شرکت Chainstack، ارائهدهنده زیرساختهای بلاکچین (Blockchain)، روز سهشنبه فاش کرد که هدف یک حمله سایبری قرار گرفته است. این حمله به مهاجم اجازه داده تا به بخشهایی از زیرساختهای این شرکت دسترسی غیرمجاز پیدا کند.
بررسیها نشان میدهد که این حادثه بخشی از یک کمپین گسترده حمله مبتنی بر هوش مصنوعی (AI-powered attack) است که از هفته گذشته مورد توجه قرار گرفته است. طبق گفته این شرکت، یک مهاجم خارجی از طریق یک مؤلفه شخص ثالث (Third-party component) توانسته به بخشی از زیرساختهای Chainstack دسترسی پیدا کند. تیم امنیتی شرکت بلافاصله این نفوذ را شناسایی، مسیرهای دسترسی را قطع و اقدامات لازم برای مقاومسازی (Hardening) سیستمها را آغاز کرده است.
بر اساس گزارش زمانی منتشر شده، مهاجم در تاریخ ۲۶ اکتبر ۲۰۲۶ به یک محیط توسعه (Development environment) دسترسی پیدا کرده و سپس با ارتقای سطح دسترسی خود (Privilege Escalation)، موفق به نفوذ به بخشهایی از محیط تولید (Production environment) شده است. این نفوذ در تاریخ ۳۱ اکتبر شناسایی و در همان روز متوقف شد.
در جریان این نفوذ، عامل تهدید (Threat actor) به پایگاه دادهای حاوی اطلاعات حسابهای مشتریان دسترسی پیدا کرده است. این اطلاعات شامل نام سازمانها، نام صاحبان حساب، آدرسهای ایمیل اعضای سازمانها در Chainstack و هشهای رمز عبور (Password hashes) میباشد. همچنین، احتمال دسترسی به سیستمهای حاوی اعتبارنامههای گره (Node credentials) وجود دارد؛ اگرچه شواهدی مبنی بر خوانده شدن آنها یافت نشده، اما شرکت از مشتریان خواسته است که این اعتبارنامهها را تغییر دهند (Rotate).
علاوه بر تغییر اعتبارنامههای گره، به مشتریان توصیه شده است که کلیدهای API پلتفرم خود را بازسازی کرده، رمزهای عبور خود را (بهویژه در سرویسهای دیگر که از رمز عبور مشابه استفاده میکنند) بهروزرسانی کنند و نسبت به حملات فیشینگ (Phishing) هوشیار باشند.
تحلیلها حاکی از آن است که این حمله شباهتهایی به کمپین انجام شده توسط یک گروه مرتبط با چین با استفاده از چارچوب ARTEX دارد. این حادثه در حالی رخ میدهد که سازمانهای دیگری مانند WorkOS و Chainalysis نیز با حملات مشابهی از سوی عاملهای خودکار هوش مصنوعی (AI agents) مواجه شدهاند. این روند نشاندهنده افزایش سرعت و مقیاس حملاتی است که از هوش مصنوعی برای طراحی استراتژیهای حمله و خودکارسازی مراحل نفوذ استفاده میکنند.
همچنین گزارش شده است که سازمان دیگری به نام DIVD نیز هدف حمله ARTEX قرار گرفته که در آن از دو آسیبپذیری زیرو دِی (Zero-day) در سیستم تیکتینگ Zammad برای ارتقای سطح دسترسی و اجرای کد از راه دور (RCE) استفاده شده است.