
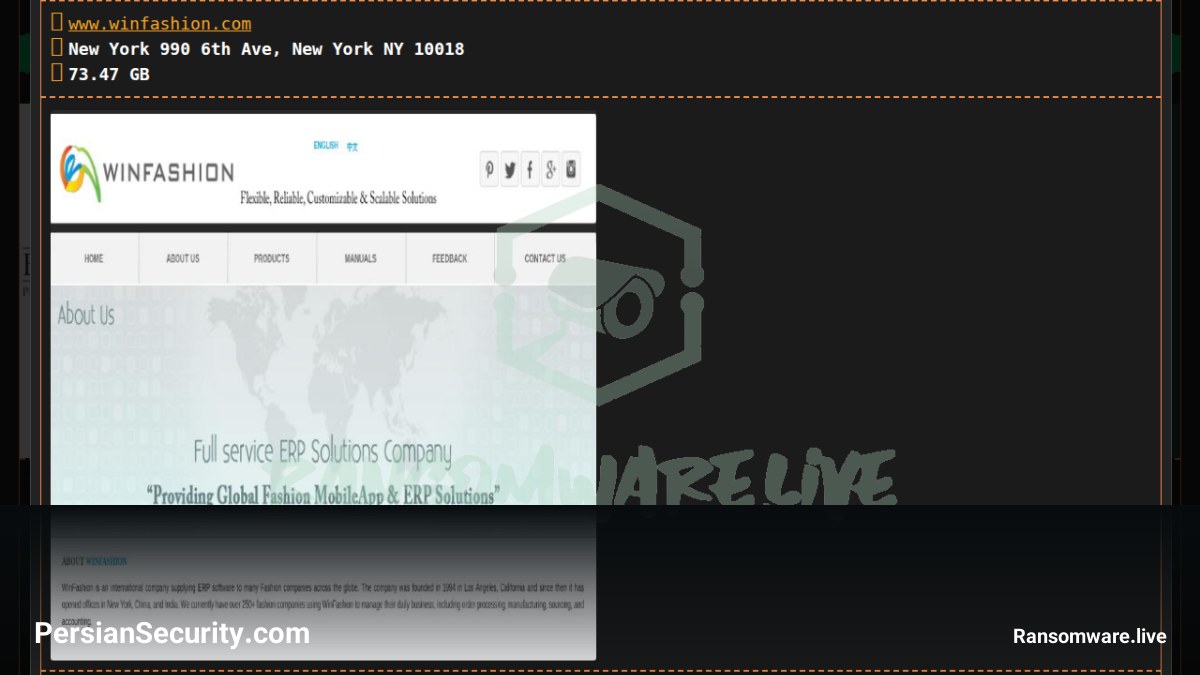
گروه باجافزاری Dragonforce از انتشار حجم گستردهای از دادههای مربوط به شرکت WinFashion Technologies خبر داد. این شرکت یک ارائهدهنده بینالمللی راهکارهای ERP (برنامهریزی منابع سازمانی) برای صنعت مد و پوشاک است که خدمات خود را به بیش از ۲۵۰ برند در سراسر جهان ارائه میدهد.
جزئیات فنی نشت دادهها
بر اساس تحلیلهای اولیه، حدود ۷۳ گیگابایت داده شامل ۲۰۵ هزار فایل و ۱۳ هزار دایرکتوری در فضای عمومی منتشر شده است. طبق بررسیها، بیش از ۶۱ درصد از این فایلها (حدود ۱۲۵ هزار مورد) دارای حساسیت بالا هستند.
یافتههای کلیدی و داراییهای در معرض خطر
- پایگاه داده و بکآپها: یک فایل بکآپ کامل MSSQL با حجم ۵.۶۴ گیگابایت مربوط به یکی از مشتریان (Kaktus) که شامل اطلاعات Master مشتریان، استایلها و EDI است.
- گواهینامهها و دسترسیها: ۶ کانتینر SSL PFX و گواهینامههای کلاینت EDI-VAN برای ECGrid/OpenText.
- کدهای منبع و مالکیت معنوی: بیش از ۸,۵۰۰ فایل با پسوند
.cs(کدهای یکپارچهسازی با Shopify و Authorize.Net) و ۵,۸۰۰ فایل.pbdمربوط به هسته ERP. - اطلاعات مالی و پرداخت: ۱۷۱ فایل حاوی دادههای کارتهای اعتباری (PAN) و کدهای پردازش پرداخت Authorize.Net، به همراه ۳۹ فایل حاوی اطلاعات IBAN و SWIFT.
- لاگهای سیستم: بیش از ۳۳ هزار فایل
.shxmlکه شامل لاگهای نشستهای SFTP در WinSCP (میزبانها، مسیرها و اندازهها) است.
تاثیرات بر زنجیره تامین و مشتریان
این حادثه یک مورد Cross-tenant B2B SaaS است؛ به این معنا که نفوذ به یک ارائهدهنده خدمات ابری منجر به افشای اسرار تجاری و دادههای حساس حدود ۴۰ برند مختلف شده است. این دادهها شامل کاتالوگهای محصولات، لیست تامینکنندگان و چرخه کامل تجارت B2B (از سفارشات خرید تا فاکتورها) میباشد.
ریسکهای رگولاتوری و انطباق
این نشت دادهها منجر به نقض جدی استانداردهای امنیتی و قانونی زیر شده است:
- PCI DSS: به دلیل افشای کدهای پردازش پرداخت و دادههای کارتهای اعتباری.
- GDPR و CCPA: به دلیل نشت اطلاعات شخصی (PII) کارکنان و مشتریان در مناطق مختلف از جمله کالیفرنیا و اروپا.
- SEC: ریسک احتمالی برای شرکتهای مشتری که در بورس عرضه شدهاند.


