
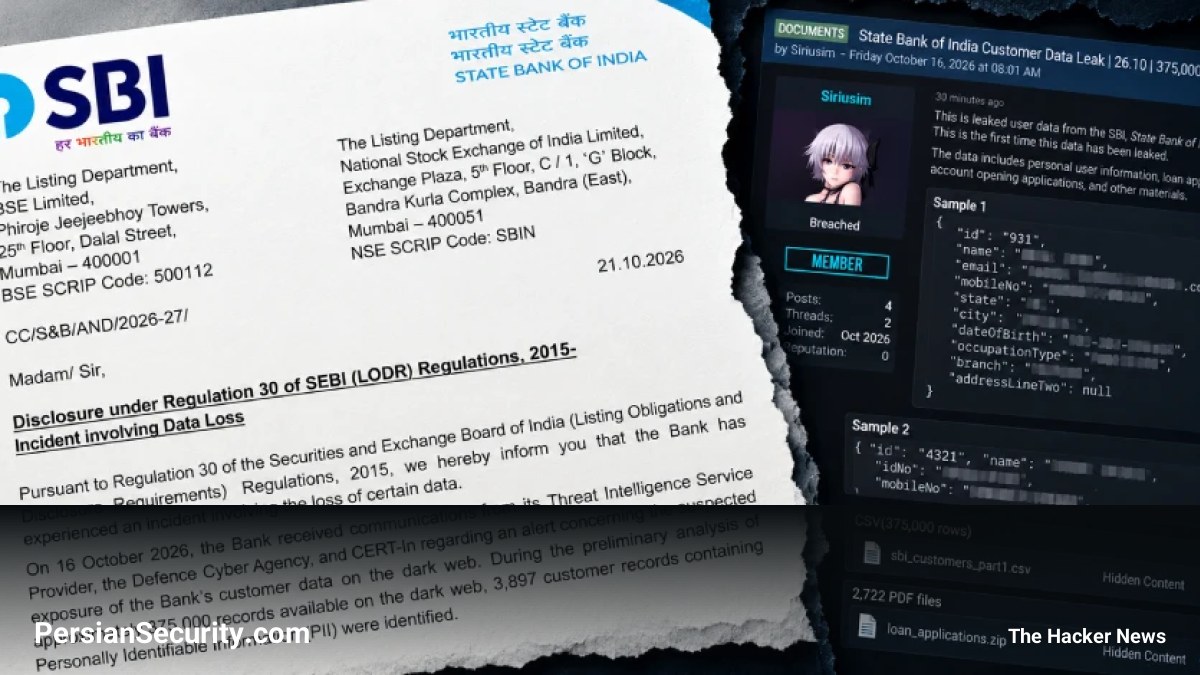
بانک دولتی هند (State Bank of India – SBI)، بزرگترین بانک دولتی این کشور، وقوع یک حادثه امنیتی منجر به نشت دادهها را تایید کرد. بر اساس گزارشهای رسمی، ۳,۸۹۷ رکورد از اطلاعات مشتریان در میان مجموعهای شامل حدود ۳۷۵,۰۰۰ رکورد که در دارکوب (Dark Web) یافت شده، شناسایی شده است. منبع اصلی نشت این دادهها هنوز در حال بررسی است.
اطلاعات فاش شده شامل مواردی نظیر شمارههای موبایل، تاریخ تولد، نام، جنسیت، آدرسهای ایمیل، آدرسهای محل سکونت، شناسههای شعبه و CIF (شناسه داخلی مشتری)، و همچنین متادیتای مربوط به پروندههای وام است. با این حال، اطلاعات حساس مالی مانند شماره حساب، موجودی، رمز عبور (Password)، کدهای یکبار مصرف (OTP)، جزئیات کارت بانکی و شمارههای شناسایی دولتی در میان دادههای فاش شده قرار ندارند.
با وجود عدم نشت اطلاعات مالی مستقیم، ریسک اصلی در این حادثه، امکان حملات مهندسی اجتماعی (Social Engineering) و جعل هویت (Impersonation) است. مهاجمان میتوانند با استفاده از اطلاعات شخصی مشتریان، خود را از طرف بانک جا زده و با اعتماد به نفس بالا، قربانیان را فریب دهند.
این حادثه پس از هشدار تیمهای امنیتی شناسایی شد و بانک SBI بلافاصله پروتکلهای پاسخ به حادثه (Incident Response) و مهار (Containment) را فعال کرده و یک شرکت امنیت سایبری مستقل را برای بررسی دقیقتر این نشت دادهها (Data Breach) به کار گرفته است.
بررسیها نشان میدهد که یک عامل تهدید (Threat Actor) با نام مستعار Siriusim مدعی شده است که ۳۷۵,۰۰۰ ردیف داده و بیش از ۲,۷۰۰ سند PDF شامل فرمهای باز کردن حساب و مدارک وام را منتشر کرده است. هنوز مشخص نیست که آیا سیستمهای داخلی خود بانک مورد نفوذ قرار گرفتهاند یا این دادهها از طریق یک تامینکننده شخص ثالث (Third-party provider) به دست آمدهاند.


