
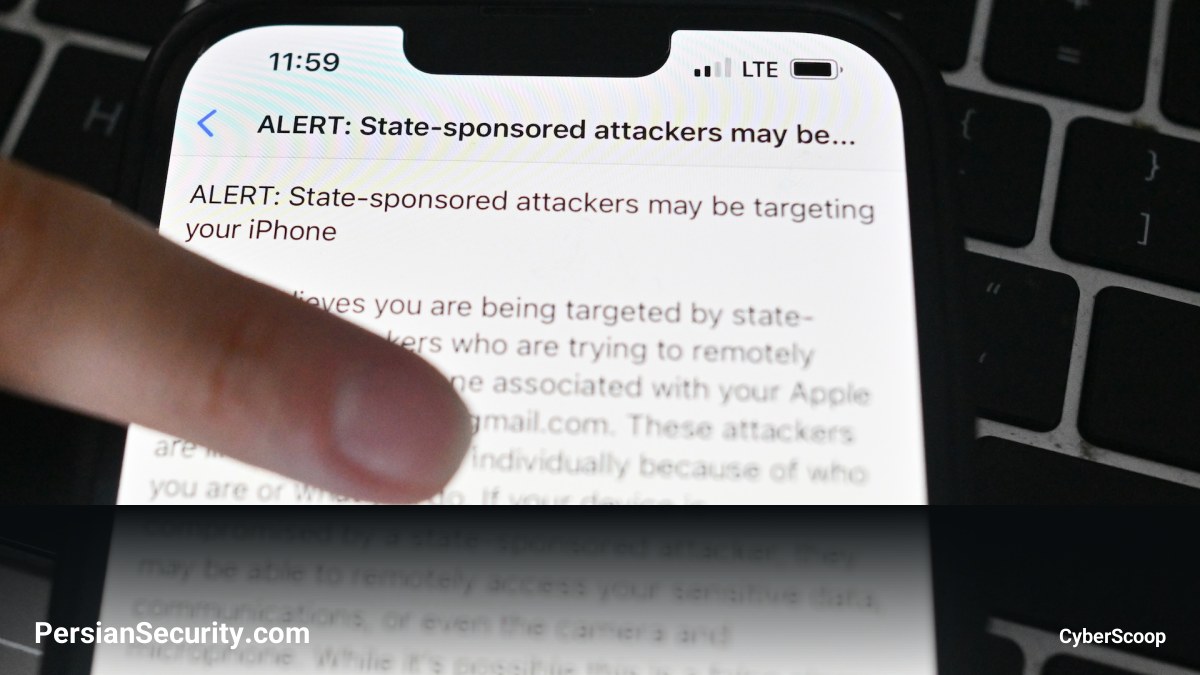
شرکت اپل اخیراً اعلانهای جدیدی را برای کاربرانی در ۹۹ کشور ارسال کرده است که هدف حملات بدافزارهای جاسوسی تجاری (Mercenary Spyware) قرار گرفتهاند. این کاربران که عمدتاً شامل روزنامهنگاران و مستندسازان هستند، از احتمال سرایت این ابزارهای پیشرفته مطلع شدهاند. اپل اعلام کرد که تا به امروز در مجموع به کاربرانی در بیش از ۱۵۰ کشور در سراسر جهان هشدار داده است.
ماهیت تهدیدات جاسوسی پیشرفته
به گفته اپل، حملات بدافزارهای جاسوسی تجاری به دلیل هزینه بسیار بالا، پیچیدگی فنی و ماهیت جهانی، جزو پیشرفتهترین تهدیدات دیجیتال فعلی محسوب میشوند. به دلیل همین پیچیدگیها، اپل در اعلانهای خود، این حملات را به عامل تهدید (Threat Actor) یا منطقه جغرافیایی خاصی نسبت نمیدهد.
توصیههای امنیتی برای کاربران هدف
کارشناسان امنیتی و گروههایی مانند Citizen Lab تأکید کردهاند که این اعلانها بسیار حائز اهمیت هستند. جان اسکات-ریلتون، پژوهشگر ارشد Citizen Lab، توصیه میکند که قربانیان احتمالی برای محافظت از خود اقدامات زیر را انجام دهند:
- فعالسازی حالت Lockdown Mode در دستگاههای اپل برای کاهش سطح حمله (Attack Surface).
- ارتباط با گروههای حقوق دیجیتال مانند Access Now برای دریافت کمکهای تخصصی.
- هوشیاری در برابر شرکتهایی که خدمات پولی برای پاکسازی بدافزارهای جاسوسی ارائه میدهند.
همچنین اشاره شده است که عدم دریافت اعلان از سوی اپل، لزوماً به معنای عدم سرایت بدافزار نیست و کاربران باید همواره هوشیار باشند.
بستر سیاسی و استانداردهای صنعتی
ناتالیا کرپیوا، مشاور حقوقی-فنی در Access Now، اشاره کرد که استفاده از این فناوریهای نظارتی توسط دولتهای سرکوبگر علیه فعالان جامعه مدنی و چهرههای مخالف همچنان ادامه دارد. این هشدارها در حالی منتشر شده است که مذاکرات نهایی برای تدوین استانداردهای صنعتی در مورد ابزارهای هک تجاری تحت عنوان Pall Mall Process در حال انجام است تا فروش کنترلنشده این ابزارها و سوءاستفاده از آنها محدود شود.


