
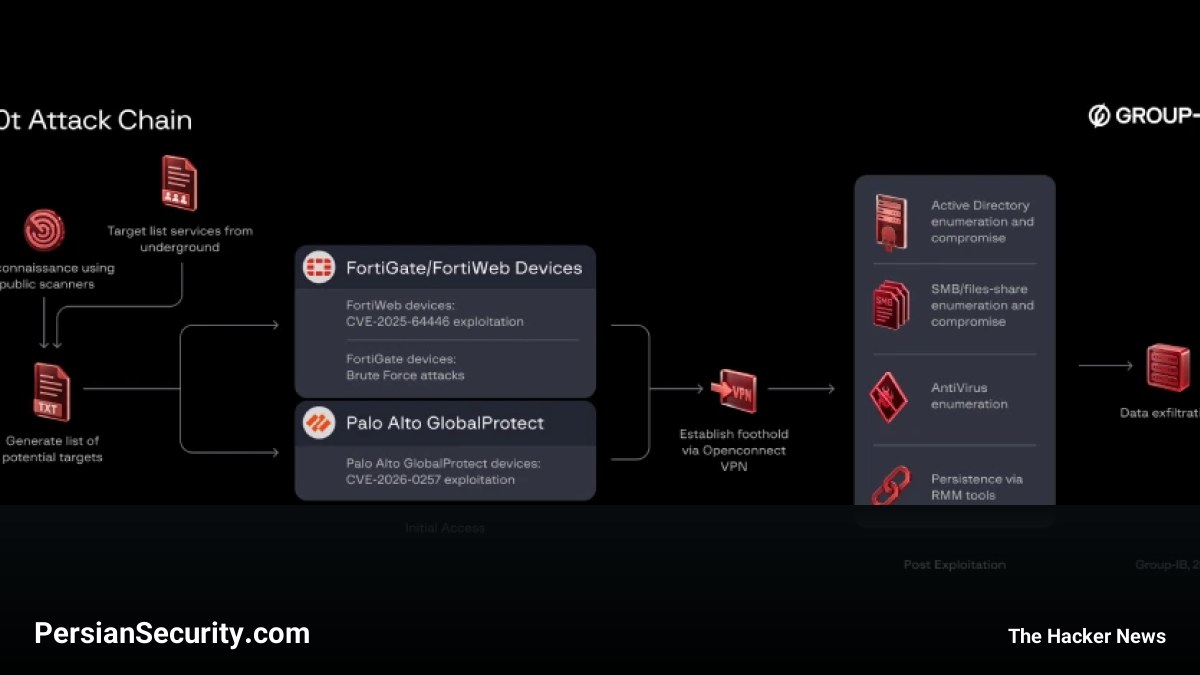
محققان امنیت سایبری جزئیات یک کمپین گسترده را فاش کردهاند که تجهیزات لبه شبکه (Network Edge Devices) از جمله فایروالهای Fortinet FortiGate و Palo Alto Networks GlobalProtect را هدف قرار داده است. این حملات منجر به دسترسی مداوم مهاجمان به سازمانهای متعدد و استخراج دادهها (Data Exfiltration) شده است.
جزئیات عملیات عامل تهدید k0t
بر اساس تحقیقات مشترک Group-IB و NyxLab، عامل تهدیدی با نام مستعار k0t (با نامهای دیگر CryptoFeel، Member19 و QazWsxShop) مسئول این حملات شناخته شده است. این مهاجم با شناسایی و شمارش (Enumeration) تجهیزات شبکه در معرض اینترنت، سازمانها را هدف قرار میدهد، بدون اینکه لزوماً به صنعت خاصی توجه داشته باشد.
- روشهای حمله: استفاده از ابزارهای مدیریت و تست نفوذ (Pentesting) قانونی مانند NetExec، Impacket، Mimikatz، Kerbrute و PetitPotam برای نفوذ عمیقتر و حرکت عرضی (Lateral Movement) در محیطهای سازمانی.
- ارتباط با باجافزارها: تحلیلها نشان میدهد k0t احتمالاً به عنوان یک واسطه دسترسی اولیه (Initial Access Broker) برای گروههای باجافزار (Ransomware) مانند Qilin و The Gentlemen فعالیت میکند.
- حجم خسارت: بیش از ۷۰,۰۰۰ اعتبار کاربری (Credentials) مرتبط با تجهیزات شبکه و دادههای LDAP در ارتباط با این کمپین شناسایی شده است.
گستره جغرافیایی و تحلیل
این حملات ماهیت جهانی داشته و ۳۸٪ از قربانیان در منطقه آسیا-اقیانوسیه، ۳۱.۹٪ در آمریکای لاتین، ۱۵.۸٪ در اروپا و ۱۲.۷٪ در منطقه خاورمیانه و شمال آفریقا (MENA) قرار دارند. اگرچه این فعالیتها با کمپین FortiBleed همپوشانیهایی دارد، اما به نظر میرسد شامل مجموعهدادهها یا زیرمجموعههای متفاوتی از اپراتورها باشد. به سازمانها توصیه میشود بلافاصله آسیبپذیریهای مربوط به تجهیزات لبه خود را بررسی و اصلاح کنند.


