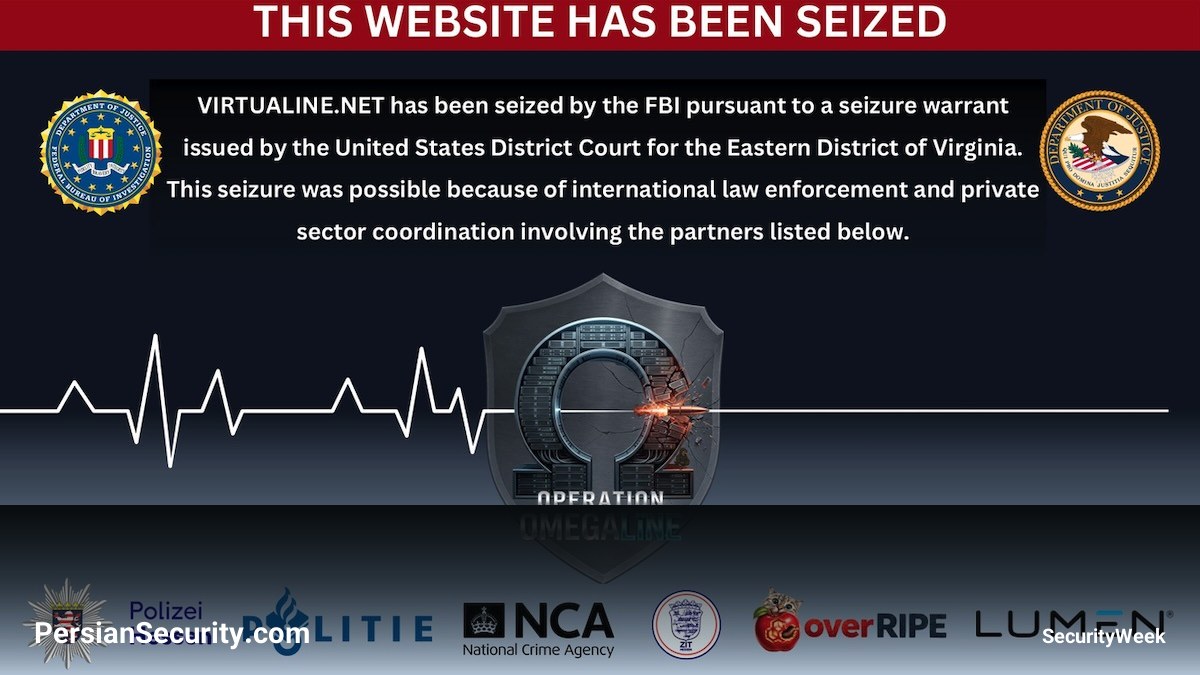
سازمان تحقیقات فدرال آمریکا (FBI) دامنه virtualine.net را که متعلق به یکی از ارائهدهندگان سرویسهای میزبانی امنیتی یا همان Bulletproof Hosting با زبان روسی بود، توقیف کرد. این سرویسدهنده با فعالیتهای سایبری مجرمانه متعددی مرتبط بوده است.
جزئیات فعالیتهای غیرقانونی
بر اساس اسناد دادگاه، Virtualine که با نامهای Secury، Massgod، Spamhouse، Lanedo و Omegatech نیز شناخته میشود، میزبان خدمات غیرقانونی مشتریان خود بوده و به آنها در فرار از تلاشهای نهادهای قانونی برای مسدودسازی (Takedown) کمک میکرد. این سرویسدهنده در تالارهای گفتگوی جرایم سایبری، پشتیبانی از انواع فعالیتهای مجرمانه از جمله Phishing (فیشینگ)، Spam (اسپم) و Carding (کاردینگ) را تبلیغ میکرد.
همچنین این مجموعه ادعا میکرد که توانایی انتقال خدمات مشتریان به زیرساختهای دیگر را دارد و به طور عمدی گزارشهای سوءاستفاده (Abuse) را نادیده میگیرد. علاوه بر این، این سرویسدهنده اجازه انتشار محتوای غیرقانونی و حمایت از خدمات Hack-for-hire (هک به اجاره) را نیز فراهم میکرد.
ارتباط با گروههای باجافزار و سرقت اطلاعات
گزارشهای شرکت TRM Labs نشان میدهد که Virtualine توسط گروههای Ransomware (باجافزار) و اپراتورهای Infostealer (سرقت اطلاعات) مورد استفاده قرار گرفته است. تحلیلهای بلاکچین حاکی از آن است که بخش بزرگی از درآمدهای این سرویسدهنده از بازارهای مواد مخدر روسی و طرحهای Sextortion (اخاذی جنسی) تأمین شده است.
اگرچه توقیف دامنه باعث اختلال در دسترسی مشتریان به این سرویس میشود، اما طبق گفته کارشناسان، این اقدام لزوماً به معنای توقف کامل فعالیت اپراتور یا از دست رفتن تمامی زیرساختهای زیربنایی آنها نیست.