امنیت وب و نرمافزار
کشف آسیبپذیری بحرانی Authentication Bypass در افزونه miniOrange برای وردپرس
آسیبپذیری بحرانی CVE-2026-85984 در افزونه miniOrange وردپرس امکان دور زدن احراز هویت و دسترسی غیرمجاز به سطح Administrator را فراهم…
آسیبپذیری بحرانی CVE-2026-85984 در افزونه miniOrange وردپرس امکان دور زدن احراز هویت و دسترسی غیرمجاز به سطح Administrator را فراهم…
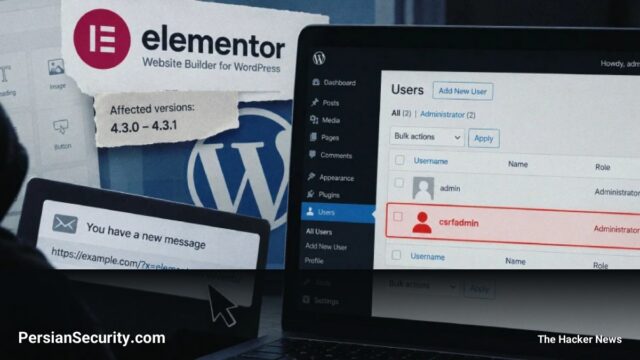
یک آسیبپذیری CSRF با شدت بالا در نسخههای 4.3.0 و 4.3.1 افزونه Elementor کشف شده که امکان ایجاد حساب مدیر…
آسیبپذیری SQL Injection در افزونه wp-review-slider-pro وردپرس شناسایی شد که به کاربران با دسترسی محدود اجازه میدهد دادههای دیتابیس را…
آسیبپذیری XSS در سه افزونه مدیریت فایل وردپرس شناسایی شده که به مهاجمان اجازه میدهد کدهای جاوااسکریپت را در نشست…
آسیبپذیری CVE-2026-92411 در افزونه WP Delicious وردپرس اجازه میدهد کاربران با دسترسی Contributor کدهای HTML و اسکریپتهای مخرب را تزریق…
آسیبپذیری CVE-2026-96524 در افزونه MCP Server وردپرس اجازه میدهد مهاجمان با فریب دادن مدیران، حسابهای مدیریتی جدید ایجاد کرده و…
آسیبپذیری CVE-2026-96525 در افزونه MCP Server وردپرس به کاربران با نقش Contributor اجازه میدهد تنظیمات مدیریتی گردشکارها را تغییر دهند.…
آسیبپذیری CVE-2026-96526 در افزونه MCP Server وردپرس به کاربران با نقش Contributor اجازه میدهد اطلاعات محرمانگی پستها و پیشنویسهای سایر…
آسیبپذیری Stored XSS در افزونه Optimole وردپرس به کاربران با سطح دسترسی Author اجازه میدهد اسکریپتهای مخرب را برای مدیران…
آسیبپذیری CVE-2026-96532 در افزونه Testimonials Widget وردپرس به مهاجمان اجازه میدهد بدون نیاز به احراز هویت، پستهای سایت را تغییر…