بدافزار و تروجان
حمله به زنجیره تأمین npm و هدفگیری زیرساختهای هوش مصنوعی توسط بدافزارهای جدید
شناسایی حملات گسترده به زنجیره تأمین npm برای توزیع Overlord RAT و کرم Shai-Hulud، در کنار هدف قرار گرفتن بیش…
شناسایی حملات گسترده به زنجیره تأمین npm برای توزیع Overlord RAT و کرم Shai-Hulud، در کنار هدف قرار گرفتن بیش…
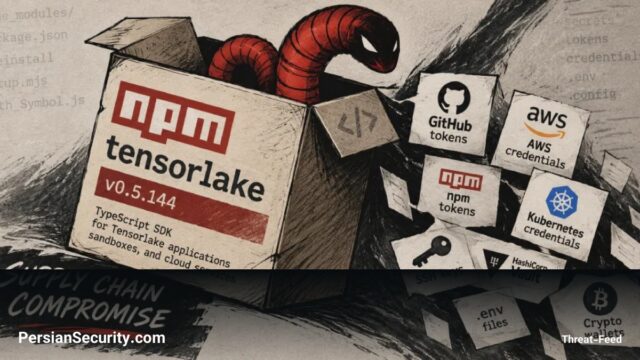
بسته npm با نام tensorlake در یک حمله زنجیره تأمین (Supply Chain Attack) مورد آلودگی قرار گرفت تا کرم سرقت…
کشف یک آسیبپذیری SSRF با شدت بالا در بسته npm مربوط به Sitefinity Next.js SDK که امکان افشای اطلاعات حساس…
مهاجمان با مسمومسازی بستههای نرمافزاری و سوءاستفاده از توکنهای انتشار در زنجیره تأمین، در حال سرقت گسترده اعتبارنامههای ابری و…
عوامل تهدید با استفاده از بستههای آلوده در npm، ابزارهای AI محلی توسعهدهندگان را برای شناسایی و سرقت توکنها و…
آسیبپذیری CVE-2026-100591 در OpenClaw به کاربران غیرمالک اجازه میدهد تنظیمات Active Memory را تغییر دهند. این نقص در نسخه 2026.7.1…
آسیبپذیری CVE-2026-100592 در OpenClaw اجازه میدهد کاربران غیرمالک با ارسال دستورات خاص، وضعیت پردازش حافظه سیستم را تغییر دهند. این…
آسیبپذیری CVE-2026-100593 در بسته npm OpenClaw به کاربران غیرمالک اجازه میدهد سیاستهای فعالسازی Agent را در گروهها تغییر دهند. این…
آسیبپذیری CVE-2026-100597 در بسته OpenClaw امکان دور زدن Sandbox را از طریق Race Condition فراهم میکند. این نقص اجازه میدهد…
آسیبپذیری CVE-2026-100598 در بسته OpenClaw باعث میشود واکنشهای متنی در Signal به اشتباه به عنوان تایید درخواستهای حساس شناسایی شوند.…