
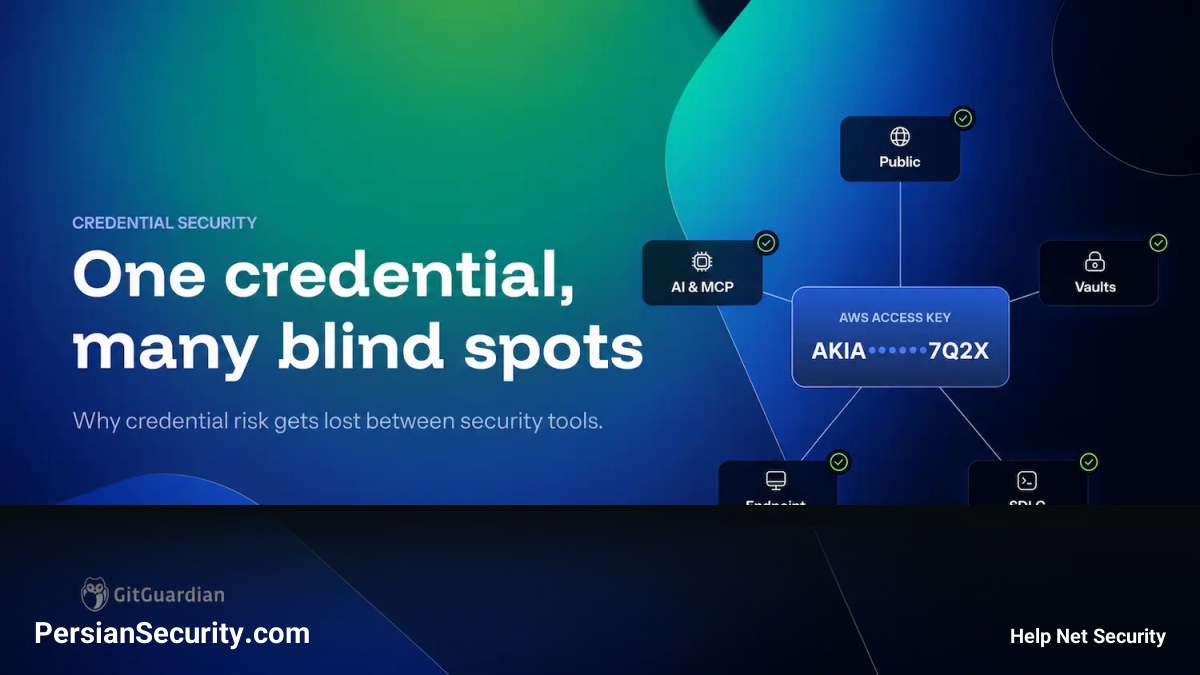
تیمهای امنیتی ابزارهای متعددی برای حفاظت از کدها، نقاط انتهایی (Endpoints)، زیرساختهای ابری، هویت و مدیریت اسرار (Secrets Management) در اختیار دارند. با این حال، اعتبارنامهها (Credentials) به عنوان عنصری هستند که از تمامی این لایهها عبور میکنند و مدیریت آنها را دشوار میسازند.
برای مثال، زمانی که یک توسعهدهنده یک کلید AWS را در یک مخزن (Repository) پیدا میکند، اولین قدم بدیهی است: حذف آن. اما این کار به سوالات حیاتی تیم امنیتی پاسخ نمیدهد: آیا این کلید هنوز فعال است؟ مالک آن کیست؟ چه دسترسیهایی دارد؟ آیا همین اعتبارنامه در متغیرهای CI/CD، فایلهای .env محلی، گفتگوهای Slack یا یک کامیت (Commit) قدیمی نیز وجود دارد؟
چالش لایه اعتبارنامه (Credential Layer)
مشکل اصلی اینجاست که ابزارهای امنیتی حول محور سیستمهایی که از آنها محافظت میکنند ساخته شدهاند، در حالی که اعتبارنامهها مدام بین این سیستمها جابهجا میشوند. این موضوع باعث میشود که مدافعان مجبور باشند تصویر کامل را از میان چندین ابزار مختلف بازسازی کنند. در مقابل، یک مهاجم ممکن است تنها با یک اعتبارنامه معتبر بتواند به تمام منابعی که آن هویت مجاز به دسترسی به آنهاست، نفوذ کند.
لایه اعتبارنامه شامل تمام مکانهایی است که یک راز (Secret) به صورت متن ساده (Plaintext) در آنها قرار میگیرد. این سطح بسیار گستردهتر از صرفاً کدنویسی است و از تمامی مرزها و دپارتمانها عبور میکند.
نقش هوش مصنوعی و ابزارهای مدرن در گسترش سطح حمله
امروزه با گسترش عوامل جدید، سطح حمله به شکل نگرانکنندهای افزایش یافته است:
- عوامل هوش مصنوعی (AI Agents): ابزارهای کدنویسی مبتنی بر هوش مصنوعی میتوانند فایلهای محلی یا کدهای موجود در پرامپتها را بخوانند و اعتبارنامهها را فاش کنند.
- بدافزارهای سرقت اطلاعات (Infostealers): این بدافزارها میتوانند اعتبارنامههای ذخیره شده در سیستمهای توسعهدهندگان را قبل از اینکه شناسایی شوند، سرقت کنند.
استراتژی مقابله: تمرکز بر خودِ اعتبارنامه
به جای تمرکز بر “جایی که راز پیدا شده است”، باید بر “خودِ اعتبارنامه” تمرکز کرد. رویکرد صحیح شامل سه مرحله است:
- شناسایی (Detection): یافتن ردپای اعتبارنامه در تمام تاریخچه و مکانهای مختلف (Historical Exposure).
- رفع آسیب (Remediation): پاسخ به سوالاتی نظیر میزان دسترسیها و اعتبار کلید، و سپس ابطال (Revoke) یا محدود کردن آن.
- پیشگیری (Prevention): استفاده از اعتبارنامههای کوتاهمدت، پیادهسازی پروتکلهایی مانند OAuth و OpenID Connect، و بررسی اعتبارنامهها پیش از کامیت شدن در مخازن.
در نهایت، هدف این است که کنترلها را به جایی نزدیک کنیم که اعتبارنامهها ایجاد و استفاده میشوند، تا از انتشار گسترده آنها جلوگیری شود. سیستمها ممکن است مجزا باشند، اما اعتبارنامه یکی است.


