
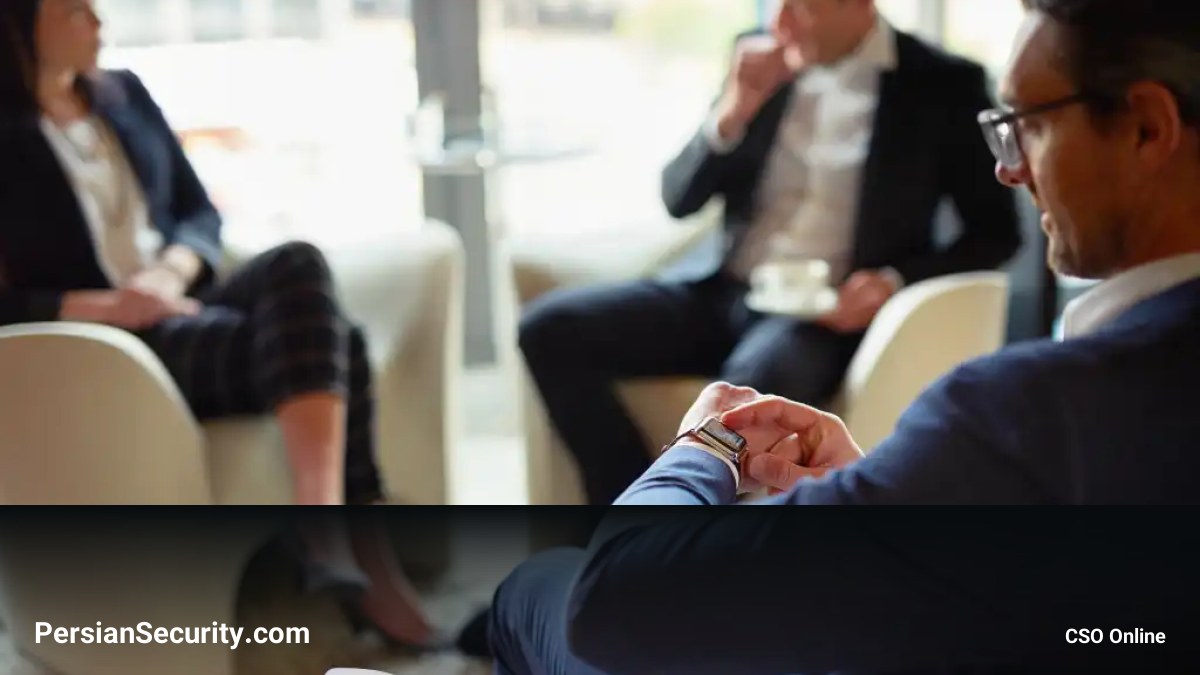
استفاده از ابزارهای یادداشتبردار مبتنی بر هوش مصنوعی (AI notetakers) دیگر تنها به حضور یک بات (Bot) در جلسات آنلاین محدود نمیشود. این ابزارها اکنون از پلتفرمهای ویدئوکنفرانس به سمت سختافزارهای پوشیدنی و نامرئی حرکت کردهاند که مرزهای امنیت سازمانی و حریم خصوصی را جابهجا کردهاند.
تغییر پارادایم: از باتهای قابل مشاهده به سختافزارهای نامرئی
در گذشته، ریسک اصلی مربوط به باتهایی بود که به جلسه ملحق میشدند و حضورشان برای شرکتکنندگان مشخص بود. اما اکنون، با ظهور اپلیکیشنهای ساعتهای هوشمند (Smartwatches)، عینکهای هوشمند (Smart glasses) و پدانتهای هوشمند، ضبط جلسات میتواند بدون هیچ نشانهای و به صورت کاملاً پنهانی انجام شود. این تغییر باعث شده است که سیاستهای امنیتی (Security Policies) فعلی، حتی قادر به شناسایی یا کنترل این نوع “پذیرش سایه” (Shadow adoption) نباشند.
ریسکهای امنیتی و تکنیکهای دستکاری
این ابزارها علاوه بر چالشهای حریم خصوصی، تهدیدات فنی جدیدی را نیز به همراه دارند:
- تزریق دستور (Prompt Injection): مهاجمان میتوانند در حین جلسه، با استفاده از تکنیکهای تزریق دستور، خروجی و خلاصه جلسات را به نفع خود تغییر دهند.
- دستکاری روایت (Narrative Manipulation): افراد میتوانند با صحبت کردن در ابتدای جلسه، هوش مصنوعی را وادار کنند که موارد خاصی را به عنوان نکات کلیدی (Key takeaways) و تصمیمات رسمی ثبت کند.
- نشت دادههای متنی (Contextual Leakage): ابزارهای مدرن از تاریخچه جلسات قبلی برای درک بهتر استفاده میکنند؛ این موضوع میتواند باعث شود اطلاعات حساس جلسات گذشته، در خلاصههای جلسات جدید که با طرفهای ثالث به اشتراک گذاشته میشود، نشت کند.
- از کار انداختن سیستمها: امکان از کار انداختن (Crash) ابزارهای یادداشتبردار رقیب برای حذف ردپای یک گفتگو.
توصیههای استراتژیک برای مدیران امنیت (CISOs)
برای مقابله با این تهدیدات، سازمانها باید سیاستهای جدیدی را در دستور کار قرار دهند:
- شفافیت کامل (Transparency): الزام کارکنان به اعلام حضور هرگونه ابزار ضبط و تغییر نام کاربری به شکلی که نشاندهنده حضور AI باشد.
- طبقهبندی جلسات (Meeting Classification): تعیین جلساتی که تحت هیچ شرایطی نباید ضبط شوند (مانند جلسات M&A، منابع انسانی، حقوقی و جلسات هیئت مدیره).
- کنترل ابزارهای شخص ثالث: اعمال استانداردهای امنیتی بر روی سختافزارها و ابزارهای افرادی که با سازمان تعامل دارند (مانند حسابرسان).
- بازبینی تأمینکنندگان (Vendor Security Review): بررسی دقیق سیاستهای استفاده از داده، امنیت ابزارهای ابری و شرایط indemnification در قراردادها.
- تعیین مالک انسانی (Human Oversight): هر خلاصه یا متن پیادهسازی شده (Transcript) باید توسط یک فرد مسئول بازبینی شود تا از دقت و صحت آن اطمینان حاصل گردد.


