مدیریت آسیبپذیری
آسیبپذیری افشای اطلاعات در سری Cisco Expressway
آسیبپذیری جدید در سری Cisco Expressway امکان دسترسی غیرمجاز به اطلاعات حساس را فراهم میکند. مهاجمان بدون احراز هویت میتوانند…
آسیبپذیری جدید در سری Cisco Expressway امکان دسترسی غیرمجاز به اطلاعات حساس را فراهم میکند. مهاجمان بدون احراز هویت میتوانند…
این گزارش شامل تحلیل حملات جاسوسی GRU به زنجیره تأمین ناتو، گسترش باجافزار SafePay به زیرساختهای حیاتی و بررسی آسیبپذیریهای…
تمرکز قدرت هوش مصنوعی در دست چند شرکت بزرگ و دو کشور اصلی، تهدیدی برای استقلال دیجیتال است. توسعه مدلهای…
شرکت Trail of Bits از دو پلاگین مبتنی بر هوش مصنوعی برای خودکارسازی فرآیند رفع باگ و تست رگرسیون رونمایی…
پلتفرم جدید PhaaS با نام Athena StealthRoute از هوش مصنوعی برای تولید محتوای فیشینگ سفارشی و دور زدن اسکنرهای امنیتی…
مهاجمان در حال بهرهبرداری از آسیبپذیریهای زیرو دِی (Zero-Day) لو رفته در زبان PHP هستند که امکان اجرای کد از…
کشف هفت سرور مربوط به گروههای باجافزاری INC و The Gentlemen که حاوی هزاران پیام هوش مصنوعی و ابزارهای رمزگذاری…
گوگل کروم با هدف مقابله با حملات مهندسی اجتماعی ClickFix، مکانیزمی برای شناسایی و هشدار در مورد دستورات مخرب کپیشده…
OpenAI قابلیتهای تعاملی جدیدی را به ChatGPT در مرورگرهای مبتنی بر Chromium اضافه کرده است که امکان مدیریت تبها و…
ظهور دستگاههای پوشیدنی هوش مصنوعی آمازون (Amazon Bee) نگرانیهای جدی در مورد رعایت قوانین حریم خصوصی و کسب رضایت شرکتکنندگان…
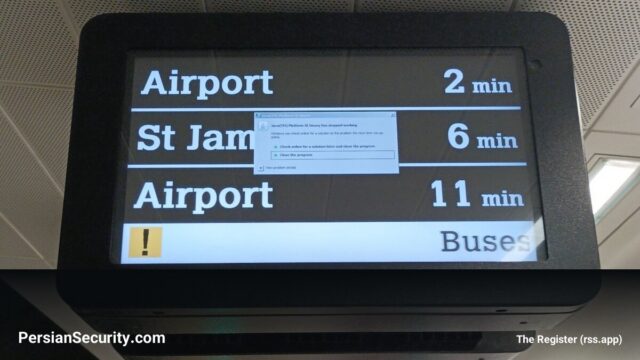
نمایش یک پیام خطای Java بر روی تابلوهای اطلاعرسانی متروی Tyne and Wear، نشاندهنده استفاده از سیستمعاملهای قدیمی و منسوخ…
آسیبپذیری Improper Authorization در سیستم مدیریت بیمه dhikshitha29 به مهاجمان اجازه میدهد بدون احراز هویت، حسابهای مدیر ایجاد کنند. با…
کمیسیون اروپا تحقیقاتی را علیه Booking.com به دلیل ضعف در مقابله با کلاهبرداریهای آنلاین، فیشینگ و عدم حفاظت کافی از…
هوش مصنوعی با کاهش پیچیدگیهای فنی، میتواند مهاجمان مبتدی را به بازیگران خطرناک در حوزه زیرساختهای حیاتی تبدیل کند. آزمایشهای…
این گزارش به بررسی جزئیات نشت اطلاعات شرکت ZRON و نحوه استفاده از هوش مصنوعی (AI) برای پردازش دادههای سرقتی…
کمپین فیشینگ جدیدی با استفاده از پیشنهاد همکاری جعلی Amazon Music و YouTube، تولیدکنندگان محتوای یوتیوب را هدف قرار داده…
آسیبپذیری CVE-2026-28328 در محصول SolarWinds Observability Self-Hosted شناسایی شده است که به دلیل نقص در مکانیزم Authorization رخ میدهد. کاربران…
بررسی ظهور حملات خودکار مبتنی بر هوش مصنوعی، نفوذ گروههای APT به زیرساختهای حیاتی و آسیبپذیریهای بحرانی در نرمافزارهای گسترده.