
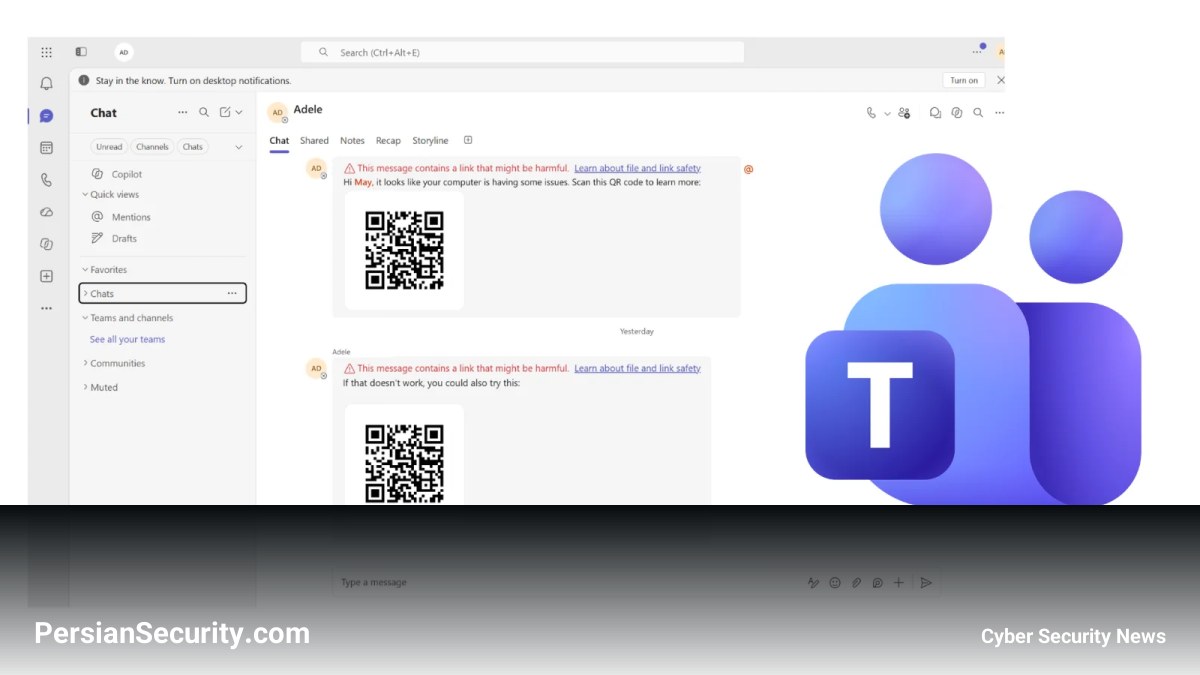
مایکروسافت در حال گسترش لایههای امنیتی Teams است تا لینکهای مخرب پنهان در QR Codeها را شناسایی کرده و پس از تحویل پیام، به کاربران هشدار دهد. این بهروزرسانی، بررسیهای مربوط به QR Code را به پروتکلهای حفاظتی Microsoft Defender for Office 365 اضافه میکند که منجر به نمایش هشدارهای شفافتر برای کاربران و فراهم شدن دادههای بیشتر برای تیمهای امنیتی جهت بررسی پیامهای مشکوک میشود.
جزئیات پیادهسازی و زمانبندی
طبق اطلاعیه Message Center با کد MC1490905، پیادهسازی جهانی این قابلیت از اوایل اکتبر ۲۰۲۶ آغاز شده و انتظار میرود تا اوایل نوامبر به پایان برسد. این ویژگی برای سازمانهایی که از Teams به همراه Defender for Office 365 استفاده میکنند فعال خواهد بود و نیازی به پیکربندی دستی توسط کاربران نهایی ندارد.
مکانیزم شناسایی و واکنش
سیستم حفاظتی جدید، پیامهای حاوی QR Code را پس از تحویل بررسی میکند. در این فرآیند، Defender آدرسهای وب ذخیره شده در این کدها را استخراج کرده و صحت آنها را میسنجد. در صورت شناسایی یک URL خطرناک، Teams هشداری را روی پیام مربوطه در هر دو حالت گفتگوهای داخلی و خارجی نمایش میدهد.
بر اساس مستندات مایکروسافت، دو نتیجه احتمالی برای پیامهای مشکوک وجود دارد:
- نمایش هشدار: کاربر متوجه میشود که پیام حاوی لینکی است که احتمالاً مضر است.
- مسدودسازی: در برخی موارد، پستهای کانال به دلیل محتوای خطرناک بهطور کامل مسدود میشوند.
یکپارچگی با قابلیت ZAP
سازمانهایی که از Plan 1 یا Plan 2 مربوط به Defender for Office 365 استفاده میکنند و قابلیت Zero-hour Auto Purge (ZAP) را در Teams فعال کردهاند، ممکن است شاهد مسدود شدن پیامهای داخلی مخرب باشند. ZAP قابلیتی است که پیامهای مضر را حتی پس از تحویل به مقصد، شناسایی و حذف میکند.
درک تهدید Quishing
فیشینگ از طریق کد QR که به آن Quishing گفته میشود، در واقع جاسازی یک آدرس وب مخرب در یک تصویر به جای لینک متنی استاندارد است. عاملان تهدید معمولاً با درخواستهایی نظیر تایید حساب کاربری، بررسی اسناد یا رفع مشکلات فنی، کاربران را به اسکن کد ترغیب میکنند تا آنها را به صفحات جعلی ورود (Fake Login Pages) هدایت کرده و اطلاعات حساس مانند رمز عبور را سرقت کنند.
امکانات جدید برای تیمهای SOC
تیمهای امنیتی اکنون از طریق Advanced Hunting در Microsoft Defender XDR به دیدی جامعتر دست مییابند. آدرسهای استخراج شده از QR Codeها در جدول MessageUrlInfo و در ستون UrlLocation با مقدار QRCode ثبت میشوند. این قابلیت به تحلیلگران اجازه میدهد تا در جریان تحقیقات (Investigations)، URLهای یافت شده در تصاویر QR را بهطور دقیق شناسایی و رصد کنند.
توصیههای نهایی
مایکروسافت توصیه میکند مدیران امنیتی موارد زیر را به سرعت بررسی کنند:
- بازبینی تنظیمات حفاظتی Teams و پیکربندی ZAP.
- آگاه کردن کارکنان مرکز عملیات امنیت (SOC) درباره دادههای جدید در بخش Hunting.
- بهروزرسانی فرآیندهای بررسی حوادث برای گنجاندن شناساییهای مربوط به QR Code.
با این حال، باید توجه داشت که این یک حفاظت «پس از تحویل» (Post-delivery protection) است و تضمین نمیکند که تمام کدهای QR مخرب پیش از مشاهده توسط کاربر مسدود شوند؛ لذا آموزش کاربران برای عدم اسکن کدهای مشکوک همچنان ضروری است.


