پژوهشگر امنیتی کوئنتین کایزر (Quentin Kaiser) از کشف یک آسیبپذیری جدی در نرمافزار تنظیمات Wi-Fi شرکت Broadcom خبر داد که به مهاجمان اجازه میدهد در محدوده برد رادیویی، کدهای خود را با دسترسی Root روی روترها اجرا کنند. این حمله بدون نیاز به رمز عبور شبکه یا مراحل جفتسازی (Pairing) امکانپذیر است.
جزئیات فنی و نحوه حمله
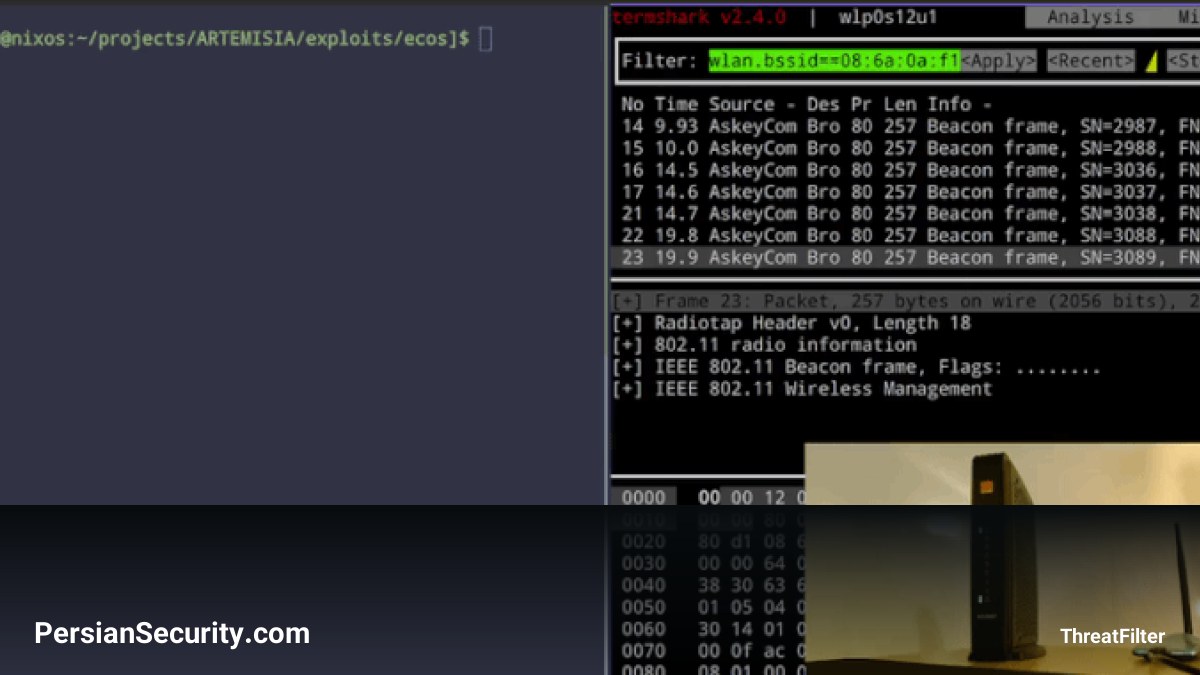
این نقص در نسخه Broadcom از پروتکل Wi-Fi Protected Setup (WPS) قرار دارد؛ قابلیتی که اتصال دستگاهها به شبکه را بدون تایپ رمز عبور تسهیل میکند. کدنویسی Broadcom در مدیریت پیامهای تکهتکه شده (Fragmented) در پروتکل WPS دچار خطا است. این موضوع به مهاجم اجازه میدهد با ارسال پیامهای دستکاری شده (Crafted messages)، باعث فساد حافظه (Memory corruption) در روتر شود. از این طریق، پژوهشگر موفق شد دو قابلیت ایجاد کند: یکی خواندن حافظه دستگاه و دیگری اجرای کد خود (RCE).
- در یک مورد، مهاجم توانست رمز عبور Wi-Fi (PSK) را از تنظیمات ذخیره شده روتر استخراج کرده و به شبکه متصل شود.
- در مورد دیگر، یک Reverse Shell (خط فرمان از راه دور) مستقیماً از طریق فریمهای Wi-Fi باز شد.
گستره آسیبپذیری و وضعیت اصلاحیه
تراشههای آسیبپذیر در دو دسته قرار میگیرند: مدلهای قدیمی مبتنی بر eCos (مانند BCM3380 و BCM3383) که کایزر آنها را یک “Forever Day” نامیده است؛ به این معنا که هیچ اصلاحیهای (Patch) برای آنها منتشر نخواهد شد. مدلهای جدیدتر مبتنی بر Linux (مانند BCM3390 و BCM68xx) نیز قابل اصلاح هستند اما نیازمند تغییر در نرمافزار Wi-Fi توسط سازندگان هستند.
این آسیبپذیری بر میلیونها دستگاه از برندهای مختلف از جمله Cisco، Huawei و ARRIS تأثیر میگذارد. نکته نگرانکننده این است که تاکنون هیچ شناسه CVE برای این نقص اختصاص داده نشده است، زیرا Broadcom از ثبت رسمی آن خودداری کرده است.
توصیههای امنیتی
از آنجایی که برای بسیاری از دستگاههای قدیمی هیچ Patch رسمی وجود ندارد، تنها راه عملی، جایگزینی سختافزار است. برای شناسایی دستگاههای آسیبپذیر، استفاده از قوانین YARA و اسکریپتهای مانیتورینگ توصیه میشود.