پنتاگون در حال بررسی خرابیهای گسترده در سیستمهای سرمایشی (Freezer failures) پایگاههای نظامی ایالات متحده است که در ماه اوت رخ داده و احتمال وقوع یک حمله سایبری (Cyberattack) در آنها وجود دارد. بر اساس گزارشهای منتشر شده، مقامات آمریکایی در حال همکاری با بازرسان فرانسوی هستند تا ارتباط احتمالی میان این حوادث و حملات مشابهی که اخیراً به سوپرمارکتهای فرانسه آسیب زده است را بررسی کنند.
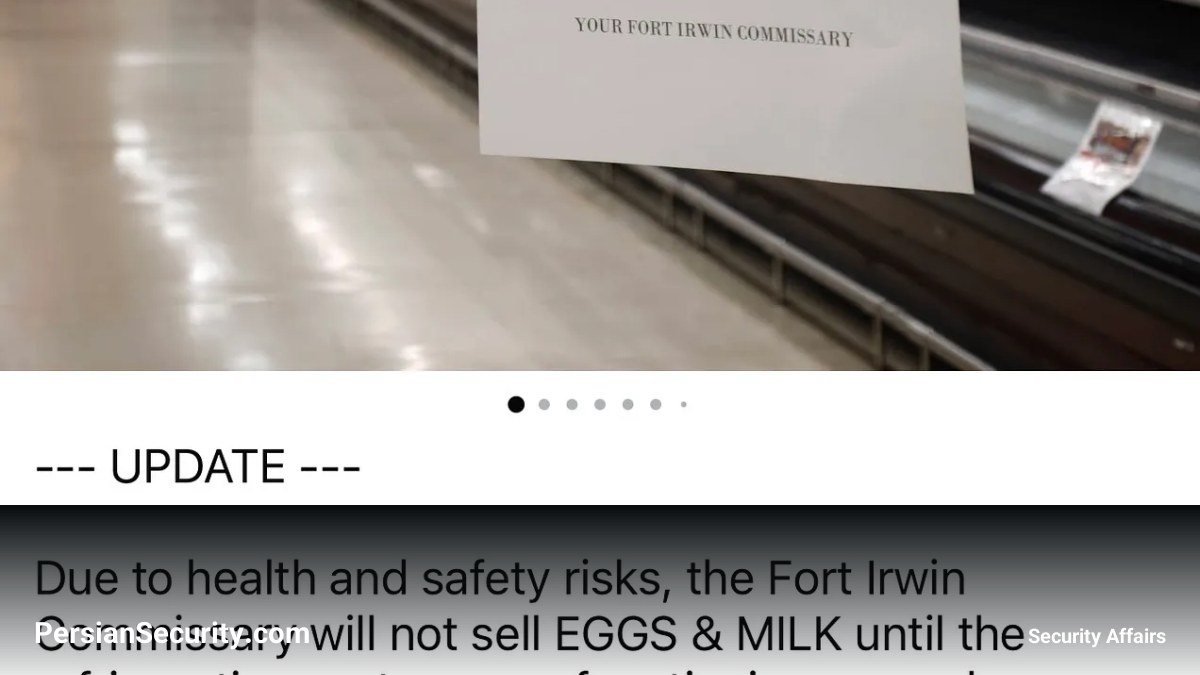
برخلاف خرابیهای فنی معمول، در این موارد مشاهده شده است که دمای دستگاهها به جای خاموش شدن، به طور عمدی افزایش یافته است. این اقدام که نوعی خرابکاری (Sabotage) محسوب میشود، منجر به فاسد شدن ذخایر مواد غذایی در فروشگاههای داخل پایگاههای نظامی (Commissaries) شده است. گزارشها حاکی از آن است که دستکم ۶ پایگاه نظامی از جمله Fort Irwin و Travis مورد این حادثه قرار گرفتهاند.
در جریان حملات مشابه در فرانسه، هکرها کنترل واحدهای سرمایشی در بیش از ۳۵۰ فروشگاه را به دست گرفته و با افزایش دما، باعث آتشسوزی در برخی واحدها و خسارات میلیونی شدند. اگرچه هنوز برند دقیق کنترلرها (Controllers) در پایگاههای نظامی آمریکا به طور قطعی مشخص نشده است، اما شرکت Danfoss که هدف حملات در فرانسه بوده، پیش از این گزارشهایی درباره آسیبپذیریهای کنترلرهای خود منتشر کرده بود.
واحد سایبری ارتش آمریکا (US Cyber Command) و بخش تحقیقات جنایی ارتش (Army’s Criminal Investigation Division) به طور فعال در حال ردیابی این تهدید هستند. پیش از این نیز گزارشهایی از هدف قرار گرفتن سیستمهای سرمایشی در روسیه و رژیم صیهونیستی توسط هکرها منتشر شده بود که نشاندهنده یک الگوی تهدید در حوزه سیستمهای کنترل صنعتی (ICS) و تجهیزات OT است.
بهروزرسانی (اکتبر 30, 2026 — Malware News)
بهروزرسانی: مقامات آمریکایی در جریان تحقیقات خود، احتمال دخالت عاملان تهدید (Threat Actors) مرتبط با ایران را در سری حملات سایبری که هدف سیستمهای سرمایشی پایگاههای نظامی قرار دادهاند، مطرح کردهاند. این حملات که از اواخر ماه اوت آغاز شده، حدود شش فروشگاه زنجیرهای (Commissaries) داخل پایگاههای نظامی را هدف قرار داده و باعث اختلال در عملکرد فریزرها شده است.
تحقیقات نشان میدهد که این اقدامات با الگوهای مشابهی که اخیراً در فرانسه رخ داده و منجر به خرابکاری در تجهیزات سرمایشی تجاری شده بود، شباهت دارد. علاوه بر این، این حملات با فعالیتهای مشکوک پیشین در حوزه هدف قرار دادن فرآیندهای تصفیه آب همخوانی دارد. تیمهای امنیتی و Cyber Command در حال بررسی دقیقتر این موارد هستند تا نحوه دسترسی مهاجمان به سیستمهای کنترل دما و آسیبپذیریهای دیجیتال موجود در این تجهیزات را شناسایی کنند.