
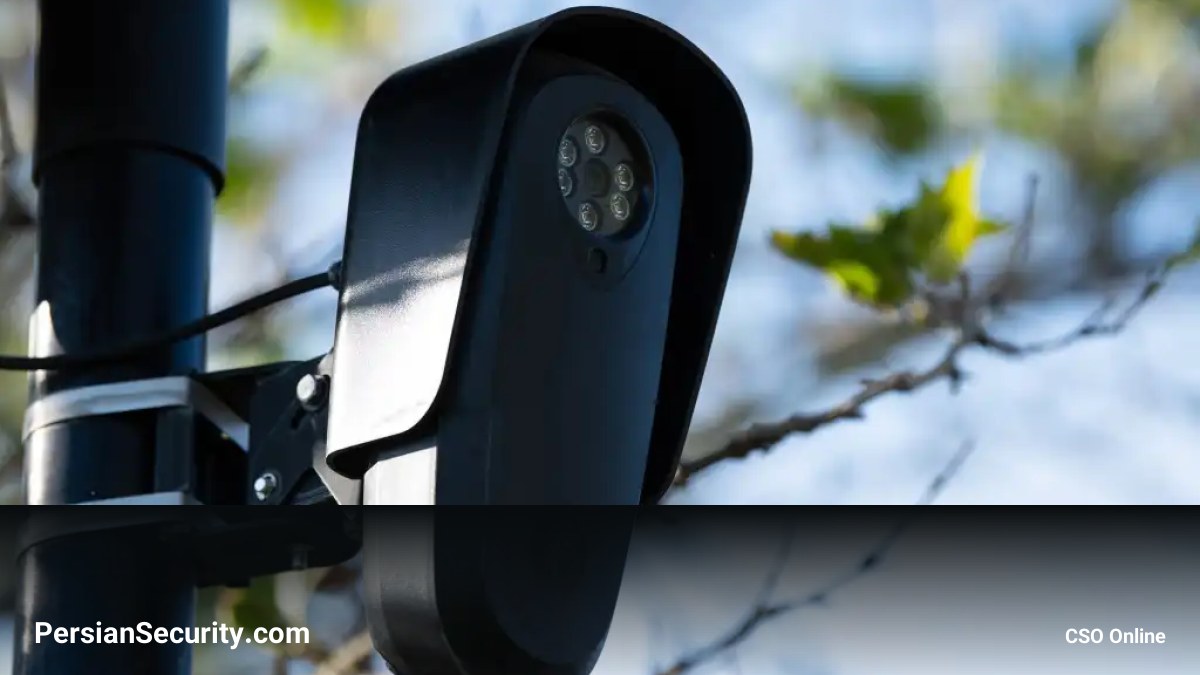
شرکت Flock Safety با ایجاد شبکههای متصل از سیستمهای خودکار خوانش پلاک (ALPR) و دوربینهای امنیت عمومی، بحثهای گستردهای را در مورد تعادل بین امنیت و حریم خصوصی ایجاد کرده است. در حالی که این فناوری در شناسایی خودروهای مسروقه و حل جرایم جدی موثر است، اما ثبت دادههای مکانی حساس و امکان جستجوی آنها در سطح سازمانهای مختلف، ریسکهای امنیتی و حریم خصوصی قابل توجهی را ایجاد میکند.
الگوهای سوءاستفاده و نقاط ضعف سیستمی
گزارشها نشان میدهد که برخی از کاربران در سازمانهای اجرای قانون، از دسترسیهای خود برای اهداف غیرقانونی یا شخصی استفاده کردهاند. برای مثال، در برخی موارد، جستجوهای انجام شده با توجیهات نامعتبر مانند “LMAO” یا “idk” ثبت شده است. همچنین، خطاهای شناسایی پلاک (OCR) در برخی مناطق تا ۷۱ درصد گزارش شده که میتواند منجر به توقفهای نادرست و خطرناک توسط نیروهای پلیس شود.
راهکارهای پیشنهادی برای ارتقای کنترلهای فنی
برای کاهش ریسکهای موجود، پیادهسازی کنترلهای سختگیرانه در سطح محصول ضروری است:
- اتصال دسترسی به وظایف واقعی (Task-Based Access): جایگزینی کدهای دستی با توکنهای کوتاهمدت (Short-lived Tokens) که از سیستمهای مورد اعتماد مانند دیسپچ ۹۱۱ صادر شده و محدود به پرونده، زمان و جغرافیا باشند.
- احراز هویت چندعاملی (MFA): الزام استفاده از MFA مقاوم در برابر فیشینگ و حذف حسابهای کاربری مشترک (Shared Accounts).
- تفکیک عملیات (Separation of Duties): جداسازی مراحل درخواست، مشاهده، ذخیرهسازی و دانلود دادهها. مشاهده دادهها باید به صورت پیشفرض در یک پورتال امن (Secure Portal) باشد و دانلود هر فایل مستلزم تاییدیه مجزا و ثبت Log باشد.
- مدیریت چرخه حیات دادهها (Data Retention): پیادهسازی سیاستهای حذف دادههای قدیمی (مثلاً ۷ روز به صورت پیشفرض) و اعمال کنترلهای سختگیرانهتر برای دادههایی که مدت زمان بیشتری ذخیره میشوند.
امنیت زیرساخت و نظارت
از منظر امنیت سختافزاری، دوربینهای جادهای باید از Secure Boot، ذخیرهسازی کلیدهای سختافزاری و تشخیص دستکاری (Tamper Detection) بهره ببرند. همچنین، سیستم Audit Assistance باید به یک سیستم تشخیص ناهنجاری (Anomaly Detection) تبدیل شود تا جستجوهای غیرمعمول (مانند جستجوی مکرر یک خودرو خارج از ساعات کاری) را شناسایی و کاربر را مسدود کند.
نتیجهگیری برای مدیران امنیت
تجربیات شرکتهایی مانند Uber و Facebook نشان میدهد که سیاستهای حریم خصوصی باید به Product Requirements تبدیل شوند. لاگها نباید صرفاً برای بایگانی باشند، بلکه باید به سیستمهای تشخیص (Detection Systems) تبدیل شوند تا هرگونه سوءاستفاده به سرعت شناسایی و خرد شود.


