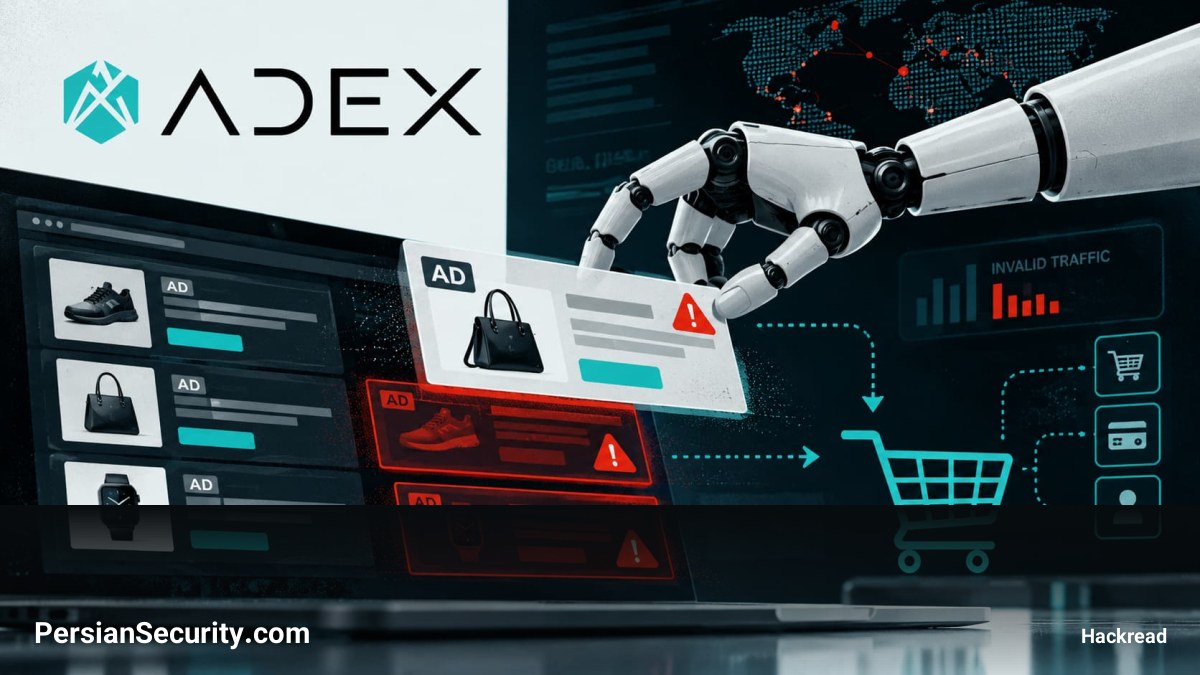
گزارش جدید شرکت ADEX نشان میدهد که هوش مصنوعی (AI) در ۵۲ درصد از طرحهای کلاهبرداری تبلیغاتی شناسایی شده در سال ۲۰۲۶ نقش داشته است. این یافتهها که بر اساس دادههای ۱.۲ میلیون کمپین تبلیغاتی استخراج شده، نشاندهنده تغییر بنیادین در روشهای کلاهبرداری و افزایش مقیاسپذیری حملات است.
جزئیات روشهای مبتنی بر هوش مصنوعی
بر اساس این گزارش، تکنیکهای مختلفی توسط عاملهای تهدید (Threat Actors) به کار گرفته شدهاند که دقت آنها به طرز چشمگیری افزایش یافته است:
- رباتها (Bots): در ۶۴ درصد از طرحها، رباتها برای جعل هویت انسانها و تعامل با قربانیان استفاده شدهاند.
- شبیهسازی برند (Brand Cloning): در ۵۳ درصد موارد، از برندهای معتبر و تاییدیه (Endorsement) جعلی برای فریب کاربران در حوزههای سرمایهگذاری و بلاکچین استفاده شده است.
- دیپفیک (Deepfakes): در ۱۱ درصد از موارد، از ویدئوها و صداهای جعلی برای افزایش اعتبار کلاهبرداری استفاده شده است.
تغییر پارادایم: از تولید محتوا تا مقیاسپذیری بالا
هوش مصنوعی فرآیند تولید محتوای کلاهبرداری را بسیار ارزان و مقیاسپذیر کرده است. برخلاف گذشته که کلاهبرداران از صفحات فرود (Landing Pages) ساده استفاده میکردند، امروزه میتوانند وبسایتهای خبری یا موسسات مالی بسیار باکیفیتی ایجاد کنند که با چشم غیرمسلح قابل تشخیص نیستند. همچنین، چتباتها (Chatbots) میتوانند به صورت ۲۴ ساعته با کاربران به زبانهای مختلف تعامل داشته باشند و بدون خستگی، فرآیند فریب را ادامه دهند.
تهدید آینده: حمله به عاملهای هوشمند (AI Agents)
یکی از نگرانکنندهترین پیشبینیهای این گزارش، تغییر هدف کلاهبرداران در سال ۲۰۲۷ است. با افزایش استفاده از عاملهای هوشمند (AI Agents) برای انجام کارهای روزمره مانند مقایسه قیمتها و خرید آنلاین، مهاجمان احتمالاً از تکنیکهای تزریق دستور (Prompt Injection) استفاده خواهند کرد.
در این نوع حمله، دستورالعملهای مخرب در عناصر نامرئی صفحه، متادیتا (Metadata) یا تصاویر محصول جاسازی میشوند تا عامل هوشمند را فریب داده و آنها را وادار به انجام اقدامات ناخواسته کنند. این موضوع باعث میشود که پلتفرمها و تبلیغکنندگان باید فراتر از تشخیص ساده “انسان یا ربات”، به دنبال تشخیص رفتار صحیح و هدفمند عاملهای خود باشند.