اکسپلویتها
کشف آسیبپذیری تزریق دستورات در ابزار navi: امکان اجرای کد از راه دور
آسیبپذیری CVE-2026-101032 در ابزار navi امکان اجرای دستورات دلخواه را از طریق تزریق متاکاراکترهای Shell فراهم میکند. این نقص امنیتی…
اثبات مفهوم (POC)، اجرای کد از راه دور و کیتهای اکسپلویت.
آسیبپذیری CVE-2026-101032 در ابزار navi امکان اجرای دستورات دلخواه را از طریق تزریق متاکاراکترهای Shell فراهم میکند. این نقص امنیتی…
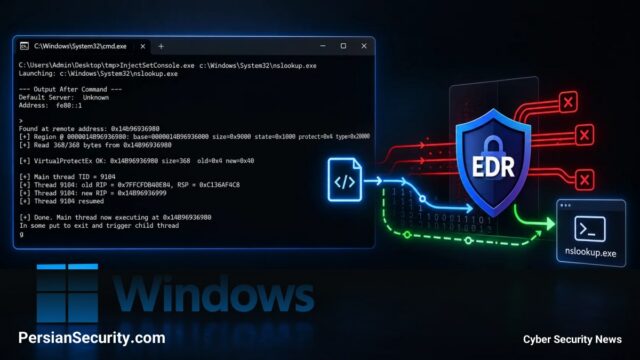
یک متد جدید تزریق کد در ویندوز معرفی شده است که با استفاده از Named-Pipeهای کنسول، نیاز به APIهای حساس…
آسیبپذیری CVE-2026-89135 در wolfSSL اجازه میدهد با شکست در تایید گواهینامه، یک CA غیرمجاز در CertManager قرار گرفته و اعتبارسنجی…
آسیبپذیری بحرانی در hMailServer امکان اجرای کد از راه دور (RCE) را از طریق تزریق JScript در رمز عبور فراهم…
این گزارش نحوه نفوذ به یک سیستم AI از طریق آسیبپذیری Deserialization در MLflow و ارتقای سطح دسترسی با استفاده…
کشف یک آسیبپذیری Command Injection با امتیاز 10.0 در افزونه ExternalData نرمافزار MediaWiki که اجازه اجرای دستورات سیستمعامل را به…
آسیبپذیری CVE-2026-8178 در درایور JDBC سرویس Amazon Redshift امکان اجرای کد از راه دور (RCE) را از طریق بارگذاری ناامن…
آسیبپذیری CVE-2026-100372 در ClipBucket v5 امکان اجرای کد از راه دور (RCE) را برای مدیرانی که دسترسی ویرایش قالب دارند…
کشف یک آسیبپذیری SQL Injection با شدت پایین در پروژه CloudClassroom-PHP که امکان دسترسی به دیتابیس را برای کاربران احراز…
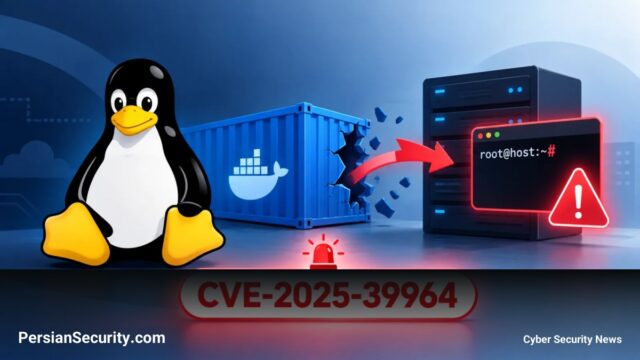
یک آسیبپذیری بحرانی در رابط AF_ALG هسته لینوکس کشف شده که امکان ارتقاء دسترسی به Root و خروج از کانتینرهای…