اکسپلویتها
آسیبپذیری در کلاینتهای Remote Attestation TLS: ریسک جعل اتصال (CVE-2026-108269)
شناسایی آسیبپذیری در کلاینتهای RA-TLS که به دلیل عدم اتصال دادههای گزارش به سشن فعال TLS، امکان جعل اتصال توسط…
اثبات مفهوم (POC)، اجرای کد از راه دور و کیتهای اکسپلویت.
شناسایی آسیبپذیری در کلاینتهای RA-TLS که به دلیل عدم اتصال دادههای گزارش به سشن فعال TLS، امکان جعل اتصال توسط…
آسیبپذیری CVE-2026-92705 در نسخههای 3.2.0 تا 3.4.2 نرمافزار Aegisub امکان اجرای کد دلخواه (RCE) را از طریق بارگذاری خودکار اسکریپتهای…
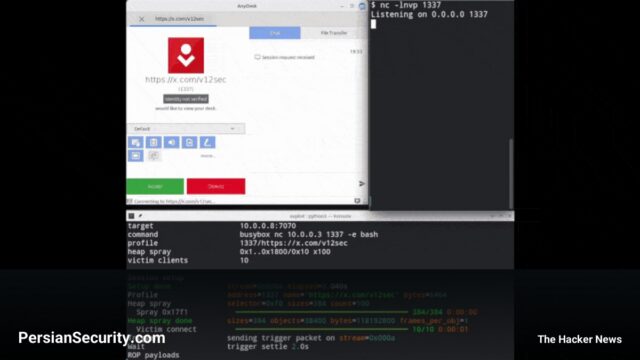
آسیبپذیری AnyPwn در AnyDesk لینوکس امکان اجرای کد از راه دور (RCE) با دسترسی Root را بدون نیاز به احراز…
نسخه جدید P7 DarkSword با قابلیتهای پیشرفتهتری برای سرقت دادههای Keychain و کیف پولهای ارز دیجیتال در iOS شناسایی شده…
آسیبپذیری با شدت بالا در تجهیزات N-Tron امکان بهروزرسانی بدون احراز هویت فریمور را از طریق پروتکلهای SNMP و TFTP…
آسیبپذیری CVE-2026-39460 باعث ذخیره رمزهای عبور به صورت متن ساده در فایلهای پیکربندی میشود. این نقص به مهاجمان اجازه میدهد…
پژوهشگران اکسپلویت AnyPwn را منتشر کردند که امکان اجرای کد از راه دور (RCE) با دسترسی Root را در AnyDesk…
شرکت Citrix از مدیران شبکه خواسته است تا بهسرعت تجهیزات NetScaler ADC و Gateway را برای رفع آسیبپذیری بحرانی CVE-2026-107406…
شناسایی یک آسیبپذیری افزایش سطح دسترسی در نرمافزار Deskin برای macOS که به کاربران محلی اجازه دسترسی root میدهد. این…
محققان امنیتی آسیبپذیری بحرانی CVE-2026-47483 را در ابزار NVIDIA DCGM Exporter شناسایی کردند که امکان اختلال در بارهای کاری AI…