اکسپلویتها
آسیبپذیری در Uni-CLI؛ امکان ارسال دستورات از طریق وبسایتهای مخرب (CVE-2026-58497)
آسیبپذیری CVE-2026-58497 در Uni-CLI به دلیل عدم اعتبارسنجی هدرهای Origin در پروتکل MCP، امکان ارسال درخواستهای مخرب از طریق مرورگر…
اثبات مفهوم (POC)، اجرای کد از راه دور و کیتهای اکسپلویت.
آسیبپذیری CVE-2026-58497 در Uni-CLI به دلیل عدم اعتبارسنجی هدرهای Origin در پروتکل MCP، امکان ارسال درخواستهای مخرب از طریق مرورگر…
شرکت HPE برای رفع ۷۲ آسیبپذیری در سیستمعامل ArubaOS، از جمله ۸ مورد با شدت حداکثری، وصلههای امنیتی منتشر کرد.…
محققان امنیتی اکسپلویت Node2Shell را معرفی کردند که به مهاجم اجازه میدهد از طریق دادههای دستکاریشده Brotli، کد از راه…
آسیبپذیری بحرانی SQL Injection در پلتفرم VeloCloud Orchestrator امکان ارتقای سطح دسترسی از کاربر عادی به Superuser را فراهم میکند.…
آسیبپذیری در افزونههای Advanced Custom Fields: Extended وردپرس به مهاجمان اجازه میدهد بدون احراز هویت، پستها را بازنویسی کرده و…
استفاده از کلید HMAC-SHA256 ثابت و سختافزاری (Hardcoded) در فریمور انکودرهای Kiloview E3 NDI، امکان جعل توکنهای مدیریتی را فراهم…
آسیبپذیری CVE-2026-115417 در کتابخانه aws-c-mqtt امکان حمله Denial of Service (DoS) را فراهم میکند. کاربران باید برای رفع این مشکل،…
آسیبپذیری CVE-2026-93336 در نسخههای 4.0 تا 4.0.15 از Canonical Juju، به کاربران با سطح دسترسی پایین اجازه میدهد تا منابع…
یک آسیبپذیری بحرانی با امتیاز ۹.۸ در Cisco Expressway شناسایی شده است که امکان اجرای دستورات RCE با دسترسی Root…
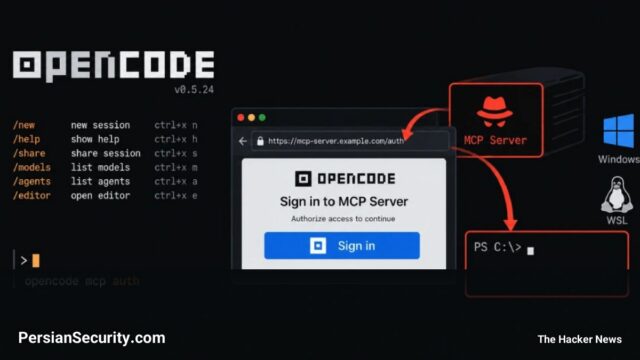
نقص امنیتی در OpenCode به مهاجمان اجازه میدهد از طریق سرورهای MCP مخرب، دستورات PowerShell را در سیستمهای ویندوز و…