گزارشها و تحلیلها
تحول در مدیریت عملیات امنیتی: از SIEM تا ظهور ISOC
گارتنر دستهبندی جدید ISOC را به عنوان تکامل SIEM برای مقابله با تهدیدات مدرن معرفی کرده است. این رویکرد با…
مقالات سفید (Whitepaper)، گزارشهای سالانه و تحلیلهای ژرف.
گارتنر دستهبندی جدید ISOC را به عنوان تکامل SIEM برای مقابله با تهدیدات مدرن معرفی کرده است. این رویکرد با…
تهدیدات سایبری از کرمهای خودکار به سمت عاملهای هوشمند و خودمختار (Autonomous Agents) در حال حرکت هستند که با سرعت…
این گزارش به بررسی وضعیت بحرانی یک سیستم مدیریت دام میپردازد که به دلیل استفاده از سیستمعامل منسوخ Windows XP…
اوکراین با جایگزینی سیستمهای پدافند هوایی سنتی با شبکهای از پهپادهای FPV و رهگیرهای ارزانقیمت، توانسته است زنجیرههای حمله روسیه…
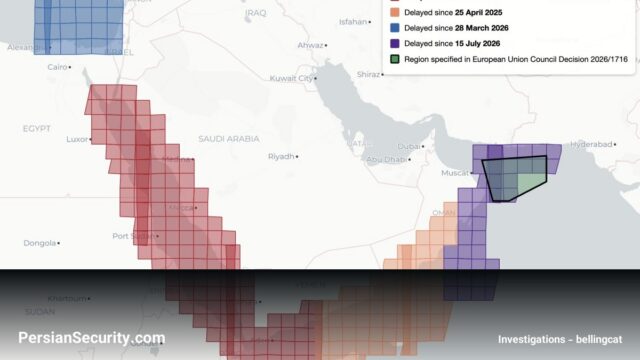
تحلیلهای جدید نشان میدهد که تصاویر ماهوارهای Sentinel در مناطق حساس خاورمیانه با تأخیر ۲۴ ساعته منتشر میشوند. این اقدام…
سازمان CREST چارچوبی جدید برای ارتقای تابآوری سایبری در خدمات مالی ارائه کرده است که بر همکاری هماهنگ میان مؤسسات،…
این مقاله یک متدولوژی عملیاتی برای مدلسازی تهدید (Threat Modeling) ارائه میدهد که بر پایه چهار پرسش کلیدی برای شناسایی…
این گزارش به بررسی آسیبپذیریهای ساختاری در ماشینهای رأیگیری و چالشهای مربوط به عدم بهروزرسانی (Patching) نرمافزارها میپردازد. همچنین، نقش…
این گزارش افزایش حملات Vishing و استفاده از تکنیک BYOVD برای تخریب سیستمهای EDR را در سال ۲۰۲۶ برجسته میکند.…
گزارش فصل سوم ۲۰۲۶ کلودفلر نشاندهنده گذار از حملات حجیم به سمت حملات کوتاه، مکرر و با پهنای باند پایین…