
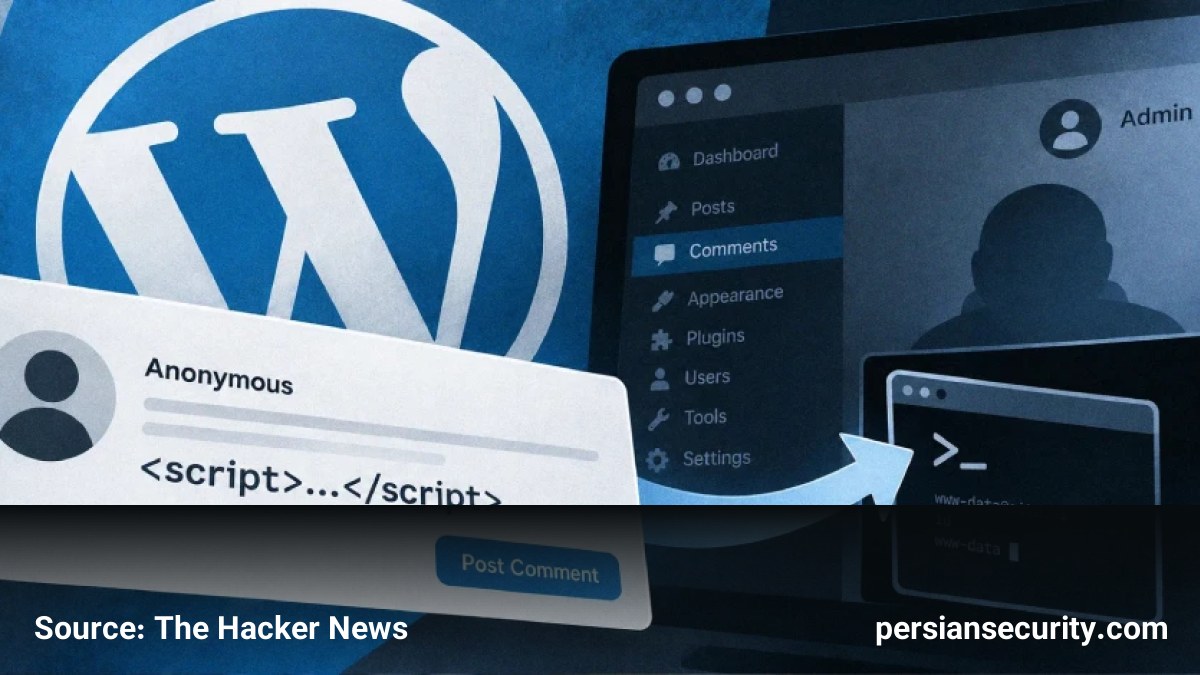
یک نقص امنیتی جدید در هسته (Core) وردپرس کشف شده است که به بازدیدکنندگان ناشناس اجازه میدهد با ثبت یک کامنت مخرب، اسکریپتی را در صفحه جایگذاری کنند. در صورتی که یک مدیر (Administrator) وارد شده به سیستم، این صفحه را مشاهده کند، این اسکریپت میتواند منجر به اجرای کد روی سرور سایت شود.
جزئیات فنی زنجیره حمله
این آسیبپذیری که با شناسه CVE-2026-93485 و نام Comment2Shell شناخته میشود، از شکاف موجود بین مرحله ذخیرهسازی کامنت و مرحله نمایش آن در صفحه ناشی شده است. وردپرس هنگام ذخیره کامنت، HTMLهای خطرناک را بررسی میکند، اما در مرحله بازسازی (Reformatting) برای نمایش، یک نقص در پردازش باعث میشود تگهای HTML مجاز به گونهای شکسته شوند که متن مهاجم به عنوان یک Event Handler فعال در مرورگر اجرا شود.
- مراحل حمله: مهاجم یک خط شکست (Line Break) را درون ویژگی (Attribute) یک تگ HTML مجاز قرار میدهد.
- اجرای خودکار: این اسکریپت بدون نیاز به کلیک کاربر و به محض بارگذاری صفحه اجرا میشود.
- ارتقای سطح دسترسی: اگر کاربر مشاهدهکننده، دسترسی Administrator داشته باشد، اسکریپت از Session او برای آپلود یک پلاگین حاوی Web Shell استفاده میکند.
شرایط بهرهبرداری و محدودیتها
این حمله برای موفقیت به چند شرط وابسته است: اول اینکه سایت باید از Block Theme یا قالبهای کلاسیک با متد نمایش مشابه استفاده کند. دوم اینکه کامنت باید در صفحه منتشر شود؛ اگرچه وردپرس این مورد را وابسته به تایید کامنت (Comment Approval) میداند، اما از آنجایی که مدیریت کامنتها در بسیاری از سایتها غیرفعال است یا دور زده میشود، این مورد یک کنترل امنیتی محسوب نمیشود.
راهکارهای مقابله و اصلاح
این آسیبپذیری در نسخه 7.1.1 وردپرس برطرف شده است. نسخههای 4.7 تا 7.1 تحت تاثیر این نقص هستند. برای مدیران سیستمهایی که امکان بهروزرسانی فوری ندارند، راهکارهای موقت زیر پیشنهاد میشود:
- بستن بخش نظرات در پستها یا غیرفعال کردن کلی کامنتها در سطح سایت.
- استفاده از Web Application Firewall (WAF) یا پلاگینهای امنیتی برای مسدود کردن کامنتهای دستکاری شده.
لازم به ذکر است که بهروزرسانی تنها مانع حملات آتی میشود و تغییرات احتمالی ایجاد شده توسط مهاجم (مانند فایلهای مشکوک یا پلاگینهای ناشناخته) را خنثی نمیکند؛ لذا بررسی فایلهای سرور توصیه میشود.


