
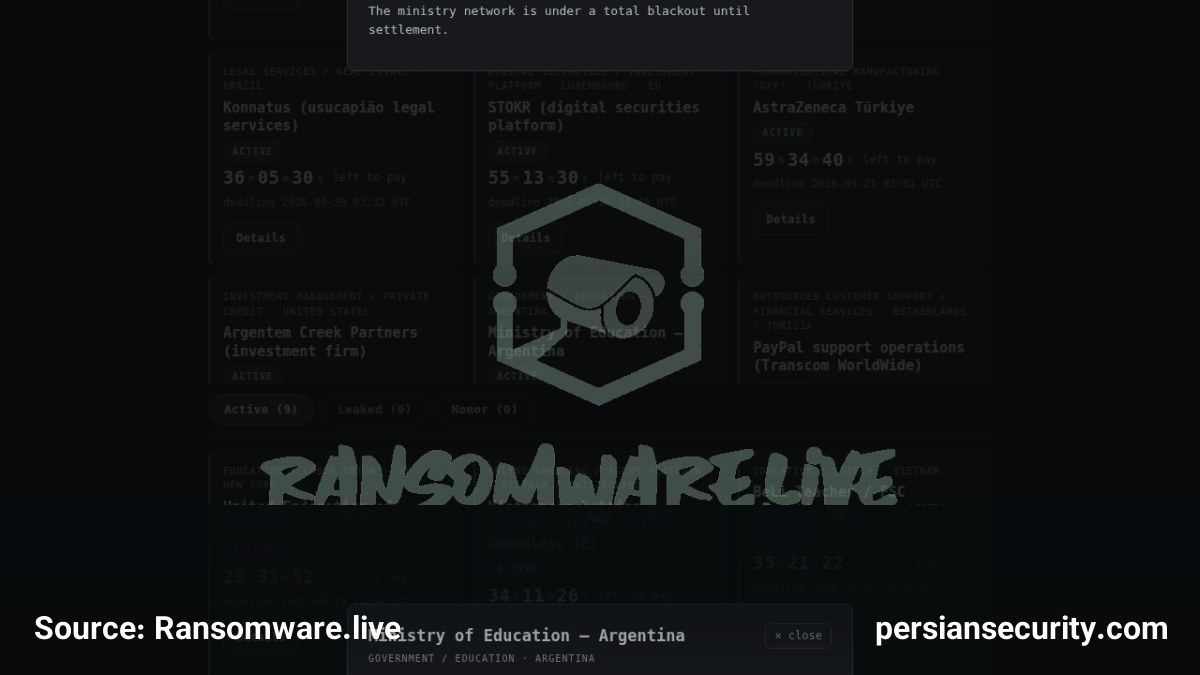
گروه باجافزاری N0n از هدف قرار دادن وزارت آموزش و پرورش آرژانتین خبر داد. بر اساس گزارشهای منتشر شده، این حمله منجر به اختلال گسترده در زیرساختهای شبکه این سازمان شده است.
جزئیات نشت دادهها و اثرات عملیاتی
این گروه ادعا میکند که به پیکربندیهای امنیتی شبکه (Network Security Configuration) دسترسی کامل یافته و حدود 1.08 میلیون رکورد ارتباطی را استخراج کرده است. سیستمهای متأثر از این حمله شامل موارد زیر است:
- کتابخانه ملی (BNM)
- پلتفرم انتخاب کتابهای مدارس
- سیستمهای مدیریت بورسیه (becasprogresar)
- سامانههای صدور گواهینامه و مدارک تحصیلی (titulosvalidez و certificadosinfd)
- سامانه sitrared
یافتههای فنی و وضعیت فعلی
در بررسیهای اولیه، شواهدی مبنی بر اجرای یک ماینر ارز دیجیتال Monero در داخل شبکه وزارتخانه مشاهده شده است که نشاندهنده نفوذ عمیق مهاجمان و بهرهبرداری از منابع سختافزاری سازمان است. در حال حاضر، شبکه این وزارتخانه تا زمان پرداخت باج و رسیدگی به خواستههای مهاجمان در وضعیت Blackout (قطع کامل خدمات) قرار دارد.
زمانبندی و ضربالاجل
مهاجمان یک ضربالاجل (Deadline) برای پرداخت باج تعیین کردهاند که تا تاریخ 21 سپتامبر 2026 فعال خواهد بود. این رویکرد نشاندهنده استراتژی فشارگذاری طولانیمدت برای وادار کردن سازمان به پرداخت است.

