
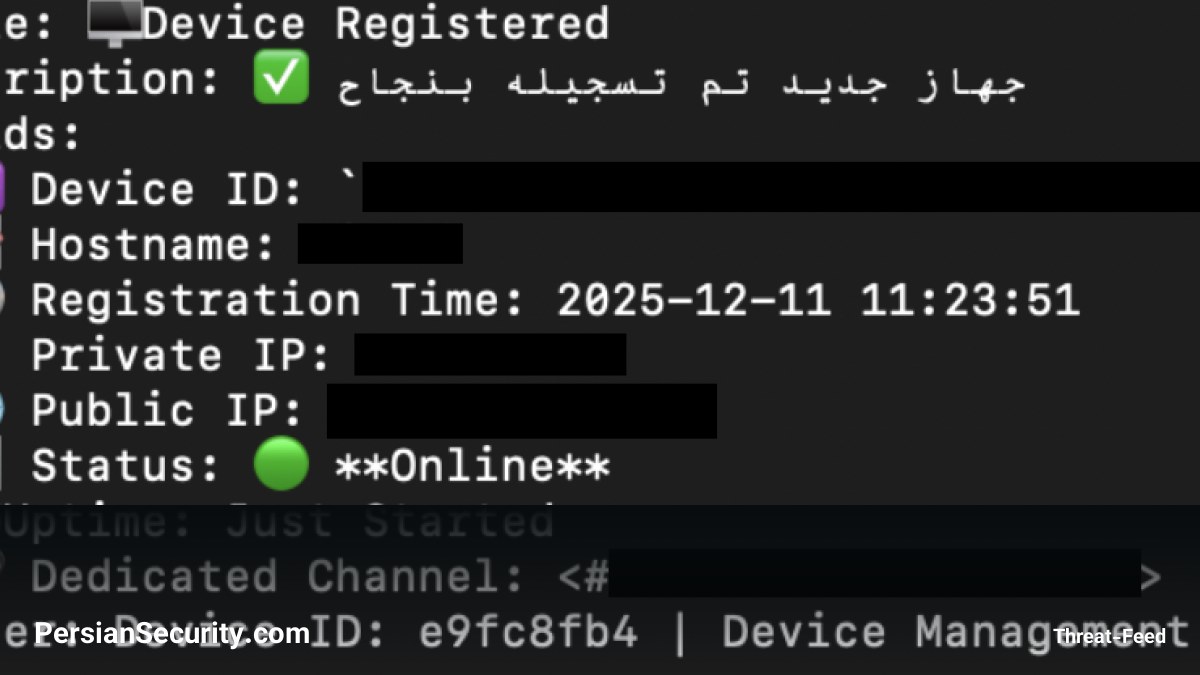
پژوهشگران Darktrace یک کمپین جدید را شناسایی کردهاند که تروجانی با دسترسی از راه دور (Remote Access Trojan – RAT) به نام CikaBika Bot را توزیع میکند. این بدافزار که با زبان برنامهنویسی Rust توسعه یافته است، به طور کامل از طریق پلتفرم Discord کنترل میشود.
زنجیره سرایت و مکانیسم عملکرد
زنجیره سرایت (Infection Chain) این بدافزار با یک تصویر دیسک (Disk Image) آغاز میشود که حاوی اسناد جعلی است. پس از اجرای این فایلها در سیستمهای ویندوزی، بدافزار فعال شده و عملیات خود را آغاز میکند.
استفاده از ابزارهای رایگان برای مخفیسازی
یکی از ویژگیهای قابل توجه CikaBika Bot، سوءاستفاده از سرویسهای قانونی برای دور زدن سیستمهای امنیتی است:
- Discord: این پلتفرم به عنوان مرکز فرماندهی و کنترل (C2) مورد استفاده قرار میگیرد تا دستورات برای قربانی ارسال و دادههای سرقتی دریافت شوند.
- Ngrok: برای ایجاد تونلهای ارتباطی و تسهیل دسترسی به سیستمهای قربانی استفاده میشود.
قابلیتهای تخریبی
این بدافزار پس از استقرار، دسترسی گستردهای به سیستم قربانی پیدا کرده و میتواند اقدامات زیر را انجام دهد:
- اجرای دستورات دلخواه از راه دور (Remote Command Execution).
- جاسوسی از فعالیتهای کاربر و نظارت بر سیستم.
- سرقت فایلهای حساس و ارسال آنها به سرور مهاجم.


