
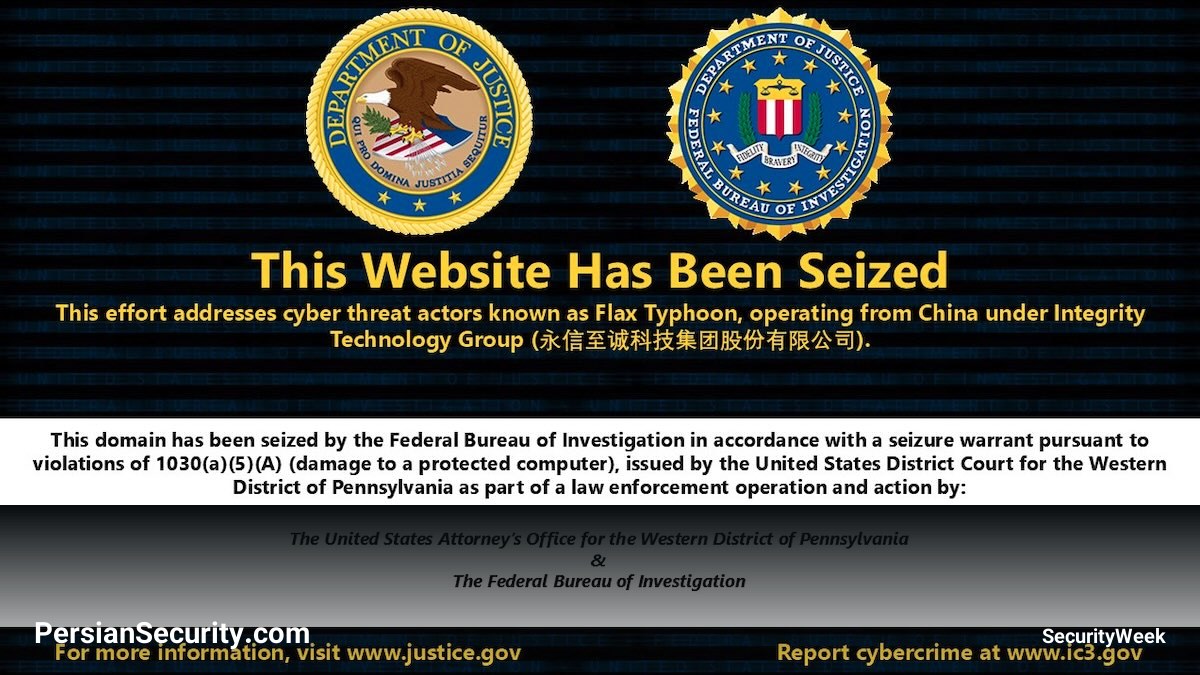
ایالات متحده از تخریب دو ابزار هک پیشرفته خبر داد که توسط عامل تهدید (Threat Actor) متکی به دولت چین برای حمله به زیرساختهای حیاتی در آمریکا و سایر کشورهای جهان مورد استفاده قرار میگرفتند.
معرفی ابزارهای MicroScan و FishHub
این ابزارها توسط گروه Integrity Technology Group (Integrity Tech) توسعه یافتهاند. ابزار MicroScan برای اسکن آسیبپذیریها (Vulnerability Scanning) و ابزار FishHub برای نفوذ به شبکهها از طریق حملات فیشینگ هدفمند (Spear Phishing) طراحی شده بودند.
گزارشها حاکی از آن است که Integrity Tech از یک گونه تغییریافته از بدافزار Mirai برای ایجاد یک باتنت (Botnet) در تجهیزات IoT استفاده کرده تا عملیات شناسایی MicroScan را علیه شبکههای قربانیان تسهیل کند. از جمله اهداف این حملات میتوان به یک شرکت برق در آمریکا، سازمانهای غیردولتی (NGOs)، فرودگاههای ژاپن و لهستان و همچنین نهادهای زیرساختی و دانشگاههای تایوان اشاره کرد.
در مقابل، ابزار FishHub به مشتریان Integrity Tech اجازه میداد تا به صورت ریموت به شبکههای قربانی دسترسی پیدا کرده، فایلهای خاصی را جستجو و آنها را استخراج (Exfiltrate) کنند. این ابزار در حملات علیه دستکم ۲۰ دانشگاه در تایوان به کار گرفته شده است.
جزئیات فنی و TTPها
در جریان این عملیات، دامنههای مورد استفاده برای دسترسی به این ابزارها، از جمله c0cc[.]cc و linkedinns[.]net توقیف شدند. طبق هشدار مشترک آژانسهای امنیتی کشورهای مختلف، MicroScan از سال ۲۰۱۷ فعال بوده و سرویسهایی نظیر Apache Struts، Juniper ScreenOS، Jenkins، OpenSSL، Oracle و WordPress را هدف قرار داده است.
این اپلیکیشن وب که بر پایه زبان Python توسعه یافته، شامل بیش از ۱۳۰۰ اسکریپت تست نفوذ (Penetration Testing) برای شناسایی آسیبپذیریهای خاص در وبسایتها است. این ابزار عمدتاً با فعالیتهای گروه Flax Typhoon (که با نامهای Ethereal Panda یا Storm-0919 نیز شناخته میشود) مرتبط است.
سایر ابزارهای مورد استفاده
علاوه بر ابزارهای مذکور، عامل تهدید از ابزارهای شناسایی متعددی نظیر Nmap، Masscan و WPScan و همچنین ابزار EBurst برای حملات Password Spraying علیه Microsoft Exchange استفاده کرده است. برای حفظ دسترسی (Persistence)، ابزارهای VPN مانند SoftEther به کار گرفته شده و برای استخراج دادههای حساس از Active Directory، از ابزار DC.ex استفاده شده است.
قربانیان این حملات شامل سازمانهای دولتی، نهادهای اجرای قانون و سیستمهای بهداشتی در جنوب شرق آسیا بودهاند و در برخی موارد، دسترسی به دادههای استخراج شده تنها برای آدرسهای IP مربوط به شهر شیامن (Xiamen) در چین محدود شده بود.


