
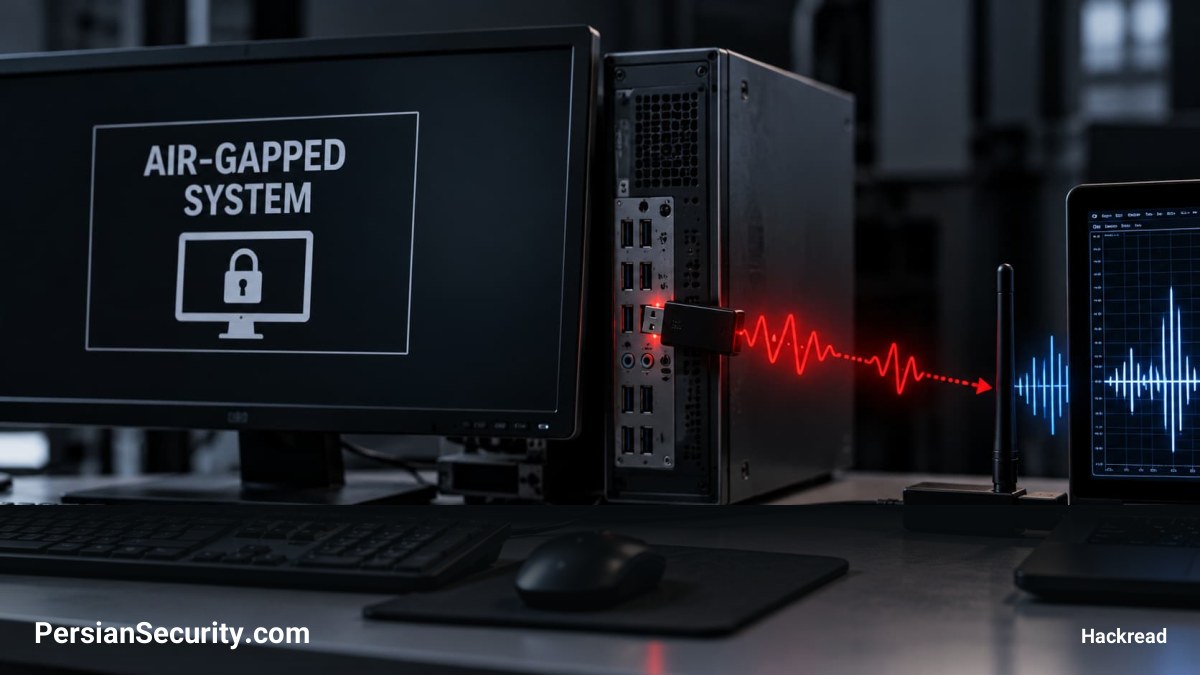
محققان امنیت سایبری از یک کانال مخفی (Covert Channel) پردهبرداری کردهاند که میتواند به بدافزارها اجازه دهد تا اطلاعات حساس را از کامپیوترهای ایزوله (Air-gapped) از طریق دستکاری تنظیمات مدیریت توان (Power-management) در پورتهای USB و مشاهده سیگنالهای حاصل از آن، استخراج کنند.
این تکنیک که SPECTER نامیده شده است، توسط پژوهشگران دانشگاه کره توسعه یافته است. این تحقیق نشان میدهد که چگونه عملیاتهای روتین کنترل USB میتوانند حتی در زمان عدم دسترسی به شبکههای سنتی، اطلاعات را منتقل کنند.
مکانیزم عملکرد: تبدیل عملیات کنترل USB به سیگنال
سیستمهای ایزوله برای کاهش خطر انتقال غیرمجاز دادهها، از نظر فیزیکی از شبکههای خارجی جدا هستند. با این حال، اگر مهاجم بتواند یک سیستم را آلوده کند، مسیرهای ارتباطی جایگزینی همچنان در دسترس خواهند بود.
حمله SPECTER نیازمند دسترسی سطح ریشه (Root) یا مدیر (Administrator) در سیستم آلوده است. این روش اطلاعات را از طریق عملیات مدیریت توان یا تغییر وضعیت دستگاه (Device-state) کدگذاری میکند، بدون اینکه دادهها را مستقیماً از طریق انتقال دادههای USB (USB data transfers) ارسال کند. این تکنیک مستلزم تغییراتی در سختافزار یا فریمور (Firmware) تجهیزات جانبی است.
روشهای بازیابی سیگنال
پژوهشگران سه روش مختلف را برای بازیابی سیگنالها آزمایش کردند:
- وضعیت شارژ گوشیهای هوشمند: استفاده از اپلیکیشنهای اندروید و iOS برای خواندن وضعیت شارژ باتری (مثلاً در Samsung Galaxy S22 یا iPhone 13 Pro). نرخ انتقال در این روش حدود ۰.۲ تا ۰.۲۵ بیت بر ثانیه گزارش شده است.
- تغییر در تجهیزات جانبی (Peripherals): استفاده از تغییرات در عملکرد ماوس (مانند خاموش شدن LED)، وبکم یا هابهای USB. در این حالت نرخ انتقال تا ۱ بیت بر ثانیه نیز مشاهده شد.
- فعالیتهای الکترومغناطیسی (Electromagnetic Activity): شناسایی سیگنالهای نزدیکمیدان (Near-field) مرتبط با عملیات کنترل USB با استفاده از رادیوهای تعریفشده نرمافزاری (SDR) مانند HackRF One.
محدودیتها و توصیهها
با توجه به نرخ انتقال بسیار پایین، حمله SPECTER برای انتقال حجم بالای داده مناسب نیست، اما برای استخراج اطلاعات بسیار حساس و کوتاه مانند کلیدهای رمزنگاری (Cryptographic keys)، توکنهای احراز هویت (Authentication tokens) و اطلاعات ورود (Credentials) بسیار کارآمد است.
محققان توصیه میکنند که رویدادهای مربوط به مدیریت توان و تغییر وضعیت دستگاههای USB به عنوان دادههای امنیتی (Security-relevant telemetry) در نظر گرفته شوند. نظارت بر عملیاتهای مکرر فعالسازی (Enable)، غیرفعالسازی (Disable)، تعلیق (Suspend) و بازیابی (Resume) دستگاهها میتواند به شناسایی فعالیتهای مشکوک کمک کند.


