تهدیدها و حوادث
نشت کلید اصلی LiteLLM؛ از سرقت توکنهای GitHub تا تسخیر خط لوله انتشار (Supply Chain Attack)
نشت یک کلید اصلی در مخزن GitHub شرکت LiteLLM منجر به تسخیر خط لوله انتشار و انتشار نسخه مخرب پکیج…
نشت یک کلید اصلی در مخزن GitHub شرکت LiteLLM منجر به تسخیر خط لوله انتشار و انتشار نسخه مخرب پکیج…
حمله زنجیره تأمین به پکیج LiteLLM نسخه 1.107.0 از طریق سرقت اعتبارنامههای توسعهدهندگان رخ داده است. این حمله با استفاده…
کتابخانه LiteLLM در یک حمله زنجیره تأمین هدف قرار گرفته و نسخههای آلوده آن در PyPI و Docker منتشر شده…
نسخه v1.107.0 کتابخانه LiteLLM حاوی بدافزاری است که اطلاعات ورود به سرویسهای ابری و کلیدهای API هوش مصنوعی را سرقت…
مهاجمان با سرقت حسابهای GitHub توسعهدهندگان، خط لوله انتشار LiteLLM را برای توزیع بدافزار سرقت اطلاعات و RAT آلوده کردند.…
نسخه 1.107.0 کتابخانه LiteLLM در یک حمله زنجیره تأمین آلوده شده است که منجر به سرقت اعتبارنامههای ابری و کلیدهای…
نسخه ۱.۱۰۷.۰ کتابخانه LiteLLM با هدف سرقت کلیدهای API هوش مصنوعی و اعتبارنامههای ابری آلوده شده است. کاربران باید فوراً…
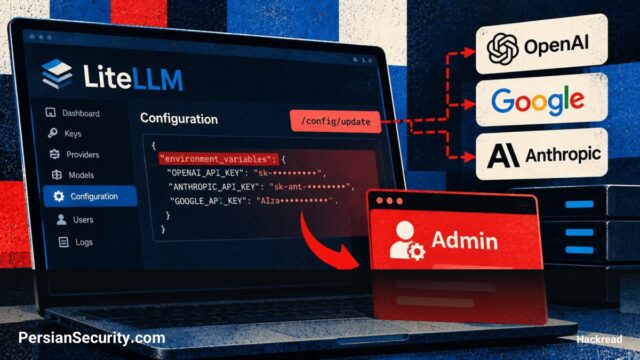
دو آسیبپذیری بحرانی در LiteLLM کشف شده است که امکان تصاحب حساب مدیریت و سرقت API Keyهای سرویسهای هوش مصنوعی…
ارزیابی امنیتی LiteLLM منجر به کشف چندین آسیبپذیری سطح بالا از جمله RCE و SSRF شد که امکان دسترسی کامل…
باتنت PoeLLM با هدف قرار دادن سرویسهای آسیبپذیر AI مانند LiteLLM و Ollama، بیش از ۳۴۰۰ سرور را برای استخراج…