
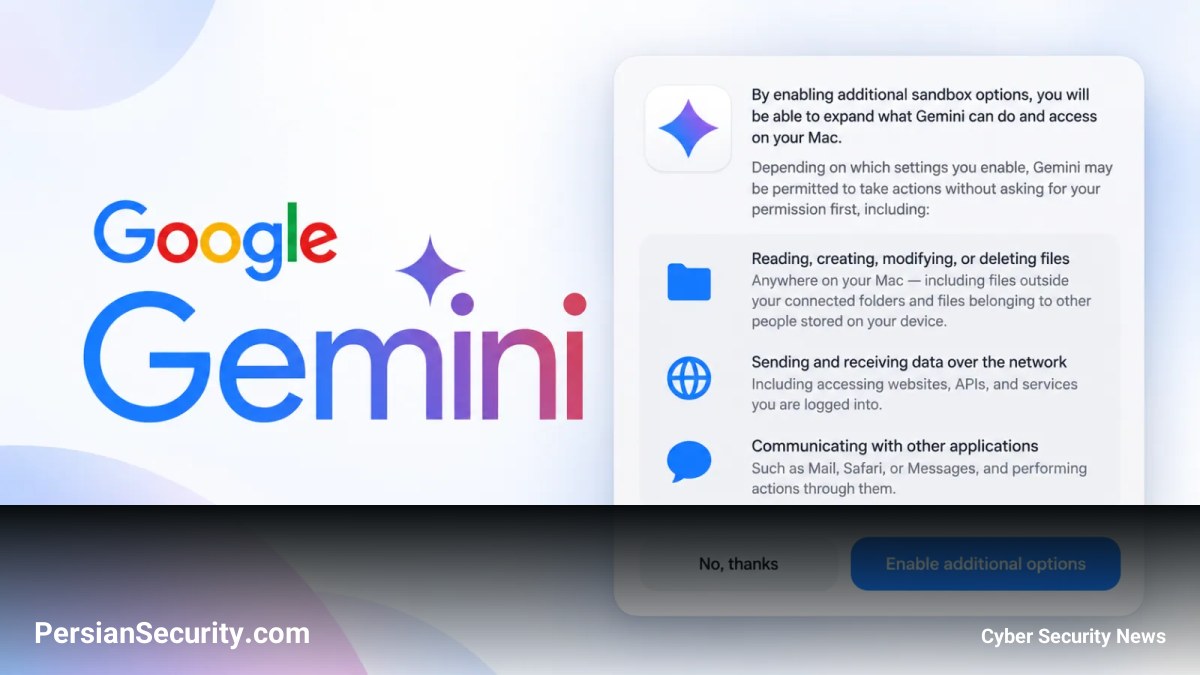
اپلیکیشن دسکتاپ Gemini گوگل احتمالاً بهزودی مجوز «دسترسی کامل» (Full Access) را معرفی خواهد کرد. این قابلیت به دستیار هوش مصنوعی اجازه میدهد تا فایلها را بخواند، برنامهها را کنترل کند، به سرویسهای شبکه دسترسی داشته باشد و در محیط سیستمعامل macOS اقدامات اجرایی انجام دهد.
گسترش قابلیتهای کنترل سیستم
این ویژگی که در بخش تنظیمات مخفی «Additional sandbox options» در نسخههای اخیر Gemini مشاهده شده است، نقش این ابزار را از یک دستیار گفتگو به یک عامل فعال (AI Agent) تبدیل میکند. در صورت فعالسازی، Gemini میتواند خارج از پوشههای متصل، به تمامی فایلهای سیستم دسترسی داشته باشد و آنها را بخواند، ایجاد کند، تغییر دهد یا حذف نماید.
علاوه بر مدیریت فایلها، این مجوز به Gemini اجازه میدهد تا با برنامههای نصبشده مانند Mail، Safari و Messages تعامل داشته باشد و عملیاتی را از طریق آنها اجرا کند. همچنین، این مدل دسترسی امکان ارسال و دریافت دادهها از طریق شبکه را بدون نیاز به تایید کاربر برای هر اتصال فراهم میکند که منجر به دسترسی مستقیم به وبسایتها، APIها و سرویسهای ابری (Cloud Services) میشود.
چالشهای امنیتی و حریم خصوصی
اگرچه این قابلیت باعث تسهیل در انجام کارهای چندمرحلهای و سازماندهی اسناد میشود، اما نگرانیهای جدی در حوزه امنیت سایبری ایجاد میکند. یک عامل هوش مصنوعی با دسترسی نامحدود به فایلها، نشستهای مرورگر (Browser Sessions) و پیامرسانها، به هدفی بسیار جذاب برای مهاجمان تبدیل میشود.
- حملات Prompt Injection: یک صفحه وب مخرب یا دستور ناامن میتواند عامل هوش مصنوعی را تحریک کند تا فایلهای حساس را جمعآوری کرده یا دادهها را به بیرون ارسال کند.
- سطح حمله (Attack Surface): ریسکها تنها به دستورات مخرب محدود نمیشود، بلکه وبسایتهای آلوده، اسناد غیرقابل اعتماد و ایمیلهای فریبنده نیز میتوانند از این دسترسیهای گسترده سوءاستفاده کنند.
رویکرد لایهای گوگل و توصیههای امنیتی
گزارشها حاکی از آن است که گوگل برای اقدامات بسیار حساس مانند خرید محصولات، ایجاد حساب کاربری یا تغییر اطلاعات شخصی، همچنان تایید کاربر را الزامی میکند. این نشاندهنده استفاده از یک مدل دسترسی لایهای (Tiered Permission) برای جداسازی عملیات عادی از تصمیمات پرریسک است.
به تیمهای امنیتی و سازمانها توصیه میشود در صورت فعال شدن این قابلیت، موارد زیر را رعایت کنند:
- اعمال کنترلهای Least-Privilege (حداقل دسترسی لازم).
- محدود کردن دسترسی به پوشههای حساس.
- پرهیز از فعالسازی مجوزهای گسترده در دستگاههای مدیریتنشده (Unmanaged Devices).
- بازبینی دقیق دادهها و برنامههایی که دستیار هوش مصنوعی به آنها دسترسی دارد.


