
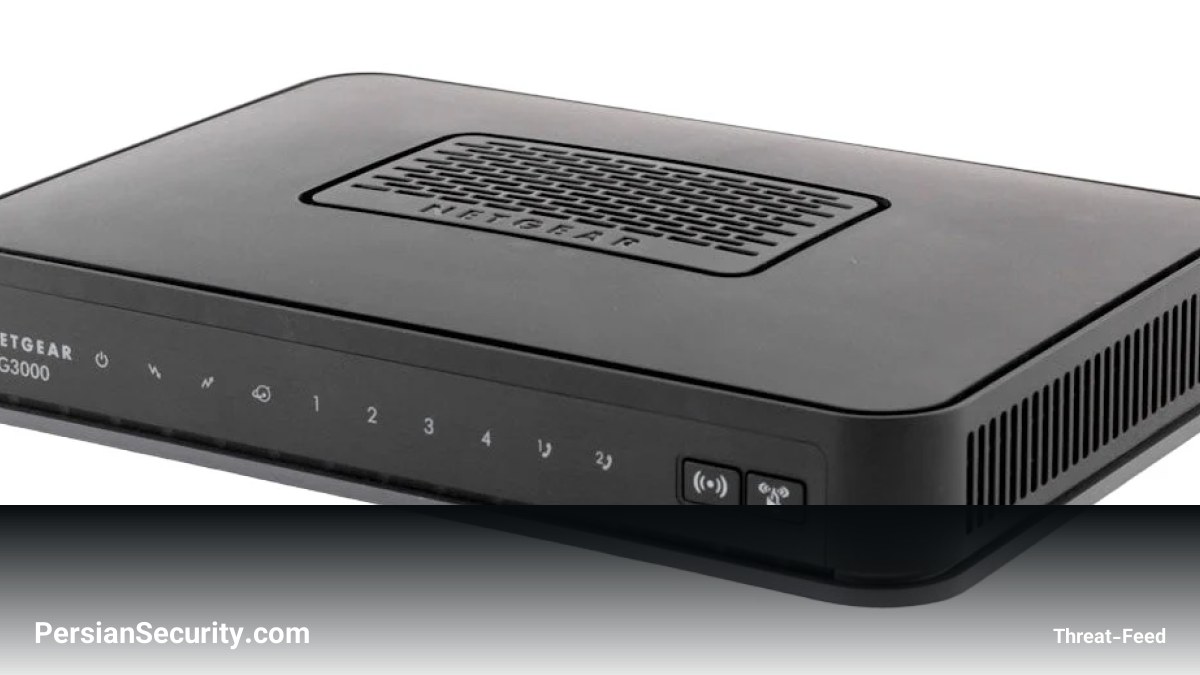
یک نقص امنیتی بسیار قدیمی در تراشههای وایفای شرکت Broadcom کشف شده است که به مهاجمان اجازه میدهد بدون نیاز به هیچگونه احراز هویت (Authentication)، کنترل کامل روترهای آسیبپذیر را در اختیار بگیرند.
کوانتین کایزر (Quentin Kaiser)، پژوهشگر امنیتی، در کنفرانس Hexacon در پاریس گزارشی از این آسیبپذیری ارائه کرد. این نقص در پیادهسازی اختصاصی پروتکل 802.11 در SDK شرکت Broadcom وجود دارد و بر اساس یافتهها، حداقل از سال ۲۰۱۰ در این محصولات حضور داشته است.
این باگ به مهاجمانی که در محدوده سیگنال وایفای قرار دارند، اجازه میدهد تا کد مخرب خود را اجرا کرده و از طریق اجرای کد از راه دور (RCE)، دستگاههای هدف را تسخیر کنند. با توجه به قدمت این آسیبپذیری، طی سالها تعداد زیادی از تجهیزات شبکه ممکن است تحت تأثیر این نقص قرار داشته باشند.


