
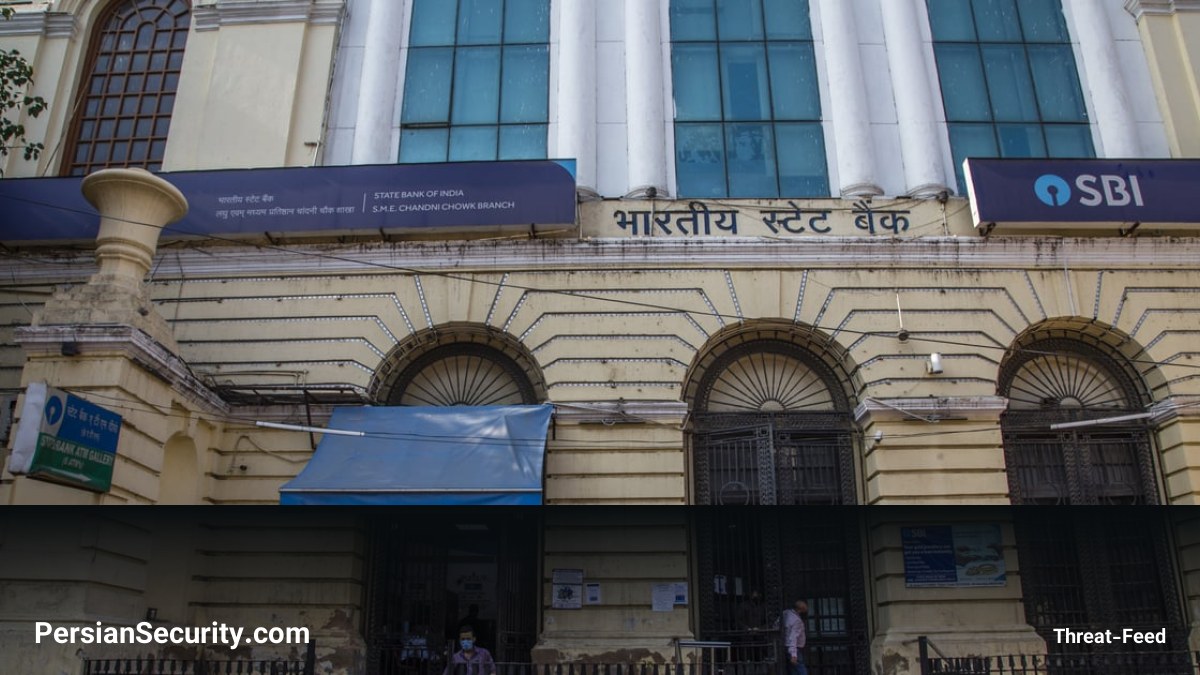
یک هکر ناشناس مجموعهای از سوابق حساس مشتریان بانک دولتی هند (State Bank of India – SBI) را در فضای سایبری منتشر کرده است. اگرچه بانک اعلام کرده که این حادثه تنها تعداد بسیار محدودی از مشتریان را تحت تأثیر قرار داده، اما ابعاد دادههای منتشر شده در تالارهای گفتگو (Forums) هکری، نگرانیهای جدی را در میان کارشناسان امنیتی ایجاد کرده است.
طبق گزارشهای منتشر شده در BreachForums، کاربری با نام “Siriusim” مدعی شده است که دسترسی به دادههای جدید کاربران SBI، شامل اطلاعات شخصی، درخواستهای حساب و وام، و سایر مدارک حساس داشته است. در حالی که بانک SBI رسماً اعلام کرد ۳۸۹۷ رکورد مشتری فاش شده است، این هکر مدعی است که جدولی با ۳۷۵,۰۰۰ ردیف و بیش از ۲۷۰۰ فایل PDF در اختیار دارد.
نوع دادههای لو رفته و حساسیت آنها
دادههای نشت یافته شامل موارد زیر است:
- نام، جنسیت، شماره موبایل و آدرس ایمیل.
- آدرس محل سکونت و تاریخ تولد.
- شناسههای پروفایل بانکی و متادیتای مربوط به وامها (Loan Metadata).
- شمارههای شناسایی مرکزی KYC (Know Your Customer).
- دادههای تأیید هویت ویدئویی (Video KYC) و اسناد مربوط به درآمد و اشتغال.
وجود اطلاعات مربوط به KYC و ویدئوهای تأیید هویت، ریسک این نشت اطلاعات را به شدت افزایش میدهد؛ زیرا این دادهها به سختی قابل تغییر هستند و میتوانند برای جعل هویت و درخواست وام به نام دیگران استفاده شوند.
تحلیل ریسک: از فیشینگ تا سرقت هویت
کارشناسان امنیتی هشدار میدهند که خطر اصلی این حادثه، لزوماً سرقت مستقیم از حسابهای بانکی نیست، بلکه ایجاد بستری برای حملات پیچیده Phishing (فیشینگ)، Vishing (فیشینگ صوتی) و جعل هویت است. مهاجمانی که به اطلاعات دقیق مشتریان دسترسی دارند، میتوانند خود را به عنوان کارمند بانک یا مامور وصول مطالبات جا بزنند و با استفاده از جزئیات واقعی وام یا حساب، اعتماد قربانی را جلب کنند.
همچنین، وجود یک بازار زیرزمینی فعال برای خرید و فروش اطلاعات شخصی (PII) در هند، باعث میشود که این دادهها به سرعت به دست مجرمان سایبری میافتد. این مجرمان میتوانند با استفاده از این اطلاعات، پروفایلهای بسیار دقیقی از قربانیان ساخته و حملات مهندسی اجتماعی (Social Engineering) بسیار هدفمندی را اجرا کنند.
هنوز مشخص نیست که عامل اصلی این نشت چه بوده است، اما با توجه به اینکه عملکردهای اصلی بانک (Core Banking) بدون اختلال باقی ماندهاند، احتمال میرود که این نشت از طریق یک سرویس دیجیتال جانبی یا یک سیستم مدیریت داده غیرمرکزی رخ داده باشد.
بهروزرسانی (اکتبر 23, 2026 — Cybersecurity News)
بهروزرسانی: بانک SBI هند در پی بررسیهای جدید، تأیید کرد که از میان ۳۷۵,۰۰۰ رکورد بررسیشده در دارکوب (Dark Web)، تعداد ۳,۸۹۷ رکورد شامل اطلاعات حساس مشتریان شناسایی شده است. این دادههای لو رفته شامل شناسههای CIF و جزئیات مربوط به استعلامهای وام (Loan Inquiries) میباشد.
بانک تأیید کرده است که سیستمهای بانکی اصلی (Core Banking Systems) و موجودی حسابها کاملاً ایمن هستند و هیچ خللی در عملیات بانکی ایجاد نشده است. در حال حاضر، SBI در حال اطلاعرسانی مستقیم به مشتریان آسیبدیده از طریق ایمیل و واتساپ (WhatsApp) است.
تحقیقات توسط یک آژانس امنیت سایبری مستقل که تحت تأیید CERT-In است، برای یافتن منشأ نفوذ و نقطه ورود (Entry Point) ادامه دارد. با توجه به احتمال استفاده از این دادهها در حملات مهندسی اجتماعی (Social Engineering)، به کاربران توصیه شده است که نسبت به پیامها، تماسها و ایمیلهای مشکوک بسیار هوشیار باشند.


