
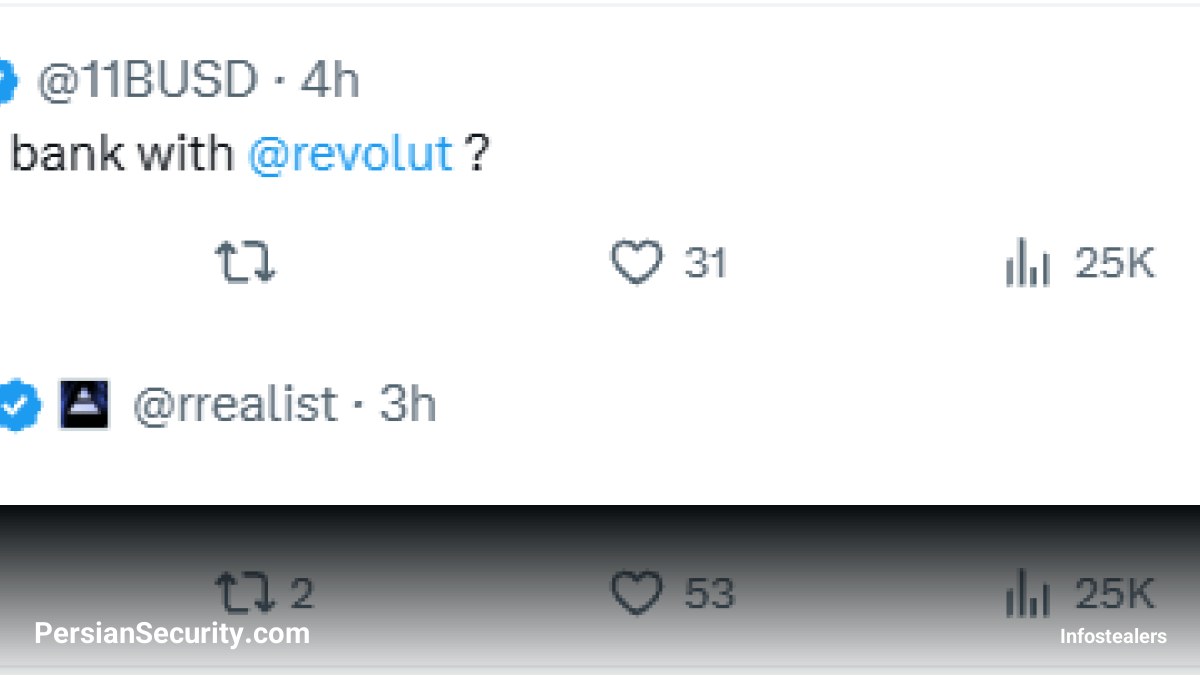
در پی نشت دادههای اخیر از سازمان مالی Revolut، شواهدی از پیامدهای دنیای واقعی و خطرناک این اتفاق مشاهده میشود. گزارشها حاکی از آن است که اولین سرقت فیزیکی بهصورت مستقیم با این نشت اطلاعات مرتبط است؛ روندی که نشان میدهد تبدیل حوادث سایبری به جرایم فیزیکی در حال تبدیل شدن به یک الگوی رایج و نگرانکننده است.
جزئیات حادثه
در تاریخ ۱۳ اکتبر، یک سرمایهگذار ارز دیجیتال (Cryptocurrency) در بریتانیا گزارش داد که مورد حمله در منزل خود قرار گرفته است. طبق گفته قربانی، مهاجمان او را با چاقو تهدید کرده و با بستن دست و پا، حدود ۸۰۰ هزار دلار ارز دیجیتال و تعدادی از اشیاء قیمتی او را به سرقت بردند.
ارتباط با نشت دادههای Revolut
آنچه این حادثه را در چارچوب گزارشهای امنیتی اخیر هشداردهنده میکند، وابستگی بانکی قربانی است. در پاسخ به پرسشهای تکمیلی، قربانی تأیید کرد که از خدمات بانک Revolut استفاده میکند. این تأیید، پیوندی احتمالی میان سرقت فیزیکی و افشای دادههای این سازمان ایجاد میکند.
مکانیسم حمله و مهندسی اجتماعی
در این نشت دادهها، عامل تهدید (Threat Actor) از ایمیلهای سازمانی لو رفتهی دولتها برای اجرای حملات مهندسی اجتماعی (Social Engineering) استفاده کرده است تا Revolut را متقاعد کند پروندههای بسیار حساس مشتریان را در اختیار آنها قرار دهد. دسترسی به این پروندهها شامل اطلاعاتی چون آدرس دقیق محل سکونت و پروفایلهای مالی است که در واقع یک «لیست هدف» برای اخاذی و سرقت فیزیکی ایجاد میکند.
تحلیلها نشان میدهد که مهاجمان از اعتبارنامههای لو رفته دامنه pec.interno.it (وزارت کشور ایتالیا) استفاده کردهاند تا فرآیندهای احراز هویت Revolut را دور بزنند. این اطلاعات پیشتر در لاگهای بدافزارهای سرقت اطلاعات (Infostealer) مشاهده شده بود.
نتیجهگیری برای مدیران امنیت
این حادثه اهمیت حیاتی رصد پیشدستانه تهدیدات (Cybercrime Intelligence) را برجسته میکند. اگر سازمانها بتوانند نظارت کنند که ایمیلهای رسمی دولتی یا شرکایی که درخواست دادههای حساس مشتریان را میدهند، در لاگهای Infostealer لو نرفته باشند، میتوان از وقوع چنین حوادثی جلوگیری کرد.


