تهدیدات پیشرفته (APT)
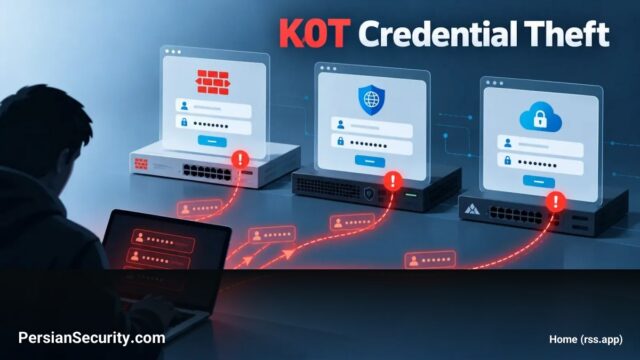
کمپین گسترده سرقت اعتبار توسط گروه k0t با هدف قرار دادن تجهیزات Fortinet و Palo Alto
عامل تهدید k0t با بهرهبرداری از آسیبپذیریهای تجهیزات شبکه و VPN، بیش از ۷۰ هزار اعتبار کاربری را سرقت کرده…
عامل تهدید k0t با بهرهبرداری از آسیبپذیریهای تجهیزات شبکه و VPN، بیش از ۷۰ هزار اعتبار کاربری را سرقت کرده…
باجافزار SafePay با هدف قرار دادن بیش از ۶۰۰ سازمان در بخشهای زیرساختی، از روشهای سرقت اعتبارنامه و اکسپلویت VPN…
اکسپلویت فعال یک آسیبپذیری بحرانی در تجهیزات Ivanti Connect Secure که امکان دور زدن احراز هویت و اجرای کد از…
مایکروسافت اعتراف کرد که باگ مربوط به قابلیت Always On VPN در بهروزرسانی امنیتی اکتبر برطرف نشده است. مدیران سیستم…
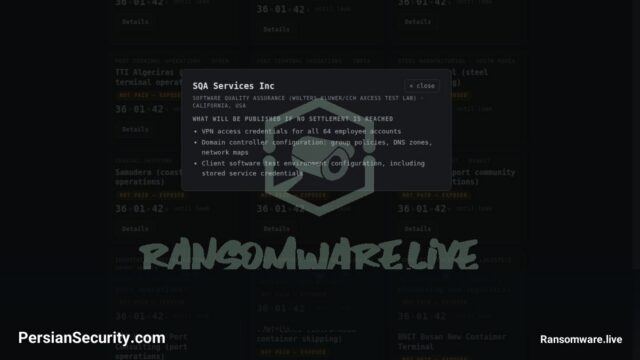
گروه N0n اطلاعات حساس شرکت SQA Services Inc را پس از عدم پرداخت باج منتشر کرده است. این دادهها شامل…
مهاجمان با استفاده از تکنیک SEO Poisoning، کاربران را به سایت جعلی WatchGuard هدایت کرده و پیش از ارائه فایل…
مایکروسافت با انتشار بهروزرسانیهای جدید، مشکلی را که باعث اختلال در اتصال Always On VPN در نسخههای اخیر ویندوز ۱۱…
مهاجمان با استفاده از اعتبارنامههای سرقتی و یک گیتوی VPN با پیکربندی نادرست، به شبکه یک بانک اروپایی نفوذ کردند.…
یک عامل تهدید با استفاده از زنجیرهای از سه آسیبپذیری زیرو دِی در تجهیزات Ivanti Connect Secure، توانسته است به…
یک بانک اروپایی هدف حمله یک عامل تهدید فرصتطلب قرار گرفت که از ضعفهای احراز هویت در یک Gateway مدیریت…