تهدیدها و حوادث
تحلیل حمله زنجیره تأمین LiteLLM: سرقت اعتبارنامهها از طریق مکانیزمهای خودکار Python
حمله زنجیره تأمین به پکیج LiteLLM نسخه 1.107.0 از طریق سرقت اعتبارنامههای توسعهدهندگان رخ داده است. این حمله با استفاده…
حمله زنجیره تأمین به پکیج LiteLLM نسخه 1.107.0 از طریق سرقت اعتبارنامههای توسعهدهندگان رخ داده است. این حمله با استفاده…
کتابخانه LiteLLM در یک حمله زنجیره تأمین هدف قرار گرفته و نسخههای آلوده آن در PyPI و Docker منتشر شده…
نسخه v1.107.0 کتابخانه LiteLLM حاوی بدافزاری است که اطلاعات ورود به سرویسهای ابری و کلیدهای API هوش مصنوعی را سرقت…
مهاجمان با سرقت حسابهای GitHub توسعهدهندگان، خط لوله انتشار LiteLLM را برای توزیع بدافزار سرقت اطلاعات و RAT آلوده کردند.…
نسخه 1.107.0 کتابخانه LiteLLM در یک حمله زنجیره تأمین آلوده شده است که منجر به سرقت اعتبارنامههای ابری و کلیدهای…
نسخه ۱.۱۰۷.۰ کتابخانه LiteLLM با هدف سرقت کلیدهای API هوش مصنوعی و اعتبارنامههای ابری آلوده شده است. کاربران باید فوراً…
ایجنتهای هوش مصنوعی به دلیل تعامل با مخازن بستههای نرمافزاری، مسیر جدیدی را برای حملات زنجیره تأمین ایجاد کردهاند که…
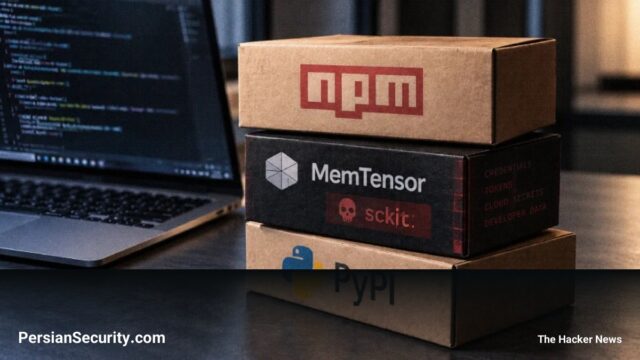
حمله زنجیره تأمین به بستههای MemTensor منجر به توزیع بدافزار sckit در npm و PyPI شده است که هدف آن…
کرم جدیدی به نام supplychain.local شناسایی شده است که با هدف تکثیر خودکار در زنجیره تأمین از طریق GitHub Actions…