
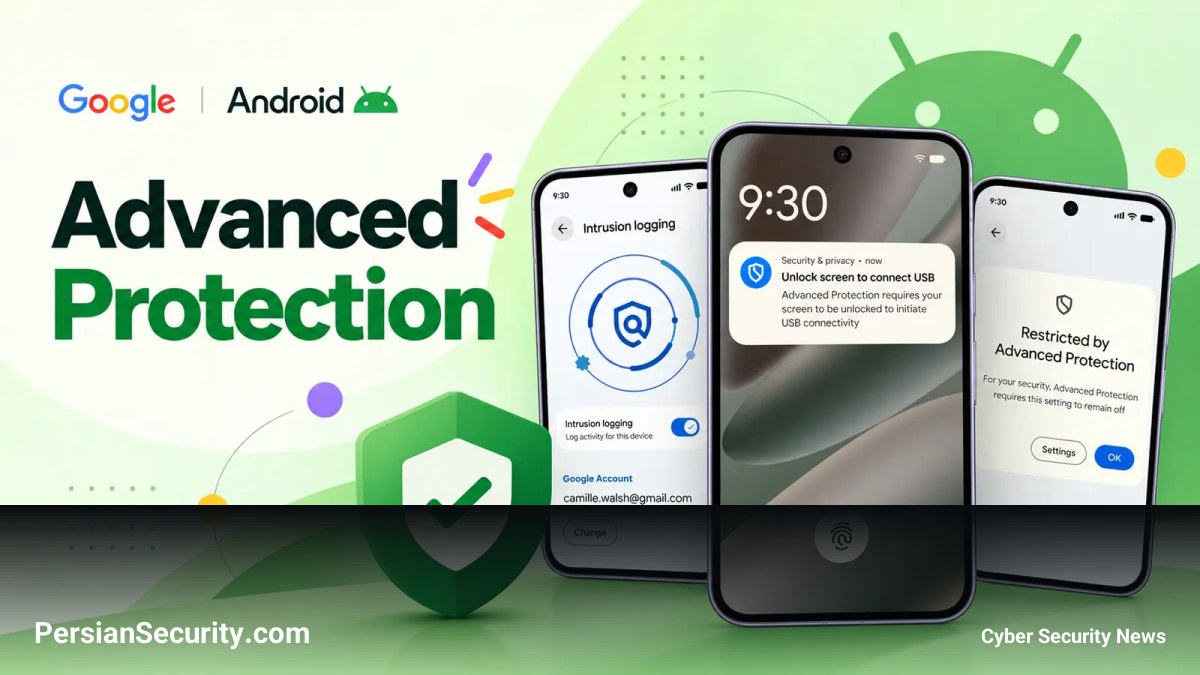
گوگل جزئیات مربوط به شش بهبود در سیستم Advanced Protection برای اندروید ۱۷ را منتشر کرد که هدف آنها مقابله با حملات پیچیده، کلاهبرداریها و دسترسیهای غیرمجاز است. این تغییرات که در اکتبر ۲۰۲۶ اعلام شد، ترکیبی از محدودیتهای سختگیرانهتر و ابزارهایی برای حفظ شواهد در صورت مشکوک شدن به سازش (Compromise) دستگاه است.
تمرکز بر کاربران با ریسک بالا
این رویکرد، کنترلهای امنیتی را برای خبرنگاران، مقامات منتخب، چهرههای شناختهشده و سایر کاربرانی که با ریسکهای امنیتی بالا روبرو هستند، یکپارچه میکند. طبق گزارش گوگل، اپلیکیشنهای مخرب اغلب از مجوزهای Accessibility برای خواندن اطلاعات حساس، نصب بدافزار یا جلوگیری از حذف خود سوءاستفاده میکنند. این قابلیتهای جدید در کنار مقابله با اکسپلویتهای مرورگر و دستکاریهای فیزیکی (Physical Tampering) طراحی شدهاند.
بررسی ۶ قابلیت امنیتی جدید
- Intrusion Logging: ثبت رویدادهای امنیتی و شبکهای در فضای ابری با رمزنگاری End-to-End. این لاگها به مدت ۱۲ ماه ذخیره میشوند تا شواهدی مقاوم در برابر دستکاری برای تحقیقات فارنزیک فراهم شود.
- USB Protection: در حالت قفل بودن دستگاه، اتصالات USB جدید را تنها به حالت شارژ محدود میکند تا از دسترسی فیزیکی غیرمجاز به دادهها از طریق لوازم جانبی یا ایستگاههای شارژ جلوگیری شود (مخصوص Pixel 6 و جدیدتر).
- Accessibility Protection: دسترسی به AccessibilityService را تنها به اپلیکیشنهای تأیید شده محدود میکند تا مسیرهای مورد استفاده برای کلاهبرداری و سرقت دادهها مسدود شود.
- Disable WebGPU: غیرفعال کردن WebGPU در مرورگر Chrome برای کاهش سطح حمله (Attack Surface) و کاهش قرارگیری در معرض اکسپلویتهای پیچیده گرافیکی.
- Failed Authentication Lock: قفل کامل دستگاه پس از چندین بار شکست در احراز هویت در تنظیمات یا اپلیکیشنهای امن، جهت جلوگیری از تلاشهای مکرر برای دسترسی فیزیکی.
- View Supporting Apps: ایجاد صفحهای در تنظیمات برای نمایش اپلیکیشنهای نصب شدهای که وضعیت فعال بودن Advanced Protection را بررسی میکنند.
حفظ شواهد و کنترل کاربر
قابلیت Intrusion Logging به دلیل دشواری بررسیهای فارنزیک پس از پاکسازی ردپاهای محلی توسط مهاجمان، اهمیت ویژهای دارد. سازمانهایی مانند عفو بینالملل این قابلیت ذخیرهسازی رمزنگام شده در ابر را برای شناسایی حملات جاسوسی (Spyware) علیه خبرنگاران بسیار مفید دانستهاند. لازم به ذکر است که برای فعالسازی این قابلیت، کاربر باید به صورت دستی در تنظیمات آن را فعال کند.


